Tujuh firma kewangan dibolosi ketika siasatan diperluas
Polis Korea Selatan telah memperluas siasatan terhadap kempen penggodaman sektor kewangan yang dilaporkan mendedahkan maklumat kira-kira 66,000 individu dan 2,200 rekod korporat. Penyiasat mengesyaki penyerang menggunakan ARTEX, alat kecerdasan buatan yang direka untuk menguji keselamatan, sementara pembangunnya mengumumkan penamatan pengedaran awam dan kemas kini.
Kandungan
- Tujuh firma kewangan dibolosi ketika siasatan diperluas
- Perkembangan kempen dan tindak balas
- Fungsi ARTEX dan penemuan penyiasat
- Bantuan AI tidak bermakna penyerang bertindak sendiri
- Bukti yang mengarah ke China masih dipertikaikan
- Akaun Telegram membuka laluan siasatan lain
- Penamatan pembangunan awam ARTEX tidak dapat menarik balik salinan sedia ada
- Sistem sampingan dan semakan keselamatan lebih luas
- Langkah pencegahan penipuan dan keputusan yang masih tertangguh
- Perkara Utama
Pasukan petugas polis bertambah daripada 28 kepada 43 penyiasat, dengan 15 anggota tambahan ditugaskan untuk forensik digital dan kerjasama antarabangsa. Persoalan utama masih belum terjawab: siapa yang melakukan serangan, berapa ramai yang terlibat dan sejauh mana AI menyumbang kepada kecurian itu.
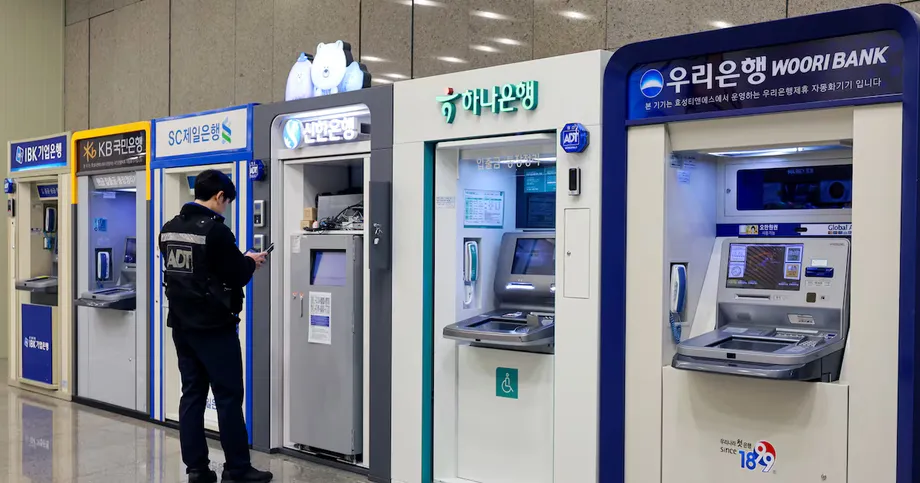
Tujuh institusi melaporkan pencerobohan: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank dan Hyundai Capital. NH NongHyup Bank dan Woori Bank juga dilaporkan menjadi sasaran, tetapi kedua-duanya tidak mengesahkan kebocoran data. Perbezaan ini membantu menjelaskan mengapa sesetengah laporan menyebut tujuh institusi dibolosi, manakala yang lain mengenal pasti sekurang-kurangnya sembilan sasaran.
Shinhan mendedahkan bahawa maklumat milik 25,729 pelanggan telah dicuri, termasuk nama, nombor telefon dan maklumat pendapatan yang dikemukakan bersama permohonan pinjaman. Yegaram melaporkan kira-kira 40,000 pelanggan terjejas. Jumlah kedua-dua angka itu ialah 65,729, hampir menyamai keseluruhan kiraan individu yang dilaporkan, iaitu kira-kira 66,000. Hana melaporkan 89 pelanggan terjejas, manakala KB Kookmin melaporkan 119.
Laporan berbeza tentang jumlah keseluruhan pendedahan. Satu laporan menyatakan jumlahnya sehingga 68,000 pelanggan, manakala satu lagi membezakan kira-kira 66,000 individu daripada 2,200 rekod korporat. Kategori tersebut tidak boleh digabungkan begitu sahaja untuk mengira jumlah mangsa individu. Pihak berkuasa belum menerbitkan jumlah yang diselaraskan bagi menentukan bilangan individu berbeza yang terjejas di semua institusi.
Maklumat yang didedahkan berbeza mengikut bank. Hana berkata nama, nombor pengenalan diri dan nombor telefon telah dicuri, tetapi tiada maklumat kewangan. Dalam kempen yang lebih luas itu, rekod yang terdedah dilaporkan merangkumi pendapatan tahunan, had pinjaman dan produk pinjaman. Kecurian butiran tersebut tidak sama dengan kecurian deposit, walaupun ia boleh memberi bahan kepada penipu untuk melakukan penyamaran yang meyakinkan.
Perkembangan kempen dan tindak balas
Pihak berkuasa percaya serangan utama berlaku sekitar 27 September hingga 1 Oktober. Shinhan dipercayai digodam pada 30 September dan mendedahkan pencerobohan itu pada 1 Oktober. Penemuan keselamatan susulan serta penarikan ARTEX daripada pembangunan awam telah meluaskan siasatan melangkaui pendedahan awal oleh bank.
- Julai: ARTEX mula tersedia secara percuma di GitHub.
- September: Alat itu memenangi cabaran serangan dan pertahanan Agent+ Baidu.
- 27 September hingga 1 Oktober: Penyiasat meletakkan tempoh kempen serangan yang disyaki terhadap sektor kewangan sekitar tarikh ini.
- 30 September: Pihak berkuasa percaya pencerobohan Shinhan berlaku.
- 1 Oktober: Shinhan mendedahkan secara terbuka kehilangan maklumat pelanggan.
- 8 Oktober: Pembangun Autumn-27 mengumumkan ARTEX tidak lagi menerima kemas kini awam dan akan beralih kepada format persendirian. Akaun Telegram yang sedang diteliti turut dipadamkan pada hari itu.
- 11 Oktober: Penemuan baharu menghuraikan kemungkinan kaitan antara akaun tersebut dengan kumpulan China yang menjual serangan untuk melumpuhkan perkhidmatan dalam talian.
Penugasan awal polis melibatkan 28 penyiasat dalam empat pasukan daripada Unit Siasatan Keganasan Siber Agensi Polis Kebangsaan. Pertambahan kepada 43 orang kemudian merupakan peningkatan kira-kira 54 peratus, dengan kakitangan tambahan memberi tumpuan kepada pemulihan bukti digital dan kerjasama rentas sempadan.
Fungsi ARTEX dan penemuan penyiasat
ARTEX bukan model bahasa besar itu sendiri. Ia ialah platform automasi yang disambungkan kepada model luaran, termasuk ChatGPT, Claude dan DeepSeek, serta menggunakan hasil model tersebut untuk menyelaraskan tugas pengujian keselamatan. Ujian penembusan ialah percubaan yang dibenarkan untuk mencari kelemahan sebelum penyerang berniat jahat mengeksploitasinya.
Alat itu dicipta oleh jurutera keselamatan siber China, Li Puhua, yang menggunakan alias Autumn dan nama pengguna GitHub Autumn-27. Reka bentuknya membolehkan ejen AI mengumpul maklumat tentang sasaran, mencari kelemahan, merancang laluan masuk ke sistem, menjalankan alat keselamatan dan mengesahkan kelemahan. Rangkaian tindakan yang sama boleh digunakan untuk pengujian yang sah atau pencerobohan tanpa kebenaran, bergantung pada siapa yang mengarahkannya dan sama ada kebenaran diberikan.
Moon Jong-hyun, ketua pusat keselamatan di firma keselamatan siber Korea Selatan, Genians, mengenal pasti label konsol ARTEX dalam pengepala HTML pada pelayan yang dipercayai mengawal serangan itu. Label tersebut berbunyi "ARTEX - 自主渗透测试控制台," yang mengenal pasti sebuah konsol ujian penembusan autonomi. Jejak sebegini menyokong penilaian bahawa perisian itu telah digunakan, tetapi tidak menentukan identiti pengendalinya.
CrowdStrike menilai bahawa penyerang berkemungkinan menggunakan ARTEX bersama Claude dan Claude Code keluaran Anthropic. Laporan penyiasatan lain menyatakan penggunaan berbilang model, termasuk DeepSeek, bersama ARTEX. Laporan tersebut menunjukkan gabungan alat, bukannya satu sistem AI yang bertindak sendirian; penjelasan lengkap tentang model mana yang melakukan tugas tertentu belum dapat dipastikan.
Bantuan AI tidak bermakna penyerang bertindak sendiri
Perbezaan antara automasi dengan tanggungjawab manusia menjadi perkara utama dalam kes ini. AI boleh memendekkan masa yang diperlukan untuk memeriksa sistem, mentafsir hasil dan menyediakan kod, sementara seseorang masih memilih sasaran serta mengarahkan operasi. Bukti penggunaan AI tidak menunjukkan bahawa keseluruhan pencerobohan berlaku tanpa keputusan manusia.
Seorang pegawai Institut Keselamatan Kewangan Korea menjelaskan peranan arahan manusia dalam serangan itu:
Memang benar AI digunakan dalam serangan itu, tetapi AI tidak bertindak sendiri tanpa penglibatan manusia. Seorang penggodam menggunakan AI sebagai alat.
CrowdStrike berkata rekod sesi AI merangkumi soalan tentang tempat maklumat kebocoran Korea yang dicuri biasanya dijual dan permintaan bantuan untuk mencari kumpulan Telegram Korea yang digunakan bagi jual beli data. Permintaan tersebut menyumbang kepada penilaiannya bahawa kegiatan itu didorong oleh motif kewangan. Namun, permintaan itu tidak membuktikan dengan sendirinya bahawa rekod yang dicuri benar-benar telah dijual.
Kim Seung-joo, profesor di Sekolah Keselamatan Siber Universiti Korea, memberi amaran bahawa alat seperti ARTEX boleh memudahkan serangan bagi mereka yang kurang berpengalaman dari segi teknikal:
Alat penggodaman AI akan terus muncul, sekali gus memudahkan orang bukan pakar melancarkan serangan. Akibatnya, serangan ini akan menjadi lebih kerap.
Kebimbangan praktikalnya ialah kelajuan dan skala. Pengendali boleh menggunakan ejen untuk memeriksa beberapa organisasi secara berturut-turut, tanpa perlu melakukan setiap tugas secara manual. Ini tidak menghapuskan keperluan terhadap kelemahan yang boleh dieksploitasi, laluan akses atau pertimbangan manusia, tetapi boleh mengurangkan usaha yang diperlukan untuk melakukannya.
Bukti yang mengarah ke China masih dipertikaikan
CrowdStrike menilai bahawa pengendali yang disyaki kemungkinan penutur bahasa Cina, bermotifkan kewangan dan berpangkalan di Wilayah Guangdong. Ia memberikan tahap keyakinan sederhana terhadap penilaiannya, bukannya menyatakan atribusi itu sebagai sesuatu yang pasti.
Sebahagian daripada pengenalpastian itu berpunca daripada sesi Claude yang meminta resume seorang penyelidik keselamatan. Sesi tersebut menyatakan umur 26 tahun, lokasi di Maoming, butiran pendidikan dan sebuah akaun Telegram. CrowdStrike menganggap butiran itu berkemungkinan milik penyerang. Individu yang dikaitkan dengan nombor telefon yang diterbitkan menafikan penglibatan dan berkata maklumat peribadinya telah digunakan tanpa kebenaran.
Perkhidmatan Penyeliaan Kewangan mengenal pasti 28 alamat IP yang dikaitkan dengan percubaan penggodaman. Laporan berbeza tentang taburan geografinya: satu menyebut kira-kira sedozen negara, manakala satu lagi menyenaraikan Amerika Syarikat, Jepun, Jerman dan sekurang-kurangnya 10 negara lain. Penyiasat juga dilaporkan mengenal pasti pelayan kawalan di Hong Kong, pelayan serangan berasingan dan laluan akses alternatif.
Alamat IP mengenal pasti sambungan internet atau lokasi pelayan, bukan semestinya individu yang mengawalnya. Begitu juga, penggunaan perisian yang dibuat oleh pembangun China tidak membuktikan bahawa penyerangnya warga China. Aditya Das, penganalisis di Brave New Coin, mengingatkan agar kesimpulan itu tidak dibuat berdasarkan ARTEX semata-mata.
Jurucakap Kementerian Luar China, Mao Ning, berkata kementerian itu tidak mengetahui kes khusus tersebut dan China secara konsisten menentang serta memerangi penggodaman. Tiada identiti yang disahkan atau dapatan mengenai penglibatan negara diumumkan.
Akaun Telegram membuka laluan siasatan lain
Analisis keselamatan berasingan mengaitkan akaun Telegram YY520CN dengan GodNet, sebuah komuniti dalam talian yang diwujudkan oleh Vitas, kumpulan China yang menjual serangan penafian perkhidmatan teragih. Serangan ini membanjiri sesuatu perkhidmatan dengan trafik sehingga tidak dapat digunakan. Kegiatan itu berbeza daripada mencuri rekod bank, maka kaitan dengan komuniti tersebut ialah petunjuk siasatan, bukannya bukti bahawa kumpulan berkenaan melakukan pencerobohan itu.
Akaun tersebut muncul dalam senarai moderator GodNet pada September 2024. Analisis menyemak silang maklumat keahlian Telegram, aktiviti GitHub dan kelayakan log masuk yang didedahkan oleh perisian hasad pencuri kata laluan. YY520CN dipadamkan pada 8 Oktober selepas namanya diketahui umum melalui analisis rekod penggunaan AI pada pelayan yang dikaitkan dengan serangan itu.
Akaun baharu kemudian muncul dengan nama pengguna yang sama, dan saluran berkaitan menerbitkan penafian. Tidak jelas sama ada orang yang sama mengawal akaun asal dan akaun pengganti. Penafian pemilik nombor telefon menambah satu lagi masalah pengenalpastian yang belum diselesaikan oleh penyiasat.
Analisis terhadap seorang lagi anggota GodNet menemui alamat e-mel dalam sejarah suntingan GitHub yang dikaitkan dengan kelayakan log masuk yang dicuri pada 2023. Rekod tersebut merangkumi butiran log masuk awan Microsoft dan Oracle, menunjukkan pemegang akaun itu mungkin membantu mengendalikan sistem teknikal kumpulan tersebut.
Anggota kedua itu belum dikaitkan secara langsung dengan pencerobohan bank. Membandingkan kelayakan yang dicuri dengan rekod pelanggan awan boleh membuka satu lagi laluan untuk mengenal pasti pengendali akaun, tetapi kaitan antara akaun tersebut tidak menentukan siapa yang melakukan kecurian atau sama ada seorang individu sahaja bertanggungjawab.
Penamatan pembangunan awam ARTEX tidak dapat menarik balik salinan sedia ada
Pada 8 Oktober, Autumn-27 mengumumkan bahawa ARTEX akan menjadi sumber tertutup, tanpa versi awam atau sokongan penyelenggaraan lanjut. Pembangun itu menyebut penyalahgunaan alat tersebut, walaupun pengumuman itu tidak menamakan secara langsung serangan terhadap sektor kewangan Korea Selatan. Halaman GitHubnya kemudiannya dilaporkan telah hilang.
Pembangun itu juga berkata penggunaan secara haram bercanggah dengan tujuan asal projek dan menafikan tanggungjawab atas pelanggaran yang dilakukan pengguna. Sebelum pengedarannya dihentikan, projek itu menyatakan tujuannya ialah pembelajaran peribadi, penyelidikan kod dan pengesahan teknikal setempat, bukannya menguji sistem dalam talian tanpa kebenaran.
Penamatan pengedaran awam mengehadkan akses pada masa hadapan melalui projek asal dan menghentikan penyelenggaraan awamnya. Namun, langkah itu tidak dapat memadamkan salinan yang telah dimuat turun pengguna atau menghalang salinan tersebut daripada terus beroperasi. Oleh itu, pengumuman tersebut menandakan perubahan dalam pengedaran perisian, bukannya bukti bahawa keupayaan untuk melakukan serangan telah lenyap.
Keputusan itu juga membezakan pembangun asal daripada pihak yang didakwa menggunakan perisian tersebut terhadap bank. Penyiasat masih perlu mengaitkan infrastruktur, akaun dan tindakan dengan pengendali yang dapat dikenal pasti. Asal usul alat dan penarikan diri pembangunnya tidak menyelesaikan tugas itu.
Sistem sampingan dan semakan keselamatan lebih luas
Laluan akses yang disyaki menunjukkan bahawa ancaman melangkaui rangkaian perbankan teras. Pengesahan yang lemah pada portal perekrut pinjaman, alat mudah alih kakitangan dan sistem sokongan jualan dikenal pasti sebagai kemungkinan masalah. Melindungi sistem pembayaran tidak semestinya melindungi setiap aplikasi yang menyimpan maklumat pelanggan atau menyokong pemprosesan pinjaman.
Hyobin Lee, profesor di Universiti Sogang, mengenal pasti sistem tambahan sebagai bidang yang kurang mendapat perhatian:
Sesetengah sistem tambahan, seperti portal maklumat ejen pinjaman dan aplikasi mudah alih dalaman yang digunakan kakitangan, nampaknya kurang mendapat perhatian dari segi keselamatan.
Pengurusan berterusan terhadap permukaan serangan ialah satu tindak balas yang dicadangkan. Ini bermaksud menyelenggara inventori sistem yang boleh dicapai dari luar organisasi dan memeriksanya untuk mencari perkhidmatan yang terdedah, kawalan akses yang lemah dan kelemahan keselamatan. AI boleh membantu usaha itu, tetapi tindak balas tersebut juga memerlukan pembaikan terhadap kelemahan yang ditemukan.
Presiden Lee Jae Myung menggesa pembangunan dan penggunaan AI untuk keselamatan siber dipercepat, sistem kritikal disemak serta-merta dan perlindungan terhadap infrastruktur negara diperkukuh. Menggambarkan betapa segera tindak balas diperlukan, Lee berkata:
Kelajuan ialah perkara paling penting.
Laporan berbeza tentang pihak yang mengeluarkan amaran Kabinet. Sesetengahnya menyebut Presiden Lee sebagai pihak yang menggesa rombakan keselamatan AI; satu lagi mengaitkan amaran tentang kebocoran lanjut dan risiko di luar sektor kewangan dengan Perdana Menteri Han Seong-sook. Hala tuju dasar yang dilaporkan adalah konsisten: pemeriksaan lebih meluas dan tindakan sebelum insiden seterusnya, bukannya tindak balas yang hanya tertumpu pada membaiki kerosakan selepas kejadian.
Dua gereja besar dan Korea Electric Power Corp. turut mengesahkan akses tanpa kebenaran ke sistem dalam talian. Tidak diketahui sama ada insiden itu berkaitan dengan kempen terhadap bank. Pendedahan mereka meluaskan kebimbangan keselamatan semasa tanpa membuktikan kewujudan seorang penyerang atau kaedah yang sama.
Langkah pencegahan penipuan dan keputusan yang masih tertangguh
Suruhanjaya Perkhidmatan Kewangan dan Perkhidmatan Penyeliaan Kewangan berkata tiada kes kerugian kewangan atau wang dicuri yang disahkan akibat pancingan data menggunakan maklumat yang bocor. Mereka menasihati pendeposit agar tidak terlalu bimbang tentang keselamatan dana mereka. Kenyataan itu merujuk kepada kerugian yang disahkan pada ketika itu, bukannya jaminan bahawa penipuan tidak akan berlaku kemudian.
Nama, nombor telefon, butiran pendapatan dan pengetahuan tentang permohonan pinjaman terkini boleh membantu penipu menyamar sebagai kakitangan bank. Hyobin Lee turut memberi amaran bahawa maklumat yang dicuri boleh digabungkan dengan pangkalan data lain yang bocor, sekali gus meluaskan risiko melangkaui pencerobohan awal.
Pihak pengawal selia mengarahkan bank menubuhkan meja bantuan untuk pelanggan terjejas, menggunakan Platform Perkongsian dan Analisis Anti-Pancingan Data berasaskan AI, meningkatkan pemantauan penipuan buat sementara waktu serta menyediakan pemulihan dan pampasan kepada pelanggan yang menjadi mangsa penipuan. Shinhan memohon maaf dan mewujudkan halaman untuk pelanggan menyemak sama ada mereka terjejas.
Firma kewangan bersetuju menyemak permohonan pinjaman dalam talian, pembukaan akaun baharu dan pindahan besar yang melibatkan maklumat berkaitan mangsa pencerobohan. Pemeriksaan identiti tambahan akan diwajibkan apabila perlu. Pihak pengawal selia juga dilaporkan sedang mempertimbangkan keperluan audit yang lebih menyeluruh.
Perkhidmatan Penyeliaan Kewangan berkongsi 28 alamat IP mencurigakan dengan firma kewangan dan meminta mereka menyelesaikan pemeriksaan serta membetulkan kelemahan menjelang Khamis selepas pengumumannya. Tiada hasil pemeriksaan yang diselaraskan dilaporkan, dan tiada tarikh akhir awam lain yang ditetapkan tarikhnya dikenal pasti.
Polis telah meminta Suruhanjaya Perkhidmatan Kewangan menentukan sama ada sistem yang terjejas tergolong dalam infrastruktur kewangan elektronik. Pengelasan itu boleh mencetuskan keperluan untuk memaklumkan Agensi Siasatan Jenayah Serius yang baru ditubuhkan dan mempengaruhi sama ada kes itu dipindahkan. Tiada keputusan diumumkan.
Oleh itu, perkembangan substantif seterusnya ialah pengenalpastian pengendali, penyelarasan jumlah mangsa, penemuan tentang laluan kemasukan dan keputusan mengenai tanggungjawab penyiasatan. Tiada satu pun perkara tersebut dapat dipastikan berdasarkan bukti penggunaan ARTEX semata-mata.
Perkara Utama
- Tujuh institusi kewangan melaporkan pencerobohan; dua lagi dilaporkan menjadi sasaran tanpa kebocoran data yang disahkan.
- Pendedahan yang dilaporkan melibatkan kira-kira 66,000 individu dan 2,200 rekod korporat, manakala satu lagi laporan menyebut sehingga 68,000 pelanggan.
- Pasukan petugas polis berkembang daripada 28 kepada 43 penyiasat.
- Bukti menunjukkan pengendali manusia menggunakan ARTEX dan model AI luaran, bukannya sistem AI yang bertindak sendiri.
- Dakwaan identiti dan kemungkinan kaitan dengan komuniti serangan China masih belum disahkan dan dipertikaikan.
- Pembangun ARTEX menghentikan kemas kini awam, tetapi salinan sedia ada yang telah dimuat turun masih boleh digunakan.
- Pihak pengawal selia melaporkan tiada kerugian pancingan data yang disahkan akibat data bocor dan mengarahkan pemantauan serta pemeriksaan identiti diperkukuh.