Pasukan Rahsia Korea Utara: Penipuan Global Terbongkar
Dalam era digital, apabila kerja jarak jauh sudah menjadi kebiasaan, Korea Utara telah menjadikan pasaran pekerjaan teknologi global sebagai senjata. Beribu-ribu pakar IT Korea Utara, yang beroperasi menggunakan identiti palsu dan kisah rekaan yang rumit, telah menyusup masuk ke syarikat di seluruh Amerika Syarikat, Eropah dan negara lain. Misi mereka: memperoleh mata wang asing untuk rejim, mengelak sekatan antarabangsa dan menyalurkan berjuta-juta—kadangkala ratusan juta—dolar kepada program nuklear dan peluru berpandu Kim Jong Un.
Kandungan
- Pasukan Rahsia Korea Utara: Penipuan Global Terbongkar
- Bagaimana Penipuan Ini Beroperasi: Kad Pengenalan Palsu, Ladang Komputer Riba dan Penyamaran Global
- Sisi Kemanusiaan: Kehidupan sebagai Pekerja IT Korea Utara di Luar Negara
- Mengapa Pekerjaan IT Jarak Jauh? Perlindungan Sempurna untuk Mengelak Sekatan
- Di Sebalik Taktik: AI, Deepfake dan Kejuruteraan Sosial
- Dari AS ke Eropah: Sasaran Beralih, Kaedah Terus Berkembang
- Peranan Pembantu dari Barat: Pemudah Cara dan Orang Tengah
- Lebih daripada Gaji: Pengintipan, Pencurian Data dan Jenayah Siber
- Langkah Perlindungan untuk Syarikat: Pengajaran dan Syor
- Gambaran Lebih Luas: Sekatan, Perang Siber dan Tindak Balas Global
- Ringkasan
Operasi sulit ini, yang terbongkar melalui tindakan penguatkuasaan undang-undang, penyelidikan keselamatan siber dan keterangan langsung yang jarang diperoleh, mendedahkan rangkaian canggih yang menggabungkan jenayah siber, pencurian identiti dan pengintipan tajaan negara. Skala dan keberanian rancangan itu mengejutkan orang dalam industri serta pegawai kerajaan, sekali gus menimbulkan persoalan mendesak tentang keselamatan tenaga kerja digital global.
Bagaimana Penipuan Ini Beroperasi: Kad Pengenalan Palsu, Ladang Komputer Riba dan Penyamaran Global
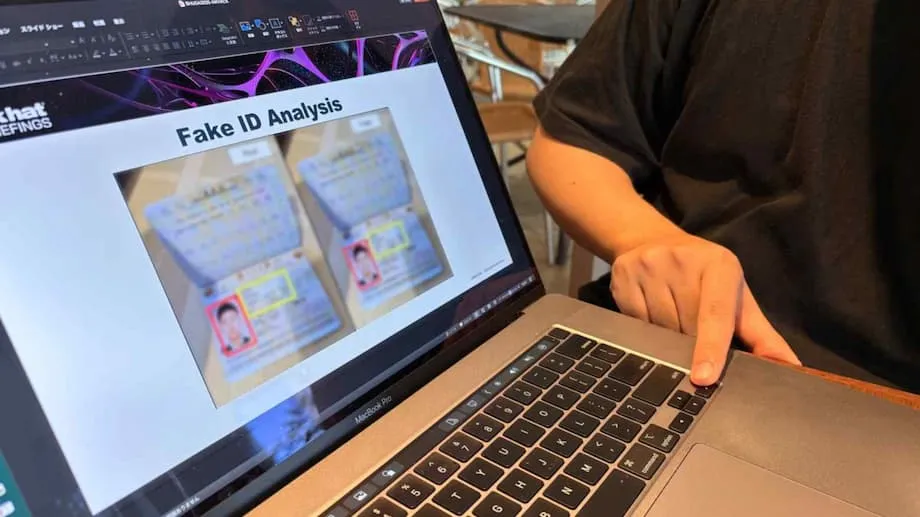
Teras operasi Korea Utara ialah strategi yang mudah tetapi berkesan: menyamar sebagai profesional IT mahir dari negara lain untuk mendapatkan pekerjaan jarak jauh di syarikat asing. Untuk berbuat demikian, pekerja Korea Utara menggunakan gabungan identiti yang dicuri dan direka-reka, dokumen janaan AI serta helah digital. Mereka membina profil LinkedIn dan GitHub yang meyakinkan, memalsukan rekod akademik dan malah menggunakan teknologi deepfake untuk melepasi temu duga video.
Selepas diambil bekerja, para ejen ini jarang bekerja dari Korea Utara sendiri. Sebaliknya, mereka ditempatkan di negara seperti China, Rusia dan Asia Tenggara, yang akses internetnya kurang terbatas dan pengawasan lebih mudah dielakkan. Ada juga yang beroperasi dari Afrika atau Timur Tengah. Untuk menyembunyikan asal-usul mereka dengan lebih baik, mereka menggunakan VPN (rangkaian peribadi maya), alat pengurusan jarak jauh dan rakan subahat di Barat yang bertindak sebagai orang tengah—menerima komputer riba syarikat, menyediakan akses jarak jauh dan mengurus pembayaran gaji.
Salah satu taktik yang terkenal ialah penggunaan "ladang komputer riba"—lokasi fizikal di AS atau Eropah yang menempatkan puluhan komputer untuk dikawal dari jauh oleh pekerja Korea Utara di luar negara. Persediaan ini membuatkan pekerja seolah-olah log masuk dari lokasi domestik yang sah, sekali gus melepasi pemeriksaan keselamatan asas.
Menurut Jabatan Kehakiman AS, identiti lebih 80 rakyat Amerika telah dicuri untuk digunakan dalam penipuan ini, manakala ratusan syarikat—daripada syarikat pemula teknologi hingga kontraktor pertahanan—tanpa disedari menggaji ejen Korea Utara. FBI telah merampas ratusan komputer, puluhan domain web dan mata wang kripto bernilai jutaan dolar yang dikaitkan dengan operasi ini.
Sisi Kemanusiaan: Kehidupan sebagai Pekerja IT Korea Utara di Luar Negara
Keterangan yang jarang diperoleh daripada pembelot seperti "Jin-su" mendedahkan kos peribadi dan realiti harian kerja dalam bayang-bayang ini. Jin-su, yang bercakap kepada BBC, menceritakan penggunaan ratusan kad pengenalan palsu untuk memohon pekerjaan jarak jauh, sering mengendalikan beberapa jawatan serentak dan memperoleh sehingga $5,000 sebulan—85% daripadanya dihantar kembali kepada rejim. "Kami tahu ini seperti merompak, tetapi kami hanya menerimanya sebagai nasib kami," katanya. "Ia masih jauh lebih baik daripada ketika kami berada di Korea Utara."
Kebanyakan pekerja IT Korea Utara beroperasi dalam pasukan dan dipantau rapi oleh pengawas kerajaan. Walaupun mereka menikmati lebih banyak kebebasan dan akses kepada media Barat berbanding rakan senegara di tanah air, risiko mereka berpaling tadah adalah tinggi dan akibatnya terhadap diri sendiri serta keluarga sangat berat. Meskipun berdepan bahaya, hanya segelintir yang memilih untuk melarikan diri kerana wang yang dapat mereka simpan—walaupun hanya sebahagian kecil daripada pendapatan—boleh mengubah kehidupan mengikut taraf hidup Korea Utara.
Mengapa Pekerjaan IT Jarak Jauh? Perlindungan Sempurna untuk Mengelak Sekatan
Ekonomi Korea Utara lumpuh akibat sekatan antarabangsa, khususnya sekatan yang menyasarkan program senjatanya. Sumber mata wang asing tradisional—seperti buruh yang dihantar bekerja di kilang China atau tapak pembinaan Rusia—semakin berkurangan. Dalam keadaan ini, kerja IT jarak jauh menawarkan beberapa kelebihan:
- Gaji Tinggi: Pekerja IT mahir boleh memperoleh sehingga $300,000 setahun, jauh lebih tinggi berbanding buruh manual di luar negara.
- Kurang Dikesan: Kerja jarak jauh jarang memerlukan pertemuan secara bersemuka, sekali gus memudahkan mereka menyembunyikan identiti sebenar.
- Jangkauan Global: Internet membolehkan ejen Korea Utara menyasarkan syarikat di seluruh dunia, dari AS dan Eropah hingga New Zealand dan UAE.
- Akses kepada Data Sensitif: Setelah berjaya menyusup masuk, pekerja ini boleh mencuri harta intelek, rahsia korporat dan juga maklumat pertahanan yang sensitif.
Menurut anggaran Pertubuhan Bangsa-Bangsa Bersatu, pekerja IT Korea Utara menjana antara $250 juta hingga $600 juta setahun untuk rejim itu. Wang ini dicuci melalui rangkaian orang tengah, urus niaga mata wang kripto dan syarikat cangkerang, menyebabkan pihak berkuasa sukar mengesannya.
Di Sebalik Taktik: AI, Deepfake dan Kejuruteraan Sosial
Ejen IT Korea Utara bukan sekadar pengatur cara mahir—mereka juga pakar dalam penipuan. Penyelidik keselamatan siber menemui skrip temu duga terperinci, resume palsu dan foto yang disunting menggunakan AI untuk menyamar sebagai profesional Barat. Ada juga yang membayar individu sebenar di Eropah atau AS untuk "menyewa" identiti mereka, dengan menawarkan sebahagian daripada pendapatan sebagai balasan untuk akses kepada dokumen sah dan akaun bank.
Pasukan Threat Intelligence Microsoft menjejaki kegiatan ini menggunakan nama kod "Jasper Sleet." Pasukan itu melaporkan bahawa pekerja Korea Utara menggunakan AI untuk menjana persona palsu, mengubah suai imej bagi dokumen pekerjaan dan malah mengubah suara mereka semasa temu duga. Pihak yang membantu mereka memintas pengesahan pekerjaan, menerima perkakasan dan menyediakan akses jarak jauh. Taktik mengelak pengesanan termasuk penggunaan VPN, pelayan peribadi maya dan alat pengurusan jarak jauh untuk menyembunyikan lokasi sebenar mereka.
Seorang pengurus pengambilan pekerja, Rob Henley dari Ally Security, menjelaskan cabaran mengesan penyamaran ini: "Pada mulanya, bagi sesetengah orang, ia seperti permainan—cuba meneka siapa yang tulen dan siapa yang palsu—tetapi keadaan itu cepat menjadi agak menjengkelkan." Beliau mula meminta calon menunjukkan cahaya siang semasa panggilan video—helah mudah yang sering mendedahkan mereka yang bekerja dari zon waktu yang salah.
Dari AS ke Eropah: Sasaran Beralih, Kaedah Terus Berkembang
Apabila syarikat AS dan penguat kuasa undang-undang semakin berwaspada, ejen Korea Utara mengalihkan tumpuan ke Eropah, yang proses pengambilan pekerja dan pemeriksaan identitinya sering kurang ketat. Google’s Threat Intelligence Group dan pakar keselamatan siber lain memberi amaran bahawa firma teknologi Eropah kini menjadi sasaran utama, khususnya syarikat yang mengamalkan dasar "bawa peranti sendiri" (BYOD) dan proses pengambilan pekerja yang dipercepatkan.
Dalam persekitaran ini, pekerja Korea Utara boleh menyamar sebagai pekerja jarak jauh biasa dengan menggunakan perkakasan sendiri untuk mengakses sistem syarikat. Selepas berjaya masuk, mereka mungkin mencuri data, mengugut untuk membocorkan maklumat sensitif atau menuntut bayaran dalam mata wang kripto jika diberhentikan. Penggunaan identiti janaan AI dan deepfake menyukarkan lagi pengesanan kerana tanda amaran tradisional—seperti resume yang tidak konsisten atau penguasaan bahasa Inggeris yang lemah—semakin mudah disamarkan dengan teknologi.
Peranan Pembantu dari Barat: Pemudah Cara dan Orang Tengah
Rancangan pekerja IT Korea Utara sangat bergantung pada rangkaian pemudah cara di Barat. Mereka ini—ada kalanya tanpa sedar, ada kalanya bersubahat—memberikan sokongan penting dengan:
- Menerima dan menyediakan komputer riba syarikat untuk akses jarak jauh
- Membuka akaun bank dan syarikat cangkerang untuk menerima gaji
- Membekalkan pasport palsu, nombor telefon tempatan dan rujukan
- Melatih ejen tentang norma budaya dan strategi mendapatkan pekerjaan
Beberapa rakyat Amerika telah didakwa kerana mengendalikan "ladang komputer riba" atau bertindak sebagai orang tengah kewangan. Dalam satu kes, seorang warga AS didakwa mengendalikan ladang komputer riba dari rumahnya, membolehkan pekerja Korea Utara mengawal puluhan komputer dan mencuci gaji mereka. Yang lain telah didakwa kerana membantu mencuri dan memindahkan mata wang kripto, dengan aset bernilai jutaan dolar dirampas oleh Jabatan Kehakiman.
Walaupun tindakan keras ini dilaksanakan, skala operasi yang besar dan keupayaannya menyesuaikan diri bermakna ramai pemudah cara masih aktif, sementara individu baharu direkrut melalui media sosial dan forum dalam talian.
Lebih daripada Gaji: Pengintipan, Pencurian Data dan Jenayah Siber
Walaupun matlamat utama rancangan pekerja IT Korea Utara adalah memperoleh mata wang asing, risikonya jauh melangkaui kehilangan gaji. Setelah berada di dalam sesebuah syarikat, para ejen ini boleh:
- Mencuri harta intelek dan rahsia perdagangan
- Mengakses data sensitif kontraktor pertahanan, termasuk maklumat yang dikawal eksportnya
- Memasang perisian hasad untuk kempen perisian tebusan atau pengintipan pada masa hadapan
- Mengumpulkan maklumat dalaman untuk digunakan oleh kumpulan penggodam Korea Utara seperti Lazarus Group yang terkenal
Dalam beberapa kes yang didokumenkan, pekerja IT Korea Utara menggunakan akses mereka untuk mencuri mata wang kripto, memeras majikan atau membantu melancarkan serangan siber yang lebih besar. Lazarus Group sahaja dipercayai telah mencuri mata wang kripto bernilai lebih $3 bilion sejak 2007, termasuk rompakan rekod bernilai $1.5 bilion pada 2025.
Langkah Perlindungan untuk Syarikat: Pengajaran dan Syor
Penipuan pekerja IT Korea Utara mendedahkan kelemahan serius dalam cara syarikat mengambil dan mengurus pekerja jarak jauh. Pakar mengesyorkan pendekatan pertahanan berlapis:
- Pemeriksaan Lebih Ketat: Sahkan jejak digital, semak rujukan dan gunakan panggilan video untuk mengesahkan identiti.
- Pantau Kejanggalan: Berwaspada terhadap alamat IP yang mencurigakan, nombor telefon yang dikongsi dan penggunaan alat pengurusan jarak jauh.
- Kurangkan Risiko BYOD: Wajibkan keselamatan titik akhir, hadkan akses peranti peribadi dan asingkan sistem sensitif.
- Didik Kakitangan: Latih pasukan sumber manusia dan IT untuk mengenali tanda amaran serta bekerjasama dalam pengesahan identiti.
- Bertindak Pantas: Jika pekerja IT Korea Utara dikenal pasti, hadkan pengendalian kes kepada kumpulan yang dipercayai, analisis kaitan dengan rakan subahat dan simpan bukti untuk penguat kuasa undang-undang.
Pihak berkuasa turut menggesa syarikat supaya berwaspada terhadap tawaran kontrak yang luar biasa murah, permintaan bayaran dalam mata wang kripto dan pemohon yang mengelak temu duga video atau mengemukakan dokumen yang tidak konsisten.
Gambaran Lebih Luas: Sekatan, Perang Siber dan Tindak Balas Global
Penggunaan pekerja IT di luar negara oleh Korea Utara merupakan sebahagian daripada strategi lebih luas untuk mengelak sekatan dan membiayai program senjatanya. Menurut Pertubuhan Bangsa-Bangsa Bersatu, serangan siber kini menjana kira-kira separuh daripada pendapatan mata wang asing Korea Utara dan 40% daripada pembiayaan senjata pemusnah besar-besarannya. Keupayaan rejim itu menyesuaikan diri—beralih daripada buruh manual kepada kerja jarak jauh berteknologi tinggi, dan daripada AS ke Eropah—menyerlahkan cabaran yang dihadapi pengawal selia antarabangsa.
Kerajaan AS, Jepun, Korea Selatan dan negara-negara Eropah telah mengeluarkan amaran, memperketat penguatkuasaan serta mendakwa pemudah cara asing dan rakan subahat domestik. Platform pekerja bebas dan syarikat teknologi digesa memperkukuh pengesahan identiti dan memantau kegiatan mencurigakan. Namun, seperti yang dinyatakan seorang pakar, "Percubaan Korea Utara untuk menyusup ke syarikat Barat demi keuntungan dan pengintipan akan berterusan. Tindakan keras akan mengganggu operasi, tetapi Korea Utara dijangka akan menyesuaikan diri."
Ringkasan
- Korea Utara telah menghantar beribu-ribu pekerja IT ke luar negara menggunakan identiti palsu untuk menyusup masuk ke syarikat dan memperoleh mata wang asing bagi rejim.
- Para ejen ini menggunakan AI, deepfake dan kejuruteraan sosial yang canggih untuk menyamar sebagai pekerja jarak jauh yang sah, sering kali dengan bantuan pemudah cara dari Barat.
- Selepas berjaya masuk, mereka boleh mencuri data dan harta intelek, malah membantu melancarkan serangan siber; gaji dan wang curi disalurkan kepada program senjata Korea Utara.
- Penguat kuasa undang-undang di AS dan negara lain telah merampas aset bernilai jutaan dolar, mendakwa para pemudah cara dan memberi amaran kepada syarikat supaya memperkukuh amalan pengambilan pekerja serta keselamatan siber.
- Operasi ini telah mengalihkan tumpuan dari AS ke Eropah apabila penguatkuasaan diperketat, dan syarikat di seluruh dunia digesa supaya terus berwaspada terhadap ancaman yang terus berkembang ini.