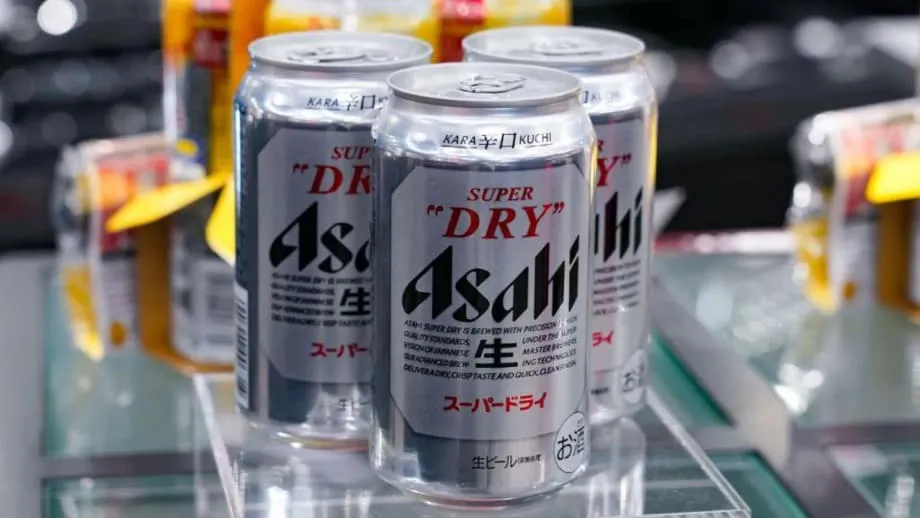
Krisis perisian tebusan mengganggu bekalan bir dan mendedahkan data peribadi
Pengeluar bir terbesar Jepun, Asahi Group Holdings, sedang pulih daripada serangan perisian tebusan yang melumpuhkan operasi digital di seluruh negara, memperlahankan pengeluaran kilang bir dan menyebabkan kekurangan minuman di rak kedai. Insiden itu bermula pada 29 September apabila syarikat mengesan gangguan di salah satu pusat datanya. Sistem diasingkan dalam masa beberapa jam, namun penceroboh sudah pun bergerak melalui beberapa bahagian rangkaian, menyulitkan data dan melumpuhkan perkhidmatan utama yang digunakan untuk menerima pesanan serta menghantar produk. Selama beberapa hari, kakitangan kembali menggunakan pen, kertas dan faks untuk memastikan penghantaran diteruskan, manakala beberapa kedai melaporkan stok bir dan minuman ringan popular semakin berkurangan apabila penghantaran tertangguh.
Kandungan
- Krisis perisian tebusan mengganggu bekalan bir dan mendedahkan data peribadi
- Bagaimana serangan itu berlaku
- Mengapa pemerasan berganda meningkatkan risikonya
- Siapakah Qilin dan mengapa pengeluar berisiko
- Maklumat yang mungkin berisiko
- Mengapa gangguan digital menghentikan bekalan bir
- Tindak balas dan pemulihan
- Jepun berdepan gelombang perisian tebusan yang lebih meluas
- Langkah yang boleh diambil syarikat sekarang
- Langkah yang patut diambil oleh individu terjejas
- Perkara Utama
Syarikat itu kini mengesahkan bahawa data peribadi yang disimpan dalam sistem kendalian di Jepun telah atau mungkin telah terdedah. Berdasarkan hasil siasatan awal yang diterbitkan pada akhir November, maklumat berkaitan kira-kira 1.914 juta orang berisiko, termasuk sekitar 1.525 juta pelanggan. Syarikat itu berkata pendedahan tersebut mungkin turut menjejaskan kira-kira 107,000 kakitangan semasa dan bekas kakitangan, kira-kira 168,000 ahli keluarga kakitangan, serta sekitar 114,000 pihak luar yang dihubungi. Data yang mungkin terdedah termasuk nama, jantina, tarikh lahir, alamat pos, alamat e-mel dan nombor telefon. Maklumat kad kredit tidak kelihatan dalam set data yang terjejas. Hanya 18 butiran maklumat peribadi berkaitan pekerja disahkan secara muktamad telah bocor, dan syarikat sedang menyediakan pemberitahuan kepada mereka yang terjejas.
Kumpulan perisian tebusan Qilin mengaku bertanggungjawab dan menyenaraikan Asahi di laman kebocoran datanya, dengan mendakwa telah mencuri kira-kira 27 gigabait fail syarikat. Walaupun siasatan Asahi belum mengesahkan data yang dicuri telah disiarkan kepada umum, insiden itu memaksa tindak balas menyeluruh merentasi operasi domestiknya. Penghantaran beransur-ansur disambung semula apabila sistem kembali beroperasi, dan syarikat menangguhkan penerbitan keputusan kewangan setahun penuh untuk memberi tumpuan kepada pemulihan dan pengukuhan keselamatan. Asahi berkata gangguan itu terhad kepada sistem di Jepun dan jenama globalnya, termasuk Peroni, Pilsner Urquell, Grolsch dan Fuller’s Brewery di United Kingdom, tidak mengalami gangguan.
Bagaimana serangan itu berlaku
Semakan dalaman Asahi menggambarkan peningkatan serangan yang pantas. Kira-kira jam 7:00 pagi waktu Jepun pada 29 September, kakitangan menemui fail yang disulitkan dalam rangkaian lalu mengasingkan pusat data yang terjejas. Kerja forensik kemudian menunjukkan pencerobohan awal mungkin bermula melalui peralatan yang diceroboh di sebuah lagi lokasi Asahi, sekali gus membolehkan penyerang bergerak dalam rangkaian sebelum langkah pengasingan dilakukan. Penyerang kemudian menyebarkan perisian tebusan ke beberapa pelayan dan peranti yang disambungkan, lalu mengganggu sistem kemasukan pesanan, pengedaran dan sokongan pelanggan yang diperlukan syarikat untuk operasi harian.
Mengapa pemerasan berganda meningkatkan risikonya
Serangan perisian tebusan moden sering melibatkan pencurian data sebelum fasa penyulitan, taktik yang dikenali sebagai pemerasan berganda. Penyerang mencuri fail sensitif, kemudian mengunci data atau sistem untuk melumpuhkan operasi, dan akhirnya mengancam untuk menerbitkan kandungan yang dicuri jika wang tebusan tidak dibayar. Dalam kes ini, Qilin berkata pihaknya mengambil kira-kira 9,300 fail. Asahi melaporkan bahawa pihaknya belum menemui bukti yang boleh mengesahkan data telah dibocorkan kepada umum, namun ancaman itu sahaja sudah memberi tekanan kepada mangsa untuk mempertimbangkan kesinambungan perniagaan, risiko privasi dan kerosakan reputasi sambil memulihkan sistem serta menyiasat pencerobohan.
Siapakah Qilin dan mengapa pengeluar berisiko
Qilin ialah operasi perisian tebusan sebagai perkhidmatan. Daripada beroperasi sebagai satu kumpulan tunggal yang besar, ia mengendalikan platform yang menawarkan perisian hasad dan infrastruktur kepada sekutu. Sekutu tersebut menceroboh sasaran dan berkongsi sebarang keuntungan. Penyelidik keselamatan telah menjejaki ratusan serangan yang didakwa dilakukan Qilin sejak kemunculannya pada 2022. Laporan pada tahun ini menunjukkan Qilin sebagai antara kumpulan perisian tebusan paling aktif di dunia, dengan sektor pembuatan disenaraikan antara sektor yang paling terancam. Peralatan kumpulan itu direka untuk menyerang persekitaran teknologi maklumat korporat dan, jika dapat dicapai, sistem perindustrian. Asas kod Qilin merangkumi komponen dalam Rust dan C yang boleh digunakan pada sistem Windows, Linux dan VMware ESXi. Risikan ancaman juga menunjukkan Qilin mengarahkan sekutunya supaya mengelakkan sasaran di negara tertentu, termasuk Rusia dan Belarus.
Pengendali perisian tebusan menyasarkan syarikat yang sukar menyembunyikan gangguan operasi. Pengeluar tergolong dalam kategori itu. Barisan pengeluaran, penjadualan kelompok, pembungkusan dan logistik berkait rapat dengan sistem perniagaan yang beroperasi di pusat data dan awan. Jika sistem digital itu terhenti, pengeluaran terjejas walaupun pengawal logik boleh atur cara di lantai kilang tidak disentuh. Penganalisis yang menjejaki serangan siber terhadap pengeluar menganggarkan bahawa masa henti boleh menelan kos hampir dua juta dolar sehari bagi firma besar. Di rantau Asia Pasifik, aktiviti perisian tebusan yang dilaporkan meningkat mendadak sejak 2024, dengan pengeluar antara organisasi yang paling terjejas.
Maklumat yang mungkin berisiko
Asahi berkata satu-satunya pendedahan yang disahkan setakat ini melibatkan 18 butiran maklumat pekerja daripada komputer riba syarikat. Namun, berdasarkan keseluruhan bukti, siasatan menyimpulkan bahawa penyerang mungkin telah mengakses set data peribadi yang jauh lebih besar pada pelayan. Kategori yang terjejas termasuk pelanggan yang menghubungi meja sokongan, kakitangan semasa dan bekas kakitangan, ahli keluarga mereka serta rakan niaga luar yang menerima pesanan rasmi. Syarikat menegaskan bahawa data kad pembayaran tidak termasuk dalam set data yang terjejas. Siasatan masih berjalan, dan pemberitahuan akan dihantar terus kepada individu yang terjejas.
Berdasarkan makluman Asahi, jenis data peribadi yang mungkin terdedah termasuk:
- Nama penuh dan butiran hubungan (alamat, e-mel, telefon)
- Jantina dan tarikh lahir
- Butiran hubungan dengan syarikat bagi pekerja, bekas kakitangan dan ahli keluarga
- Maklumat hubungan perniagaan bagi rakan kongsi dan pihak luar yang dihubungi
Bagi mereka yang pernah berhubung dengan khidmat pelanggan Asahi, risiko serta-merta ialah pancingan data bersasar. Penyerang mungkin menggunakan nama sebenar dan butiran hubungan untuk menghasilkan mesej yang meyakinkan. Mesej ini sering menyamar sebagai pengesahan pesanan, bayaran balik atau pemberitahuan penghantaran bagi mendorong penerima membalas atau mengklik pautan. Penerima perlu berwaspada terhadap komunikasi yang tidak diminta dan mengelakkan pembukaan lampiran atau memasukkan maklumat log masuk di laman yang dicapai melalui pautan e-mel.
Kevin Marriott, pengurus kanan siber di Immersive, berkata pencurian data merumitkan proses pemulihan kerana kepercayaan pelanggan dan tempoh pemulihan operasi bergerak pada landasan berbeza, sekali gus memberi tekanan kepada pasukan yang berusaha memulihkan sistem. Beliau menambah bahawa kestabilan penuh mungkin mengambil masa berbulan-bulan. Asahi belum memberikan tarikh akhir pemulihan.
Pencurian data pelanggan menambah tekanan kepada pasukan Asahi, selain kemungkinan operasi tidak akan pulih sepenuhnya sehingga Februari.
Mengapa gangguan digital menghentikan bekalan bir
Kilang bir bergantung pada rangkaian sistem saling berhubung yang merangkumi perusahaan dan lantai pengeluaran. Pengurusan pesanan, perancangan bahan mentah, resipi kelompok, jadual pembungkusan, pergudangan dan logistik semuanya diselaraskan oleh perisian. Jika rangkaian korporat disulitkan atau ditutup, penyelarasan itu terhenti. Walaupun tangki dan mesin pembotolan kekal utuh secara fizikal, ketiadaan maklumat pesanan dan penjadualan boleh menghentikan barisan pengeluaran. Itulah yang berlaku merentasi operasi domestik Asahi, apabila syarikat berkata pesanan terpaksa diproses secara manual dan telefon serta faks digunakan sebagai langkah sandaran.
Pasukan keselamatan yang mengkaji insiden perindustrian menegaskan bahawa penyerang sering menceroboh melalui rangkaian korporat, kemudian beralih kepada peralatan yang menyokong operasi kilang, seperti pelayan yang mengendalikan perkongsian fail, pengesahan, penjadualan atau akses jarak jauh. Tanpa segmentasi rangkaian dan pengesahan kukuh, pencerobohan di satu bahagian perniagaan boleh merebak ke lokasi lain. Insiden Asahi menunjukkan bagaimana gangguan sistem digital boleh melumpuhkan rangkaian pengedaran seluruh negara dalam masa beberapa jam. Banyak peruncit Jepun melaporkan stok Asahi Super Dry semakin berkurangan, manakala kedai serbaneka memberi amaran kepada pelanggan supaya menjangkakan kelewatan. Syarikat telah menyambung semula pengeluaran di beberapa kilang dan meningkatkan penghantaran apabila sistem kembali beroperasi.
Dalam permohonan maaf terbuka, Presiden dan Ketua Pegawai Eksekutif Asahi Group, Atsushi Katsuki, menyampaikan pesanan kepada pelanggan, rakan kongsi dan kakitangan ketika syarikat berusaha memulihkan perkhidmatan seperti biasa.
Saya ingin memohon maaf dengan tulus atas sebarang kesulitan yang dialami pihak berkepentingan kami akibat gangguan sistem baru-baru ini. Kami sedang berusaha sedaya upaya untuk memulihkan sistem secepat mungkin, sambil melaksanakan langkah alternatif bagi memastikan bekalan produk kepada pelanggan berterusan.
Tindak balas dan pemulihan
Asahi menubuhkan struktur tindak balas kecemasan, mendapatkan khidmat pakar luar dan menetapkan program selama beberapa bulan untuk membendung pencerobohan, mengembalikan sistem kepada operasi dan memperkukuh pertahanan. Syarikat itu menyifatkan usaha menyeluruh untuk meningkatkan tahap asas keselamatannya, termasuk kawalan komunikasi rangkaian yang lebih ketat, pemantauan yang dinaik taraf, reka bentuk sandaran baharu untuk mengurangkan masa pemulihan, latihan kakitangan yang lebih rapi, tadbir urus yang lebih kukuh dan audit luaran berkala. Penghantaran disambung semula secara berperingkat, sementara pasukan terus memeriksa integriti sistem dan membina semula bahagian rangkaian yang ditutup semasa pembendungan. Syarikat juga menangguhkan penerbitan keputusan kewangan setahun penuh bagi mengutamakan tugas tindak balas dan pemulihan.
Pemimpin keselamatan berkata kes ini menggariskan keperluan untuk memperkukuh titik pertemuan antara IT korporat dengan sistem perindustrian. Jason Revill, ketua teknologi amalan keselamatan global di Avanade, berkata syarikat dapat mengehadkan kesan pencerobohan dengan mengguna pakai pendekatan sifar kepercayaan, yang mengesahkan setiap akses secara berterusan.
Serangan siber terhadap Asahi menyerlahkan risiko yang semakin meningkat dalam rangkaian liputan teknologi operasi dan teknologi maklumat, serta sebab prinsip Zero Trust penting bagi setiap organisasi.
Jepun berdepan gelombang perisian tebusan yang lebih meluas
Perisian tebusan memberi tekanan kepada organisasi di seluruh Jepun dan rantau Asia Pasifik. Agensi Polis Kebangsaan Jepun melaporkan kes perisian tebusan mencapai paras rekod sejak 2024, manakala tinjauan terhadap syarikat Jepun menunjukkan gangguan operasi sering berlanjutan lebih seminggu, dengan sesetengahnya mengambil masa jauh lebih lama dan menanggung kos pemulihan yang tinggi. Insiden terkini di firma besar Jepun, termasuk dalam sektor optik dan penerbitan, memaksa penggantungan operasi selama beberapa minggu dan mengakibatkan kerugian besar.
Penggubal undang-undang dan agensi telah mengambil langkah untuk memperkukuh pertahanan. Rangka kerja baharu bagi pertahanan siber aktif diluluskan sebahagiannya pada 2025, dengan matlamat mengurangkan kesan serangan berterusan terhadap sektor kritikal. Syarikat swasta masih menanggung beban segera bagi pencegahan dan tindak balas. Pakar sektor memberi amaran bahawa penyerang semakin pantas bergerak dalam rangkaian dan menyulitkan sistem, sekali gus mengecilkan tempoh untuk mengesan serta membendung serangan. Trend itu dapat dilihat menerusi jangka masa yang singkat antara pencerobohan awal dengan pelaksanaan perisian tebusan.
Chris Dimitriadis, Ketua Pegawai Strategi Global di ISACA, memberi amaran bahawa kelajuan dan ketepatan serangan baru-baru ini tidak memberikan banyak ruang kepada organisasi untuk bertindak tanpa latihan berkala dan pelaburan.
Tempoh untuk mengesan dan menghentikan serangan semakin singkat apabila taktik penjenayah bergerak lebih pantas. Organisasi perlu menjadikan pencegahan keselamatan siber secara proaktif dan latihan sebagai keutamaan teras perniagaan, dengan latihan tindak balas insiden yang kerap serta budaya tanggungjawab digital bersama.
Langkah yang boleh diambil syarikat sekarang
Pengeluar bir, pengeluar makanan dan pengeluar lain yang bergantung pada logistik kompleks boleh mengurangkan risiko dengan menangani kelemahan yang dieksploitasi kumpulan perisian tebusan. Beberapa langkah penting untuk pemimpin yang menilai kedudukan keselamatan mereka susulan insiden Asahi ialah:
- Peta hubungan antara IT korporat dengan sistem kilang, kemudian segmentasikan rangkaian untuk mengehadkan pergerakan sisi. Wajibkan pengesahan berbilang faktor bagi akses jarak jauh dan peranan pentadbiran.
- Perkukuh sistem identiti dan buang akaun yang tidak digunakan. Pantau log masuk untuk mengesan tingkah laku luar biasa dan wajibkan kata laluan kukuh dengan faktor kedua yang tahan terhadap pancingan data.
- Utamakan pemasangan tampalan pada peralatan yang menghadap internet, gerbang akses jarak jauh dan perkhidmatan direktori. Pantau secara berterusan kerentanan dalam persekitaran IT dan operasi.
- Bina sandaran yang boleh dipercayai dan diuji secara berkala, serta diasingkan daripada akses rangkaian harian. Pastikan sistem perniagaan kritikal dan perkhidmatan sokongan kilang dapat dipulihkan dengan pantas.
- Laksanakan pengesanan dan tindak balas titik akhir merentasi pelayan dan stesen kerja, serta pastikan amaran disalurkan kepada pasukan yang boleh menilai dan bertindak sepanjang masa.
- Wujudkan dan latih pelan tindak balas insiden bersama pihak eksekutif, undang-undang, operasi dan komunikasi. Latihan simulasi dan latihan langsung menjadikan kejadian sebenar kurang bercelaru.
- Tingkatkan pengurusan risiko pembekal. Semak keperluan keselamatan bagi penyedia perkhidmatan terurus dan pembekal kritikal, serta wajibkan pemberitahuan pelanggaran keselamatan dengan segera.
- Senaraikan teknologi operasi dan sistem sokongan. Buang sambungan yang tidak diperlukan, kurangkan laluan akses jarak jauh dan sahkan perubahan melalui kawalan perubahan.
Langkah yang patut diambil oleh individu terjejas
Sementara siasatan diteruskan, individu yang pernah berhubung dengan Asahi boleh mengurangkan risiko penipuan dan penyalahgunaan identiti dengan mengambil beberapa langkah praktikal:
- Berhati-hati dengan panggilan, mesej teks atau e-mel yang tidak diminta dan meminta maklumat peribadi. Jangan klik pautan atau membuka lampiran daripada pengirim yang tidak dikenali.
- Berwaspada terhadap sebarang mesej yang merujuk pesanan atau penghantaran terkini. Sahkan terus dengan laman web syarikat atau khidmat pelanggan menggunakan nombor telefon yang dipercayai.
- Tukar kata laluan bagi mana-mana akaun yang menggunakan alamat e-mel sama seperti yang digunakan untuk menghubungi Asahi, khususnya jika kata laluan digunakan semula. Aktifkan pengesahan berbilang faktor jika tersedia.
- Pantau penyata bank dan kad untuk mengesan caj luar biasa. Walaupun Asahi berkata data kad pembayaran tidak terdedah, penjenayah mungkin cuba melakukan penipuan berkaitan.
- Perhatikan peti surat dan e-mel untuk mengesan tanda pancingan data bersasar dalam beberapa bulan akan datang. Penyerang sering menggunakan semula senarai hubungan yang dibocorkan.
- Pertimbangkan untuk mendaftar perkhidmatan perlindungan identiti atau pemantauan kredit jika anda percaya data peribadi anda terdedah.
Perkara Utama
- Asahi mengesan serangan perisian tebusan pada 29 September yang mengganggu pesanan, penghantaran dan sokongan pelanggan di seluruh Jepun.
- Data peribadi berkaitan kira-kira 1.914 juta orang, termasuk sekitar 1.525 juta pelanggan, mungkin telah terdedah. Data kad kredit tidak kelihatan terlibat.
- Qilin mengaku bertanggungjawab dan berkata pihaknya mencuri kira-kira 27 gigabait data daripada Asahi. Syarikat belum mengesahkan sebarang kebocoran maklumat curi kepada umum.
- Pengeluaran dan penghantaran terjejas apabila kakitangan terpaksa memproses urusan secara manual. Kedai di Jepun melaporkan kekurangan bekalan, namun penghantaran kini disambung semula.
- Asahi mengehadkan gangguan kepada sistem domestik. Jenama antarabangsa milik kumpulan itu melaporkan tiada gangguan.
- Syarikat sedang memperkukuh pertahanan melalui kawalan rangkaian yang lebih ketat, sandaran baharu, pemantauan dipertingkat, latihan dan audit luar.
- Pakar memberi amaran bahawa kumpulan perisian tebusan menyasarkan pengeluar kerana masa henti menelan kos tinggi dan sukar disembunyikan, serta pengesanan pantas dan segmentasi rangkaian amat penting.
- Jepun berdepan peningkatan serangan perisian tebusan yang lebih meluas, dan pihak berkuasa telah mengambil langkah memperkukuh pertahanan negara, sementara syarikat digesa meningkatkan pencegahan dan kesiapsiagaan menghadapi insiden.