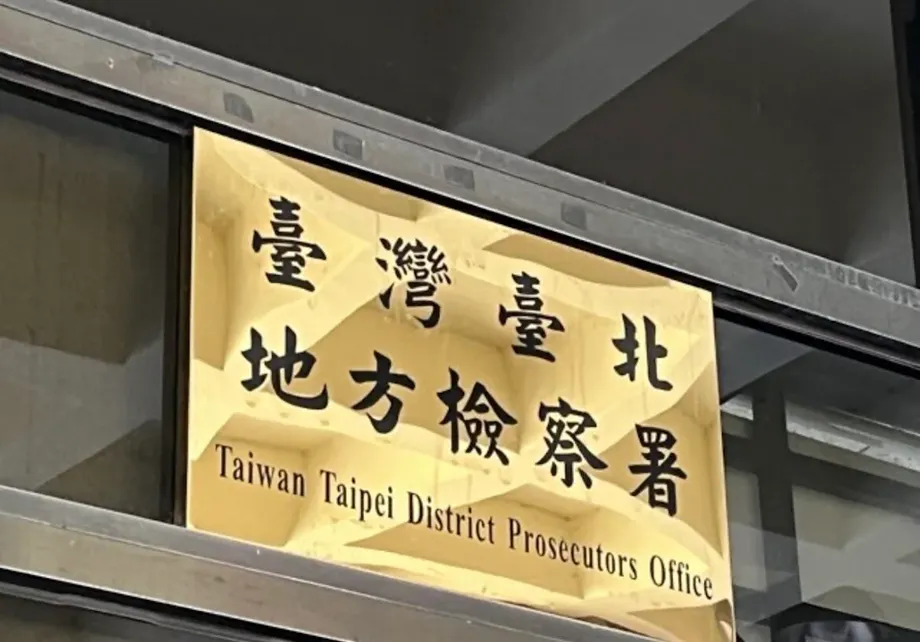
Penggeledahan Menyusuli Penemuan Tandatangan Syarikat China
Pendakwa Taiwan mengarahkan penggeledahan di 10 lokasi pada 12 Oktober 2026 dalam siasatan terhadap perisian pengurusan aset maklumat yang dipasang di beberapa misi diplomatik di luar negara. Kes ini melibatkan kontrak kerajaan bernilai lebih NT$20 juta yang diberikan antara 2023 hingga 2025, serta dakwaan bahawa perisian yang mengandungi kod sumber China dibungkus semula di Taiwan sebelum dibekalkan kepada Kementerian Luar Negeri.
Kandungan
- Penggeledahan Menyusuli Penemuan Tandatangan Syarikat China
- Bagaimana Tiga Syarikat Didakwa Membekalkan Perisian Itu
- Penemuan Kementerian Semasa Pemeriksaan
- Daripada Kontrak kepada Penggeledahan Oktober
- Perkara yang Dapat dan Tidak Dapat Dibuktikan oleh Semakan Sambungan
- Ahli Parlimen Mahu Pemeriksaan Lebih Menyeluruh
- Kebocoran Dokumen Berasingan Menambah Tekanan
- Perkara yang Masih Perlu Diselesaikan
- Perkara Utama
Empat orang dibawa untuk disoal siasat sebagai suspek: ketua Anhe Technology, yang nama keluarganya Lu; ketua Kunyou Technology, yang nama keluarganya Chiang; wakil jualan Kunyou, yang nama keluarganya Chan; dan ketua Yiwei Technology, yang nama keluarganya Wu. Penyiasat turut memanggil beberapa saksi. Penggeledahan meliputi pejabat syarikat dan kediaman yang dikaitkan dengan suspek.
Penjelasan kementerian mengenal pasti penemuan teknikal khusus yang mencetuskan siasatan. Semasa pemeriksaan keselamatan pada Disember 2025, beberapa fail dalam perisian itu didapati mengandungi tandatangan milik Guangzhou Yixin Technology Co dari China. Kementerian kemudian merujuk perkara itu kepada penyiasat dan menyerahkan program berkaitan untuk diperiksa.
Kementerian berkata perisian itu dipasang pada komputer yang disambungkan ke internet di misi luar negara bagi tujuan pengurusan aset dan tidak melibatkan maklumat sensitif. Kementerian turut berkata semakan rekod sambungan bagi tempoh setahun sebelumnya tidak menemukan aktiviti sambungan luar biasa di kementerian atau pejabatnya di luar negara.
Penjelasan itu membezakan salah laku perolehan yang disyaki daripada pelanggaran keselamatan yang telah disahkan. Penyiasat sedang meneliti cara perisian itu dibangunkan, diperihalkan dan dibekalkan. Kenyataan awam tidak membuktikan perisian itu mencuri maklumat diplomatik, dan penemuan tandatangan syarikat China semata-mata tidak membuktikan adanya kegiatan berniat jahat.
Bagaimana Tiga Syarikat Didakwa Membekalkan Perisian Itu
Siasatan tertumpu pada IP-guard, yang diperihalkan sebagai sistem keselamatan titik akhir dan penyulitan fail. Titik akhir ialah komputer individu atau peranti lain yang disambungkan kepada rangkaian sesebuah organisasi. Perisian seumpama ini boleh membantu mengurus aktiviti komputer dan melindungi fail, menjadikan asal usul serta keupayaan sebenar perisian itu perkara yang relevan dalam penilaian keselamatan.
Penyiasat mengesyaki Lu, ketua Anhe Technology, pernah bekerjasama dengan Guangzhou Yixin Technology untuk membangunkan IP-guard dan kod sumbernya berasal dari China. Kod sumber ialah himpunan arahan yang digunakan untuk membina sesuatu program. Asal usulnya berbeza daripada lokasi syarikat yang menjual atau menyelenggara produk siap itu.
Anhe didakwa membungkus semula perisian itu di Taiwan, manakala Kunyou mengemukakan bidaan atas namanya sendiri dan memperoleh kontrak pengurusan aset maklumat kementerian bagi tempoh 2023 hingga 2025. Yiwei didakwa membantu mengubah suai antara muka pengguna dan menyediakan khidmat penyelenggaraan. Semua ini merupakan dakwaan yang sedang disiasat, bukannya keputusan bersalah.
Pembahagian tugas yang disyaki itu meletakkan tiga aktiviti berasingan di bawah penelitian: asal usul perisian, cara ia diperihalkan dalam tender kerajaan, serta pengubahsuaian dan sokongan yang diberikan selepas perolehan. Perubahan pada antara muka mempengaruhi perkara yang dilihat pengguna, tetapi tidak dengan sendirinya membuktikan tempat program teras itu dibangunkan.
Anhe diperihalkan sebagai penyedia khidmat keselamatan titik akhir dan penyulitan dokumen, dengan pengalaman pelaksanaan projek melebihi 10 tahun. Gambaran perniagaan itu membantu menjelaskan peranannya dalam rantaian bekalan, tetapi tidak membuktikan sama ada pembelian kementerian mematuhi keperluan perolehan.
Penemuan Kementerian Semasa Pemeriksaan
Kementerian berkata penemuan itu berlaku apabila pasukan pemeriksaan keselamatan siber antara agensi melawat misi luar negara pada Disember 2025. Semasa pemeriksaan itu, kementerian mengenal pasti fail luar biasa dalam perisian pengurusan aset, dan analisis mendapati tandatangan yang dikaitkan dengan Guangzhou Yixin Technology.
Tandatangan perisian boleh membantu mengenal pasti syarikat yang dikaitkan dengan sesuatu fail. Namun, tandatangan bukan perkara yang sama dengan pemeriksaan menyeluruh terhadap kod sumber program atau setiap fungsi yang dilaksanakannya. Perbezaan ini penting dalam kes ini: keterangan siasatan menyebut kod sumber China yang disyaki, manakala penemuan yang dinyatakan kementerian ialah beberapa fail mengandungi tandatangan syarikat China.
Kementerian berkata pihaknya memaklumkan pihak berkuasa penyeliaan serta pihak berkuasa yang bertanggungjawab terhadap keselamatan siber selepas penemuan itu. Kementerian turut menyerahkan program berkaitan kepada Pejabat Lapangan Bandaraya New Taipei Biro Siasatan Kementerian Kehakiman dan badan penyiasatan lain.
Menurut kementerian, pembelian itu dibuat melalui kontrak bekalan bersama kerajaan. Aturan sedemikian membolehkan agensi membuat pembelian menerusi rangka kerja perolehan yang telah ditetapkan. Penggunaannya mengenal pasti saluran pembelian, tetapi tidak menentukan sama ada vendor memberikan gambaran tepat tentang perisian yang dibekalkan.
Daripada Kontrak kepada Penggeledahan Oktober
Rentetan peristiwa ini meliputi beberapa tahun, bermula dengan kontrak dan berlanjutan hingga pemeriksaan keselamatan serta siasatan jenayah. Tarikh pemeriksaan pada Disember merujuk kepada 2025, setahun sebelum penggeledahan pada Oktober 2026.
- 2023 hingga 2025: Syarikat-syarikat itu didakwa memperoleh kontrak perisian kementerian dengan nilai keseluruhan melebihi NT$20 juta.
- Disember 2025: Pemeriksaan keselamatan di misi luar negara mengenal pasti fail perisian yang mempunyai tandatangan Guangzhou Yixin Technology.
- Selepas penemuan itu: Kementerian memaklumkan pihak berkuasa berkaitan, menyemak rekod sambungan dan merujuk program berkenaan untuk disiasat.
- 12 Oktober 2026: Pendakwa mengarahkan penggeledahan di 10 lokasi dan soal siasat terhadap empat suspek, manakala beberapa saksi turut dipanggil.
- Pada malam itu: Suspek sedang dibawa kepada pendakwa untuk disoal siasat lanjut.
Pejabat Pendakwa Daerah Taipei mengarahkan siasatan itu, manakala Pejabat Lapangan Bandaraya New Taipei Biro Siasatan menjalankan kerja penyiasatan. Kementerian pada mulanya melaporkan perkara tidak teratur itu kepada pejabat lapangan berkenaan, yang kemudian memohon arahan pendakwa.
Kesalahan yang disyaki termasuk pelanggaran Akta Perolehan Kerajaan, penipuan dan pemalsuan dokumen di bawah Kanun Jenayah. Asas siasatan ini melangkaui persoalan teknikal tentang asal usul perisian. Ia turut menyentuh sama ada proses bidaan dan kontrak melibatkan pernyataan atau dokumen yang menyalahi undang-undang.
Soal siasat yang dilaporkan tidak membuktikan sesiapa telah didakwa atau disabitkan kesalahan. Tiada keputusan pendakwaan susulan, hasil penahanan atau keputusan mahkamah dinyatakan dalam laporan penggeledahan itu. Laporan tersebut juga tidak memberikan tarikh pendengaran atau tarikh siap pemeriksaan teknikal.
Perkara yang Dapat dan Tidak Dapat Dibuktikan oleh Semakan Sambungan
Jaminan awam paling tegas daripada kementerian ialah pihaknya menyemak rekod sambungan bagi tempoh setahun dan tidak menemukan tingkah laku sambungan luar biasa. Kementerian turut berkata perisian pengurusan aset itu tidak melibatkan maklumat sensitif dan dipasang pada komputer yang digunakan untuk mengakses internet di misi luar negara.
Kenyataan ini mengehadkan skop pendedahan yang dilaporkan, tetapi tidak menjawab semua persoalan tentang perisian itu. Semakan log sambungan meneliti aktiviti rangkaian yang direkodkan. Ia tidak semestinya merupakan penilaian menyeluruh terhadap keizinan program, akses setempat kepada fail, konfigurasi atau tingkah lakunya sepanjang tempoh kontrak.
Tarikh juga relevan. Tempoh perolehan berlangsung dari 2023 hingga 2025, manakala kementerian menyatakan rekod sambungan yang diperiksa meliputi kira-kira setahun. Kenyataan awam tidak menyatakan tarikh tepat yang diliputi semakan itu atau membuktikan bahawa semakan tersebut merangkumi setiap pemasangan sepanjang tiga tahun berkenaan.
Jumlah tepat misi atau komputer yang terjejas tidak didedahkan dalam kenyataan ini. Tiada juga penemuan yang menyatakan perisian itu mengandungi pintu belakang, menghantar maklumat ke China atau digunakan untuk mendapatkan rahsia diplomatik. Kemungkinan tersebut tidak wajar dikemukakan sebagai peristiwa yang telah terbukti.
Ahli Parlimen Mahu Pemeriksaan Lebih Menyeluruh
Ahli Parlimen Kuomintang Huang Chien-pin menggesa penelitian terhadap tapisan perolehan dan pemeriksaan keselamatan dalaman kementerian. Beliau mempersoalkan bagaimana perisian yang disyaki mengandungi kod China boleh memasuki sistem kementerian dan terus digunakan sepanjang tempoh kontrak sebelum isu itu dikesan.
Huang meminta pemeriksaan untuk menentukan sama ada perisian itu mempunyai fungsi pemantauan jarak jauh, akses atau penghantaran data, serta sama ada maklumat sensitif telah dicuri atau didedahkan. Beliau juga menggesa kementerian menerbitkan hasil pemeriksaan, tahap sebarang pendedahan dan langkah pembetulan yang diambil.
Permintaan itu berkaitan keupayaan perisian dan juga tingkah lakunya yang diperhatikan. Sesuatu program mungkin mempunyai fungsi yang tidak digunakan, dilumpuhkan atau dihadkan oleh konfigurasinya. Menentukan perkara yang mampu dilakukannya berbeza daripada menentukan perkara yang benar-benar dilakukannya pada komputer terjejas.
Ahli Parlimen Kuomintang Niu Hsu-ting turut menggesa tindakan dipertanggungjawabkan, pampasan dari segi undang-undang dan perubahan pada semakan tender akan datang. Beliau berkata kementerian telah membelanjakan lebih NT$100 juta untuk membina rangkaian dalaman antarabangsa bagi melindungi dokumen sulit penting, namun masih berdepan kontroversi keselamatan.
Kedua-dua jumlah itu berkaitan tujuan berbeza. Lebih NT$20 juta yang dipersoalkan dalam siasatan ini melibatkan kontrak perisian pengurusan aset. Angka lebih NT$100 juta yang disebut Niu pula berkaitan rangkaian dalaman yang lebih luas. Kedua-duanya tidak boleh dianggap sebagai satu belanjawan projek atau digunakan untuk mengira bahagian perbelanjaan yang dipertikaikan bagi perisian itu.
Kebocoran Dokumen Berasingan Menambah Tekanan
Siasatan perisian ini berlaku ketika satu lagi kontroversi melibatkan dokumen diplomatik yang ditawarkan untuk dijual di web gelap. Laporan siasatan Control Yuan dilaporkan mengenal pasti 13 dokumen Kementerian Luar Negeri yang bocor. Niu merujuk kejadian itu ketika berhujah bahawa kementerian perlu menyelesaikan masalah keselamatan yang berulang.
Kebocoran dokumen dan siasatan perisian perlu kekal sebagai perkara berasingan. Tiada kaitan antara 13 dokumen yang bocor dengan IP-guard dibuktikan dalam laporan kes ini. Kenyataan kementerian bahawa pemasangan perisian pengurusan aset itu tidak melibatkan maklumat sensitif juga berbeza daripada perkara yang menjadi subjek kebocoran dokumen berasingan itu.
Kontroversi ini bersama-sama menjelaskan tekanan agar kementerian memberikan penjelasan awam yang lebih menyeluruh, tetapi tidak membuktikan punca yang sama. Untuk menentukan sama ada mana-mana kejadian berpunca daripada tingkah laku perisian, kawalan akses, keputusan perolehan atau kegagalan lain, bukti khusus bagi kejadian berkenaan diperlukan.
Kementerian berkata pihaknya akan bekerjasama dalam siasatan dan meminta vendor bertanggungjawab mengikut kontrak sekiranya salah laku disahkan. Pendirian itu menjadikan tindakan kontrak bergantung pada hasil siasatan, bukannya mengumumkan bahawa pelanggaran kontrak telah pun dibuktikan.
Perkara yang Masih Perlu Diselesaikan
Persoalan utama yang belum terjawab ialah perkara yang dinyatakan vendor semasa perolehan, perisian yang benar-benar dibekalkan dan sama ada asal usul atau fungsinya melanggar keperluan yang berkenaan. Kenyataan awam menyenaraikan kesalahan yang disyaki, tetapi tidak memuatkan syarat tender, pengisytiharan vendor atau dokumen tertentu yang didakwa palsu.
Terdapat juga perbezaan nama dalam laporan. Keterangan penyiasatan mengenal pasti syarikat pembida sebagai Kunyou Technology menggunakan nama Cina 坤侑科技, manakala keterangan perolehan kementerian menyebut 坤佑科技. Kedua-duanya muncul dalam gambaran tentang pembekal, tetapi perbezaan ejaan itu perlu disemak dengan kontrak sebenar dan tidak boleh dianggap sebagai bukti bahawa terdapat dua syarikat berasingan.
Nilai keseluruhan kontrak yang dilaporkan ialah lebih NT$20 juta, bukan jumlah tepat yang diterbitkan. Kenyataan itu tidak memberikan nilai setiap anugerah, tarikh pemasangan di setiap misi atau senarai pejabat luar negara yang terlibat. Kenyataan itu juga tidak menyatakan sama ada perisian berkenaan telah dibuang, diganti atau dihadkan.
Penemuan penting seterusnya ialah penilaian teknikal terhadap program berkenaan dan keputusan pendakwa mengenai kesalahan perolehan yang disyaki. Tiada tarikh penerbitan atau tarikh pendengaran seterusnya diberikan. Sehingga penemuan itu dipastikan, kes ini paling tepat difahami sebagai siasatan jenayah berkaitan perolehan yang dicetuskan oleh kebimbangan tentang asal usul perisian yang telah disahkan, tanpa bukti awam yang menunjukkan kebocoran data berpunca daripada program itu.
Perkara Utama
- Pendakwa mengarahkan penggeledahan di 10 lokasi dan soal siasat terhadap empat suspek pada 12 Oktober 2026.
- Siasatan itu melibatkan kontrak perisian bernilai lebih NT$20 juta yang diberikan antara 2023 hingga 2025.
- Kementerian mengesahkan beberapa fail perisian mengandungi tandatangan Guangzhou Yixin Technology.
- Penyiasat mengesyaki kod sumber China dibungkus semula melalui aturan pembekalan yang melibatkan tiga syarikat Taiwan.
- Kementerian berkata semakan rekod sambungan selama setahun tidak menemukan aktiviti luar biasa dan pemasangan itu tidak melibatkan maklumat sensitif.
- Pelanggaran peraturan perolehan, penipuan dan pemalsuan dokumen sedang disiasat; kesalahan dan kebocoran data berkaitan perisian itu belum dibuktikan.
- Penemuan berasingan berkaitan 13 dokumen diplomatik yang bocor tidak dikaitkan dengan kes perisian ini.