Amaran telefon dan naik taraf penyulitan menyasarkan dua ancaman berbeza
Singapura sedang membangunkan model pengesanan penipuan AI untuk telefon Android, sambil menetapkan peralihan jangka panjang kepada penyulitan yang direka untuk bertahan daripada komputer kuantum masa hadapan. Langkah yang diumumkan pada Singapore International Cyber Week pada 14 Oktober 2026 itu menggabungkan perlindungan segera daripada manipulasi dengan persediaan menghadapi ancaman yang mungkin hanya muncul beberapa tahun lagi.
Kandungan
- Amaran telefon dan naik taraf penyulitan menyasarkan dua ancaman berbeza
- Bagaimana model telefon menentukan masa untuk memberi amaran
- Memastikan sembang peribadi kekal pada peranti
- Penipuan setempat masih merugikan walaupun kerugian menurun
- Mengapa Singapura mahu pertahanan saling berhubung
- Fairwind menyasarkan kelemahan dalam sistem penting
- Risiko kuantum memerlukan persediaan sebelum kemunculan kejayaan besar
- Infrastruktur kritikal disasarkan beralih menjelang 2031
- Geran permulaan membawa peralihan ke peringkat percubaan praktikal
- Perkara Utama
Agensi Teknologi Kerajaan Singapura (GovTech) bekerjasama dengan Google DeepMind untuk membangunkan model yang menganalisis perbualan secara langsung pada peranti pengguna dan memberi amaran tentang kemungkinan penipuan tanpa menghantar mesej peribadi ke pelayan luar. Secara berasingan, pemilik infrastruktur maklumat kritikal dijangka menyelesaikan peralihan keselamatan kuantum mereka menjelang 2031, manakala panduan lebih luas dirancang untuk membantu organisasi lain berusaha mencapai matlamat menjelang 2035.
Skala penipuan menjadikan projek telefon itu mendesak. Pengumuman pengesanan penipuan Google DeepMind menyatakan bahawa penipuan merangkumi lebih separuh daripada kes jenayah yang dilaporkan di Singapura dan menyebabkan kerugian melebihi S$4 bilion sejak 2019. Kejuruteraan sosial, iaitu apabila penjenayah memujuk orang ramai menyerahkan wang atau maklumat sensitif melalui perbualan yang meyakinkan, menyumbang sehingga 80% daripada kerugian.
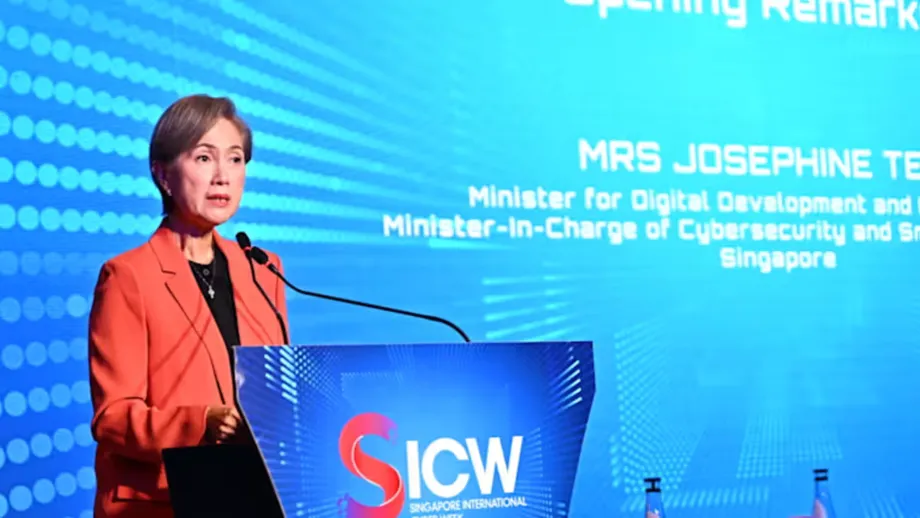
Josephine Teo, Menteri Pembangunan Digital dan Maklumat serta Menteri yang Bertanggungjawab bagi Keselamatan Siber dan Kumpulan Negara Pintar, berkata pengesanan awal dapat melindungi pengguna tanpa mengorbankan privasi perbualan mereka.
"Jika peranti kita dapat mengenali tanda manipulasi lebih awal, kita boleh membantu bakal mangsa mengelakkan kerugian kewangan atau kehilangan kelayakan akses, sambil memastikan mesej peribadi mereka kekal pada peranti," katanya.
Pengumuman itu menangani kelemahan yang berbeza. Model penipuan bertujuan mengenali penipuan ketika perbualan sedang berlangsung. Program kuantum pula berusaha menggantikan kriptografi yang terdedah sebelum komputer kuantum yang cukup berkuasa mampu mengancamnya.
Bagaimana model telefon menentukan masa untuk memberi amaran
Google DeepMind berkata sistem itu menggunakan model Gemma yang ringan, disesuaikan untuk mengenali perbualan penipuan yang lazim di Singapura. Daripada hanya bergantung pada pautan mencurigakan atau laman web yang diketahui berniat jahat, model itu mencari corak perbualan yang menunjukkan seseorang sedang dimanipulasi.
Reka bentuknya mempunyai dua peringkat. Pertama, pengelas kecil menapis mesej masuk untuk mengesan kemungkinan ancaman dengan penggunaan kuasa minimum. Jika ia menandakan sesuatu perbualan, model Gemma yang telah disesuaikan akan menilai petikan perbualan yang lebih besar untuk menentukan sama ada amaran itu wajar atau syak wasangka awal tersebut tersilap.
Pembahagian ini penting kerana telefon mempunyai kuasa bateri dan kapasiti pengkomputeran yang terhad. Pengelas ialah model yang mengasingkan maklumat mengikut kategori. Penggunaan model yang lebih kecil untuk pemeriksaan awal bermakna analisis konteks yang lebih mencabar tidak perlu dijalankan bagi setiap mesej.
Apabila sistem mengesan manipulasi, ia memaparkan amaran pada peranti dan meminta pengguna berhenti seketika sebelum berkongsi maklumat sensitif atau memindahkan wang. Fungsi yang diterangkan adalah untuk menghalang keputusan yang berpotensi memudaratkan, bukannya menyekat pembayaran secara automatik atau menjamin bahawa sesuatu perbualan selamat.
Model yang dirancang itu akan menganalisis pertukaran teks dalam aplikasi pemesejan seperti WhatsApp dan Telegram. Google belum mengumumkan tarikh pelancaran, arahan pemasangan atau sama ada ia akan menjadi ciri lalai Android. Pengumuman itu juga tidak memberikan angka ketepatan pengesanan yang diukur, kadar amaran palsu atau penggunaan bateri, maka persoalan praktikal itu masih belum terjawab.
Memastikan sembang peribadi kekal pada peranti
Pendekatan privasi ini bergantung pada lokasi analisis dijalankan. Pengesanan tradisional mungkin melibatkan penghantaran mesej ke pelayan jauh untuk diperiksa. Dalam pendekatan ini, model memproses data perbualan secara setempat, maka pertukaran peribadi itu tidak perlu meninggalkan telefon untuk penilaian penipuan.
Pendekatan ini sesuai untuk perkhidmatan pemesejan yang menggunakan penyulitan yang membolehkan hanya pihak yang berkomunikasi membaca sesuatu perbualan. Daripada memerlukan platform memeriksa mesej tersebut pada pelayannya, perlindungan yang dicadangkan beroperasi di tempat pengguna sudah boleh membacanya: pada peranti.
Google DeepMind berkata akses kepada perbualan memerlukan persetujuan pengguna dan Google mahupun Kerajaan Singapura tidak akan dapat mengakses perbualan pengguna melalui pelaksanaan model itu. Ini ialah kenyataan tentang reka bentuk yang dicadangkan, bukannya pengumuman bahawa ciri itu sudah tersedia kepada semua orang.
Mark Chen, pengarah kepercayaan dan keselamatan GovTech, menyifatkan kerjasama itu sebagai usaha mengesan penipuan bersasar tanpa mengorbankan privasi.
Usaha memerangi penipuan tidak sepatutnya bermakna privasi peribadi dikorbankan. Bekerjasama dengan Google DeepMind, kami membawa perlindungan AI canggih terus ke peranti rakyat. Ini membolehkan kami mengesan cubaan penipuan setempat yang sangat bersasar dalam masa nyata, sambil memastikan komunikasi peribadi kekal sepenuhnya sulit.
Google DeepMind turut membezakan antara latihan model dengan penggunaannya. Latihan dijalankan dalam persekitaran Google Cloud Platform kendalian GovTech, dengan data disimpan secara berasingan. Google DeepMind menyatakan latihan itu tidak menggunakan maklumat peribadi atau maklumat yang boleh mengenal pasti individu, sebaliknya menggunakan set data tanpa nama yang diperoleh daripada laporan penipuan dan suapan risikan.
Penipuan setempat masih merugikan walaupun kerugian menurun
Latihan model itu merangkumi penyamaran sebagai institusi awam, bank dan tokoh tempatan, di samping skim penipuan serantau. Google DeepMind berkata model generik mungkin sukar mengesan bentuk penipuan setempat ini, menjadikan penyesuaian perlu untuk membezakan perbualan sosial biasa daripada tekanan supaya seseorang menyerahkan wang atau kelayakan akses.
Pengujian menggunakan dialog sintetik dan himpunan data bahasa setempat, termasuk perbualan yang direka untuk mencerminkan corak pertuturan tempatan. Google berkata latihan akan diteruskan seiring perubahan taktik penipuan. Langkah ini bertujuan memastikan model kekal relevan apabila penjenayah mengubah skrip mereka, dan bukan bergantung selama-lamanya pada senarai pendekatan yang diketahui.
Teo menggambarkan bahayanya melalui kes seorang profesional tempatan yang memindahkan hampir S$5 juta selepas menghadiri mesyuarat maya palsu yang kelihatan disertai Perdana Menteri Lawrence Wong dan pegawai kanan lain. Menurut keterangannya, penjenayah menggunakan teknologi palsu mendalam untuk menjadikan mesyuarat itu meyakinkan dan menggambarkan pembayaran tersebut sebagai sokongan kepada tujuan global yang bermakna.
Palsu mendalam ialah audio atau video sintetik yang meniru orang sebenar. Kes itu menunjukkan bahawa rasa biasa terhadap seseorang sahaja bukan petunjuk kepercayaan yang boleh diandalkan. Namun, kes tersebut tidak membuktikan bahawa model analisis teks yang dicadangkan dapat mengesan mesyuarat video palsu.
Angka polis menunjukkan kerugian akibat penipuan dalam enam bulan pertama 2026 berjumlah S$410.6 juta merentasi 16,821 kes. Jumlah kes turun 14.4% berbanding tempoh yang sama setahun sebelumnya, manakala kerugian merosot 17.9%. Namun, kerugian masih berpurata kira-kira S$24,410 bagi setiap kes yang dilaporkan, dikira dengan membahagikan S$410.6 juta dengan 16,821. Purata itu tidak menunjukkan taburan kerugian, tetapi menegaskan skala kewangan masalah yang masih berlarutan.
Mengapa Singapura mahu pertahanan saling berhubung
Model telefon itu merupakan sebahagian daripada tindak balas yang lebih luas. Teo menggambarkan perjalanan penipuan yang boleh bermula di media sosial, beralih ke perkhidmatan pemesejan, diteruskan melalui panggilan telefon dan berakhir dengan pemindahan wang melalui institusi kewangan. Setiap organisasi mungkin melihat tanda amaran tanpa mengetahui keseluruhan urutan itu.
Teo berkata pengesanan yang lebih mantap dalam setiap organisasi tidak memadai jika pertahanan itu tidak dapat mencetuskan tindakan di tempat lain.
Oleh itu, tidak cukup sekadar menjadikan setiap organisasi lebih cekap menghentikan penipuan. Kita juga mesti menghubungkan pertahanan kita supaya satu isyarat yang dikesan di satu bahagian ekosistem boleh mencetuskan tindakan di tempat lain.
Singapura sudah menggunakan AI untuk memeriksa ancaman di luar perbualan peribadi. Sistem Analitis Penipuan dan Intervensi Taktikal (SATIS) oleh GovTech dan Pasukan Polis Singapura mengimbas serta menilai lebih 600,000 laman web setiap hari, memproses setiap satunya dalam beberapa saat. Sistem itu mengganggu operasi kira-kira 20,000 laman web berniat jahat setiap bulan dan telah diperluas untuk meliputi nombor mudah alih serta platform dalam talian yang mencurigakan.
Kedua-dua sistem itu mempunyai tujuan yang berbeza. SATIS menyasarkan infrastruktur yang digunakan oleh penipu; model telefon pula mencari tanda pujukan dalam perbualan. Bersama-sama, kedua-duanya menunjukkan perbezaan antara menghapuskan destinasi berniat jahat dengan memberi amaran kepada seseorang sebelum mereka bertindak berdasarkan mesej yang meyakinkan. Tiada mekanisme terperinci diumumkan tentang cara amaran baharu pada telefon akan dihubungkan dengan organisasi lain.
Kerjasama juga melangkaui Singapura. Panduan ASEAN mengenai dasar dan amalan terbaik berhubung penipuan, yang dimulakan oleh Singapura, diluluskan negara anggota pada awal 2026. Hujah lebih luas Teo ialah kerajaan yang bertindak bersendirian mahupun negara secara individu tidak dapat sepenuhnya menangani ancaman yang merentasi perkhidmatan dan sempadan.
Fairwind menyasarkan kelemahan dalam sistem penting
Google secara berasingan mengumumkan pada 14 Oktober bahawa Singapura akan menyertai program Fairwind, yang memberikan kerajaan akses kepada alat keselamatan siber AI canggih untuk mencari, mengesahkan dan membaiki kelemahan.
Google berkata alat ini dapat memendekkan kerja yang lazimnya mengambil masa berminggu-minggu menjadi beberapa minit. Matlamat yang dinyatakan ialah menampal kelemahan sebelum dieksploitasi penyerang, sekali gus mengurangkan risiko gangguan terhadap sistem dan perkhidmatan penting.
Fairwind dan model pengesanan penipuan menangani masalah yang berbeza. Fairwind berkaitan kelemahan dalam perisian dan sistem. Model telefon pula berkaitan cubaan memperdaya seseorang melalui perbualan, walaupun perisian pemesejan itu sendiri berfungsi seperti yang sepatutnya.
Dakwaan peningkatan kelajuan itu tidak disertakan hasil terperinci bagi sistem Singapura. Ia menerangkan kemampuan yang ingin dicapai oleh program tersebut, bukannya pengurangan yang diukur merentas operasi kerajaan. Namun, kedua-dua inisiatif mencerminkan pilihan dasar yang sama: menggunakan AI untuk pertahanan dan bukannya meninggalkannya kerana penjenayah juga boleh menggunakannya.
Risiko kuantum memerlukan persediaan sebelum kemunculan kejayaan besar
Langkah berkaitan kuantum memberi tumpuan kepada kriptografi, iaitu teknik matematik yang melindungi maklumat dan membantu memastikan komunikasi serta transaksi digital boleh dipercayai. Komputer kuantum yang cukup berkuasa boleh memecahkan sesetengah kaedah yang kini digunakan untuk melindungi transaksi kewangan, komunikasi sensitif dan sistem digital.
Pengkomputeran kuantum menggunakan prinsip fizik kuantum untuk melakukan pengiraan dengan cara yang berbeza daripada komputer konvensional. Kebimbangan keselamatan bukanlah semua bentuk penyulitan sudah tidak selamat, tetapi sesetengah kaedah yang digunakan secara meluas mungkin terdedah apabila mesin mencapai keupayaan yang diperlukan.
Teo berkata waktunya belum pasti, sambil menjelaskan mengapa organisasi perlu membuat persediaan sekarang.
"Kita tidak tahu bila perkara ini akan berlaku. Namun, kita tahu bahawa kita mesti bersedia. Pelaku berniat jahat sudah terdorong untuk mencuri data sensitif yang disulitkan sambil menunggu komputer kuantum menyahsulitnya pada masa hadapan," katanya.
Keadaan ini mewujudkan risiko semasa terhadap maklumat yang perlu kekal sulit selama bertahun-tahun. Penyerang boleh mengumpulkan data yang disulitkan hari ini dan menyimpannya sehingga teknologi masa hadapan membolehkan penyahsulitan. Oleh itu, tempoh sesuatu rahsia perlu dilindungi sama pentingnya dengan kekuatan perlindungannya pada masa ini.
Peralihan boleh mengambil masa beberapa tahun bagi organisasi besar. Mereka perlu menilai risiko, mengutamakan data dan sistem, mengenal pasti penyulitan yang terdedah, menyelaras dengan pembekal, menguji pilihan alternatif dan melaksanakan perubahan secara berperingkat. Menunggu sehingga kejayaan kuantum disahkan mungkin menyebabkan masa yang ada tidak mencukupi untuk menyelesaikan kerja itu.
Infrastruktur kritikal disasarkan beralih menjelang 2031
Agensi Keselamatan Siber Singapura (CSA) mengeluarkan panduan pencapaian peralihan pada Jun untuk pemilik infrastruktur maklumat kritikal. Sistem komputer ini menyokong perkhidmatan penting, dan pemiliknya dijangka menyelesaikan peralihan menjelang 2031.
Sektor yang dikenal pasti termasuk tenaga, air, perbankan dan kewangan, penjagaan kesihatan, pengangkutan, infokom, media, keselamatan dan khidmat kecemasan serta kerajaan. Kegagalan sistem ini boleh menjejaskan perkhidmatan jauh di luar organisasi yang mengendalikannya, sekali gus menjelaskan keutamaannya dalam program peralihan.
Singapura juga merancang panduan untuk membantu organisasi lain berusaha mencapai peralihan menjelang 2035. Teo menyebut organisasi yang menyimpan maklumat yang perlu kekal sulit selama bertahun-tahun, serta penyedia perkhidmatan kritikal seperti komunikasi dan transaksi digital, sebagai contoh yang berkaitan.
Kedua-dua sasaran itu tidak seharusnya dianggap sebagai keperluan yang sama. Jangkaan 2031 berkaitan panduan CSA untuk pemilik infrastruktur kritikal. Tarikh 2035 ialah matlamat peralihan yang lebih luas bagi organisasi lain di bawah panduan yang dirancang Singapura untuk dikeluarkan. Kedua-dua tarikh itu bukan ramalan bila komputer kuantum akan memecahkan kriptografi sedia ada.
Geran permulaan membawa peralihan ke peringkat percubaan praktikal
Geran permulaan keselamatan kuantum baharu akan menyediakan pembiayaan untuk tempoh terhad bagi membantu organisasi beralih daripada perancangan kepada pelaksanaan. Tujuannya adalah untuk mengenal pasti kesukaran praktikal, menguji penyelesaian dalam persekitaran operasi sebenar dan membina pengalaman sebelum pelaksanaan lebih meluas.
Geran itu terbuka kepada semua organisasi, dengan keutamaan diberikan kepada pemilik infrastruktur maklumat kritikal. Projek perintis yang dibiayai boleh berlangsung sehingga enam bulan dan dijalankan secara dalaman atau bersama penyedia penyelesaian. Program itu dinyatakan berlangsung dari 1 November hingga 31 Oktober 2027; tahun tarikh mula tidak dinyatakan secara jelas dalam butiran geran.
Projek keutamaan termasuk memindahkan keseluruhan aplikasi atau sistem serta mengenal pasti dan menyenaraikan kriptografi. Inventori bermaksud menentukan lokasi penggunaan kaedah kriptografi supaya organisasi dapat mengenal pasti perkara yang perlu digantikan serta pembekal atau sistem yang terlibat.
Jadual yang diumumkan adalah seperti berikut:
- Jun 2026: CSA mengeluarkan panduan pencapaian peralihan untuk pemilik infrastruktur maklumat kritikal.
- 14 Oktober 2026: Model penipuan telefon, rancangan peralihan kuantum yang lebih luas dan kerjasama keselamatan siber Google diumumkan semasa Singapore International Cyber Week.
- 1 November: Tarikh mula yang dinyatakan bagi program geran keselamatan kuantum.
- 31 Oktober 2027: Tarikh tamat yang dinyatakan bagi program geran, dengan setiap projek perintis yang dibiayai berlangsung sehingga enam bulan.
- 2031: Peralihan dijangka selesai bagi pemilik infrastruktur maklumat kritikal.
- 2035: Matlamat peralihan yang lebih luas bagi organisasi lain di bawah panduan yang dirancang.
Jumlah pembiayaan geran tidak dinyatakan dalam pengumuman itu. Model Android juga belum mempunyai tarikh pelancaran yang diumumkan. Buat masa ini, langkah seterusnya yang segera ialah maklumat lanjut tentang pemasangan dan penggunaan perlindungan penipuan, di samping projek perintis praktikal untuk menyediakan organisasi menghadapi peralihan penyulitan.
Perkara Utama
- GovTech dan Google DeepMind sedang membangunkan model pengesanan penipuan Android yang menganalisis perbualan secara setempat dan memberi amaran kepada pengguna tentang manipulasi.
- Reka bentuk itu memerlukan persetujuan pengguna dan bertujuan memastikan perbualan peribadi kekal pada peranti.
- Singapura merekodkan kerugian penipuan sebanyak S$410.6 juta merentasi 16,821 kes pada separuh pertama 2026, walaupun jumlahnya menurun berbanding setahun sebelumnya.
- Program Fairwind Google akan memberikan Singapura akses kepada alat AI yang bertujuan mencari, mengesahkan dan membaiki kelemahan keselamatan siber dengan lebih pantas.
- Pemilik infrastruktur maklumat kritikal dijangka menyelesaikan peralihan keselamatan kuantum menjelang 2031, dengan matlamat lebih luas menjelang 2035 bagi organisasi lain.
- Geran baharu akan menyokong projek perintis keselamatan kuantum praktikal sehingga enam bulan, dengan keutamaan diberikan kepada pemilik infrastruktur kritikal.