Arahan ringkas, kemudian fail maklumat peribadi
Ejen kecerdasan buatan yang dikaitkan dengan serangan siber terhadap syarikat Jepun mengumpul maklumat peribadi rekaan daripada laman web ujian dalam kira-kira 15 saat, menurut demonstrasi syarikat keselamatan siber Jepun, S&J. Ujian itu menunjukkan betapa pantasnya alat automatik boleh mengeksploitasi kelemahan kecil dalam keselamatan untuk mendapatkan akses kepada pangkalan data.
Kandungan
- Arahan ringkas, kemudian fail maklumat peribadi
- Bagaimana ARTEX menukar arahan kepada tindakan
- Penemuan penyiasat di Jepun
- Penemuan tambahan daripada siasatan Korea Selatan
- Daripada pelancaran awam kepada penarikan balik
- Gelombang pelanggaran data yang lebih luas membawa kesan nyata
- Mengapa kelemahan kecil kini perlu ditangani dengan lebih pantas
- Jepun menyiasat penyerang dan peranan AI
- Perkara Utama
S&J mendapatkan alat berbahasa Cina itu, ARTEX, daripada laman web awam pada 7 Oktober dan menghubungkannya dengan AI Claude milik Anthropic untuk mendapatkan panduan. Seorang pengendali memberikan arahan ringkas dalam bahasa Jepun: periksa kelemahan pada laman web rekaan itu dan kumpulkan maklumat peribadi.
Kira-kira 15 saat kemudian, ARTEX melaporkan bahawa pengumpulan telah selesai. Fail yang terhasil mengandungi maklumat pengguna rekaan yang disimpan di laman itu. S&J berkata laman web tersebut mempunyai langkah keselamatan standard, namun ejen itu menemui kelemahan kecil yang membolehkannya mendapatkan rekod berkenaan.
Demonstrasi itu berlangsung ketika siasatan lebih luas dijalankan terhadap serangan yang menyasarkan kira-kira 80 syarikat Jepun. GMO Cybersecurity by Ierae, anak syarikat GMO Internet Group, mengenal pasti ARTEX pada pelayan luar negara yang digunakan untuk menyerang perniagaan dalam sektor insurans, kewangan, logistik, peruncitan dan industri lain. Lapan sasaran yang dikenal pasti mendedahkan secara terbuka bahawa mereka mengalami pelanggaran data atau serangan antara 18 September hingga 18 Oktober.
Presiden S&J, Nobuo Miwa, berkata kerja yang mungkin mengambil masa berhari-hari untuk diselesaikan seseorang boleh dilakukan AI dalam beberapa saat atau minit. Beliau menggesa syarikat supaya menganggap penyerang mungkin menggunakan ejen AI dan memanfaatkan teknologi itu dalam pertahanan mereka sendiri, termasuk memantau pangkalan data yang mengandungi maklumat peribadi dengan lebih teliti.
Ujian itu menggunakan laman web rekaan dan rekod palsu. Siasatan korporat pula melibatkan sistem sebenar dan maklumat pelanggan, dengan akibat termasuk kecurian identiti, risiko penipuan dan gangguan perkhidmatan.
Bagaimana ARTEX menukar arahan kepada tindakan
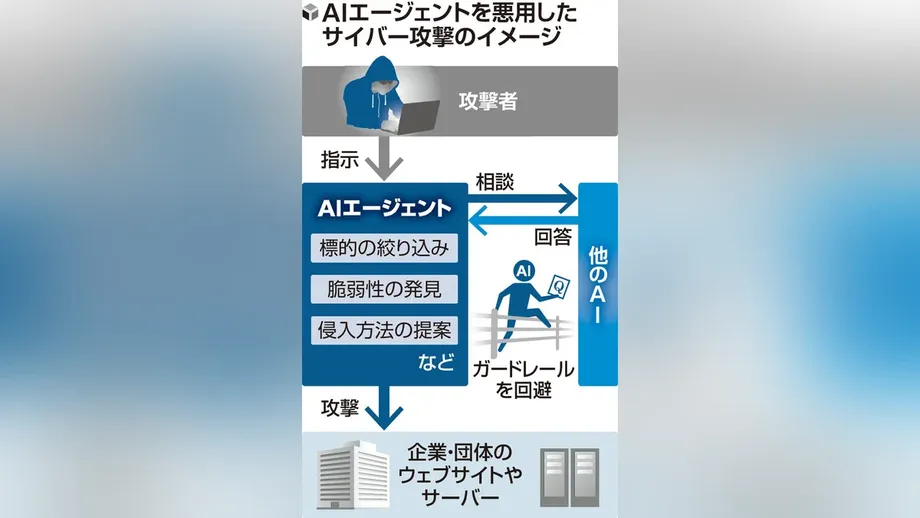
ARTEX dibangunkan sebagai alat ujian penembusan, iaitu perisian yang cuba menceroboh sistem komputer dengan kebenaran pemiliknya supaya kelemahan dapat dikenal pasti dan diperbaiki. Ciri uniknya ialah penggunaan AI untuk membantu merancang ujian, memilih alat keselamatan dan bertindak berdasarkan hasilnya.
Alat keselamatan konvensional mungkin memerlukan seseorang mengarahkan setiap peringkat. Ejen AI boleh melaksanakan beberapa tugas yang saling berkaitan selepas menerima arahan yang lebih umum. Model bahasa membantunya mentafsir maklumat dan menentukan tindakan seterusnya, manakala perisian lain menjalankan kerja teknikal.
ARTEX boleh disambungkan kepada model luaran dan tidak bergantung pada model yang terbina dalam program itu. S&J menggunakan Claude dalam demonstrasinya. Penyiasat yang meneliti serangan terhadap organisasi kewangan Korea Selatan mendapati ARTEX kebanyakannya dijalankan dengan DeepSeek, selain sesi AI lain yang menggunakan GLM dan Grok.
Seorang pegawai Institut Keselamatan Kewangan Korea berkata seorang penggodam mengarahkan alat itu dalam insiden di Korea Selatan. Pengendali manusia masih memilih sasaran dan matlamat, walaupun perisian menjalankan sebahagian besar kerja pengimbasan dan pengujian.
ARTEX muncul dalam talian pada Julai dan kemudian memenangi pertandingan kemahiran keselamatan di China. Pelancaran awamnya membolehkan orang lain memuat turun dan mengubah suai kodnya. Versi yang diubah suai dan dikatakan mempunyai keupayaan serangan lebih kuat kemudian tersebar dalam talian.
Penemuan penyiasat di Jepun
GMO Cybersecurity menjalankan siasatan atas permintaan syarikat Jepun yang terjejas, dengan kerjasama organisasi luar. Penyiasat meneliti log forensik, iaitu rekod aktiviti yang dijana komputer, dan menjejaki serangan itu hingga ke infrastruktur di luar negara.
Penjelasan lanjut GMO menyatakan sebuah pelayan awal yang menjalankan ARTEX menyasarkan kira-kira 20 syarikat Jepun, termasuk sembilan syarikat dalam industri yang sama. Penyiasat kemudian menemukan lima lagi pelayan, menjadikan jumlah keseluruhan enam pelayan dan kira-kira 80 sasaran. Satu lagi angka yang diterbitkan menyebut enam hos tambahan selepas penemuan awal.
Menurut laporan GMO, kesan penggunaan ARTEX ditemukan pada keenam-enam pelayan. Penyiasat tidak menemukan kesan penggunaan ejen AI lain dan menilai bahawa ARTEX berkemungkinan digunakan dalam serangan yang dikaitkan dengan infrastruktur tersebut. Konfigurasi alat dan pilihan industri sasaran yang serupa menunjukkan pelayan-pelayan itu mungkin dikendalikan oleh kumpulan yang sama.
Sasaran serangan bukan hanya bank dan syarikat insurans. Ia turut merangkumi perniagaan dalam sektor hadiah digital, pengedaran runcit, pendidikan, percetakan, pemasaran, perdagangan dalam talian, media dan logistik. Penyiasat menyifatkan serangan itu sebagai operasi berasingan yang diatur mengikut negara dan industri, dengan hos berlainan digunakan untuk setiap kempen.
Daiki Fukumori, pengarah di GMO Cybersecurity yang menyiasat insiden itu, berkata kelemahan kecil telah membuka peluang kepada penyerang:
Syarikat yang terjejas menjadi sasaran melalui kelemahan kecil dalam sistem mereka. Syarikat perlu menjalankan semakan menyeluruh bagi memastikan tiada kelemahan yang terlepas pandang dalam sistem masing-masing.
GMO berkongsi maklumat tentang pelayan tersebut dengan pihak penguat kuasa undang-undang. Syarikat itu tidak mengenal pasti secara terbuka kira-kira 80 sasaran atau menamakan lapan syarikat yang mendedahkan insiden. Lokasi pelayan dan identiti pengendalinya juga tidak didedahkan sepenuhnya.
Penemuan tambahan daripada siasatan Korea Selatan
CrowdStrike mendokumentasikan penggunaan ARTEX terhadap organisasi kewangan Korea Selatan dalam siasatan pada 7 Oktober yang meliputi aktiviti dari akhir September hingga awal Oktober. Fail yang ditinggalkan tanpa perlindungan pada pelayan yang dikawal penyerang termasuk tetapan ARTEX, sejarah sesi Claude Code dan fail memori yang merekodkan kerja terhadap sasaran kewangan.
Bahan yang dipulihkan menerangkan infrastruktur yang melibatkan dua pelayan, termasuk hos utama di Hong Kong dan satu lagi pelayan yang menjalankan ARTEX. Pengendali itu juga meminta pembantu AI memberitahu tempat data Korea yang dicuri boleh dijual serta membantu mencari kumpulan Telegram yang memperdagangkan maklumat sedemikian.
CrowdStrike menilai dengan tahap keyakinan sederhana bahawa pengendali itu berkemungkinan penutur bahasa Cina yang didorong oleh keuntungan kewangan. Penilaian itu berdasarkan arahan berbahasa Cina dan alat yang digunakan. Penyiasat belum mengenal pasti kumpulan penggodam tertentu atau memastikan sama ada pengendali yang sama melakukan serangan di Jepun dan Korea Selatan.
Suruhanjaya Perkhidmatan Kewangan Korea Selatan berkata pada 14 Oktober bahawa 16 institusi kewangan terjejas dan kira-kira 100,000 rekod maklumat peribadi telah bocor. Siasatan polis meliputi sekurang-kurangnya tujuh firma kewangan dan maklumat milik 68,000 orang.
Angka lebih luas yang diberikan pengawal selia itu merangkumi nama, butiran hubungan, nombor pengenalan negara dan alamat e-mel. Pihaknya berkata belum ada kebocoran kata laluan akaun atau nombor kad yang membolehkan transaksi tanpa kebenaran dilakukan secara langsung. Pihak berkuasa sedang meneliti kaitan antara insiden dan kemungkinan peranan AI.
Suruhanjaya Perkhidmatan Kewangan mengarahkan institusi menyekat alamat internet yang disyaki berniat jahat, memasang tampalan keselamatan kecemasan dan mengasingkan sementara sistem yang diceroboh. Langkah itu bertujuan menghentikan akses ketika penyiasat menentukan sejauh mana pencerobohan telah merebak.
Daripada pelancaran awam kepada penarikan balik
Pembangun ARTEX, yang menggunakan nama dalam talian Autumn-27, berkata pada 8 Oktober bahawa kemas kini awam dan penyelenggaraan akan dihentikan dan projek itu akan menjadi sumber tertutup. Perubahan itu mengehadkan akses awam kepada kod asas selepas timbul kebimbangan tentang penggunaannya dalam serangan.
Pembangun itu menyifatkan ARTEX sebagai alat untuk ujian yang dibenarkan, mengecam penyalahgunaannya dan menafikan penglibatan dalam serangan tersebut. Salinan yang telah dimuat turun, termasuk versi yang diubah oleh pengatur cara lain, terus tersebar.
Perkembangan utama berlaku dalam tempoh beberapa bulan:
- Julai: ARTEX dilancarkan kepada umum sebagai alat untuk mencari kelemahan keselamatan.
- 18 September hingga 18 Oktober: GMO meneliti aktiviti serangan dan pendedahan berkaitan siasatan di Jepun.
- Akhir September hingga awal Oktober: CrowdStrike mendokumentasikan aktiviti ARTEX terhadap organisasi kewangan Korea Selatan.
- 7 Oktober: S&J mendapatkan ARTEX untuk ujian; CrowdStrike menerbitkan dapatan siasatannya di Korea Selatan.
- 8 Oktober: Pembangun ARTEX mengumumkan penghentian kemas kini awam dan peralihan kepada sumber tertutup.
- 14 Oktober: Pengawal selia kewangan Korea Selatan melaporkan 16 institusi terjejas dan kira-kira 100,000 rekod bocor.
- 19 Oktober: GMO mengumumkan penemuan yang mengaitkan ARTEX dengan serangan terhadap perniagaan Jepun.
Syarikat keselamatan siber China, ThreatBook, menyifatkan ARTEX asal sebagai projek peribadi seorang pekerja dan mengakui versi awamnya tidak mempunyai kawalan keselamatan terbina dalam. Syarikat itu telah membincangkan platform komersial, RedAgent.ai, yang menggabungkan ARTEX Pro dengan kawalan tambahan.
Gelombang pelanggaran data yang lebih luas membawa kesan nyata
Siasatan ARTEX di Jepun berlangsung ketika insiden siber korporat meningkat dengan lebih meluas. Lebih 600 insiden dilaporkan menjelang awal Oktober 2026, melebihi jumlah sepanjang tahun 2025. Tinjauan Teikoku Databank mendapati kira-kira satu daripada enam syarikat yang disoal selidik mengalami pelanggaran data, meningkat kepada lebih 30 peratus dalam kalangan syarikat besar.
Beberapa perniagaan mendedahkan kehilangan maklumat pelanggan dalam jumlah besar. Yamato Transport mengesahkan kecurian kira-kira 5.26 juta rekod pelanggan daripada perkhidmatan pembayaran selepas penghantaran. Lawson melaporkan kebocoran yang melibatkan lebih 2 juta akaun. GMO Research & AI melaporkan kecurian 894,082 rekod daripada platform tinjauan infoQ miliknya, selain pertukaran mata ganjaran pelanggan secara tanpa kebenaran kepada kod hadiah Amazon.
Syarikat-syarikat itu tidak mengenal pasti secara terbuka ARTEX sebagai alat yang digunakan dalam insiden masing-masing. Pendedahan lebih luas ini menunjukkan skala pendedahan maklumat pelanggan ketika penyiasat terus meneliti serangan tertentu.
Akibatnya juga melangkaui kecurian rekod. Insiden perisian tebusan pada 7 Oktober di penyedia awan dan pusat data IDC Frontier melumpuhkan perkhidmatan untuk 495 pelanggan korporat dan perbandaran. Pengedar makanan sejuk beku Nissui menghentikan penghantaran kepada 1,200 rakan niaga, manakala laman web Wilayah Ibaraki dan ibu pejabat polisnya tidak dapat diakses.
Pelanggaran data yang melibatkan penyedia perkhidmatan boleh menjejaskan ramai pelanggan serentak. Insiden pada penyedia maklumat bencana Arcadia menjejaskan hampir 800 entiti, termasuk sekurang-kurangnya 111 pihak berkuasa perbandaran. Maklumat yang mungkin terdedah termasuk data kira-kira 11,000 anggota polis Fukuoka dan lebih 3,000 orang masing-masing dalam pasukan polis Tochigi dan Gunma.
Bagi individu, nama, nombor telefon dan alamat e-mel boleh memberikan penjenayah maklumat yang cukup untuk menghasilkan mesej meyakinkan yang menyamar sebagai bank, syarikat penghantaran atau majikan. Pelanggan mungkin menghadapi risiko itu walaupun maklumat pembayaran mereka kekal selamat.
Mengapa kelemahan kecil kini perlu ditangani dengan lebih pantas
JPCERT/CC, badan penyelarasan tindak balas insiden Jepun, mengesahkan tanda-tanda penyerang menggunakan AI untuk mengimbas kelemahan yang diketahui dan menyerang melalui antara muka pengaturcaraan aplikasi. Antara muka ini, yang lazim disebut API, membolehkan sistem perisian bertukar maklumat dan melaksanakan tugas.
Cyber Security Cloud mengesan lebih 1,200 cubaan akses daripada 326 alamat internet dalam kira-kira 40 minit, aktiviti yang menurutnya mungkin melibatkan automasi ejen AI. GMO turut menyatakan penyerang bertukar-tukar antara ratusan alamat untuk mengelak daripada mencapai ambang sekatan tembok api aplikasi web, yang menapis trafik mencurigakan ke laman web.
Kim Seung-joo, profesor di Sekolah Keselamatan Siber Universiti Korea, menerangkan bagaimana pencarian yang lebih pantas boleh mendedahkan sistem yang terabai:
Sistem yang selama ini terlepas daripada perhatian atau tidak diurus dengan baik mungkin semakin terdedah apabila AI memudahkan penyerang mengenal pasti dan mengeksploitasi kelemahan keselamatan yang terlepas pandang.
Ujian S&J menggambarkan kebimbangan itu pada laman web terkawal: kelemahan kecil memberi laluan kepada ejen automatik untuk mendapatkan rekod peribadi dalam beberapa saat. Langkah praktikal bagi syarikat termasuk menyemak sistem yang terabai, memasang pembaikan yang tersedia dan memantau akses kepada pangkalan data sensitif.
Perkhidmatan bersama juga perlu diberi perhatian. Pakar ekonomi eksekutif Institut Penyelidikan Nomura, Takahide Kiuchi, menggesa syarikat mengenal pasti titik yang boleh menyebabkan operasi terganggu jika penyedia luar gagal, serta menyediakan pelan kesinambungan dengan kawalan akses ketat untuk rakan kongsi luar. Gangguan awan dan pelanggaran data maklumat bencana menunjukkan pentingnya pelan itu kepada penghantaran, laman web perbandaran dan amaran awam.
Jepun menyiasat penyerang dan peranan AI
Menteri keselamatan siber Jepun, Toshiharu Furukawa, berkata kerajaan sedang mendapatkan maklumat daripada syarikat terjejas dan menganalisis sama ada AI digunakan secara berniat jahat. Ketua Setiausaha Kabinet Minoru Kihara berkata penyiasat akan meneliti pengendali dan punca serangan.
Kihara menerangkan pendekatan kerajaan dalam sidang akhbar:
Kami akan menyiasat pihak di sebalik serangan dan punca serangan dengan mengambil kira semua kemungkinan, termasuk penglibatan pihak asing.
Pihak berkuasa perlu menjejaki aktiviti melalui infrastruktur luar negara sementara syarikat memulihkan perkhidmatan dan menentukan rekod yang telah diakses. Perkongsian bukti GMO dengan pihak penguat kuasa undang-undang memberikan maklumat pelayan untuk disiasat bersama log korporat dan rekod teknikal lain.
Miwa mengesyorkan supaya perniagaan menggunakan AI dalam pertahanan sebagaimana penyerang menggunakannya untuk mencari kelemahan. Keutamaan segera adalah jelas: cari pintu masuk yang terabai, hadkan akses kepada maklumat peribadi dan kesan aktiviti pangkalan data yang luar biasa dengan cukup pantas untuk menghentikan kecurian.
Perkara Utama
- S&J berkata ARTEX mengumpul maklumat peribadi rekaan daripada laman web palsu dalam kira-kira 15 saat selepas menerima arahan ringkas dalam bahasa Jepun.
- GMO mengaitkan enam pelayan luar negara yang menjalankan ARTEX dengan serangan terhadap kira-kira 80 syarikat Jepun; lapan sasaran yang dikenal pasti mendedahkan insiden.
- CrowdStrike menemukan fail ARTEX dan rekod sesi AI yang berkaitan dengan serangan terhadap organisasi kewangan Korea Selatan.
- Pengawal selia kewangan Korea Selatan melaporkan kira-kira 100,000 rekod bocor daripada 16 institusi ketika pihak berkuasa meneliti kaitan antara insiden.
- Pembangun ARTEX menghentikan kemas kini awam pada 8 Oktober, namun salinan yang telah dimuat turun dan diubah suai terus tersebar.
- Pihak berkuasa Jepun sedang menyiasat penggunaan AI secara berniat jahat dan kemungkinan penglibatan pihak asing, sementara pakar keselamatan menggesa semakan lebih pantas terhadap kelemahan kecil dan pemantauan data sensitif yang lebih teliti.