Komunikasi domestik menjadi tumpuan seterusnya
Jepun sedang mempertimbangkan untuk memperluas undang-undang pertahanan siber aktifnya bagi membolehkan pihak berkuasa mengumpulkan data komunikasi daripada pertukaran yang berlaku sepenuhnya di dalam negara, sekali gus memperluas rangka kerja yang kini meliputi komunikasi antara lokasi di luar negara serta antara Jepun dengan negara lain.
Kandungan
- Komunikasi domestik menjadi tumpuan seterusnya
- Perkara yang merangkumi pertahanan siber aktif
- Mengapa sempadan domestik penting
- Pakej kecemasan susulan serangan terhadap syarikat
- Pengendali infrastruktur berdepan tanggungjawab baharu
- Insiden serius mesti dilaporkan kepada kerajaan
- Cara amaran sensitif akan dikongsi
- Pelaksanaan dengan beberapa pencapaian berasingan
- Kesimpulan
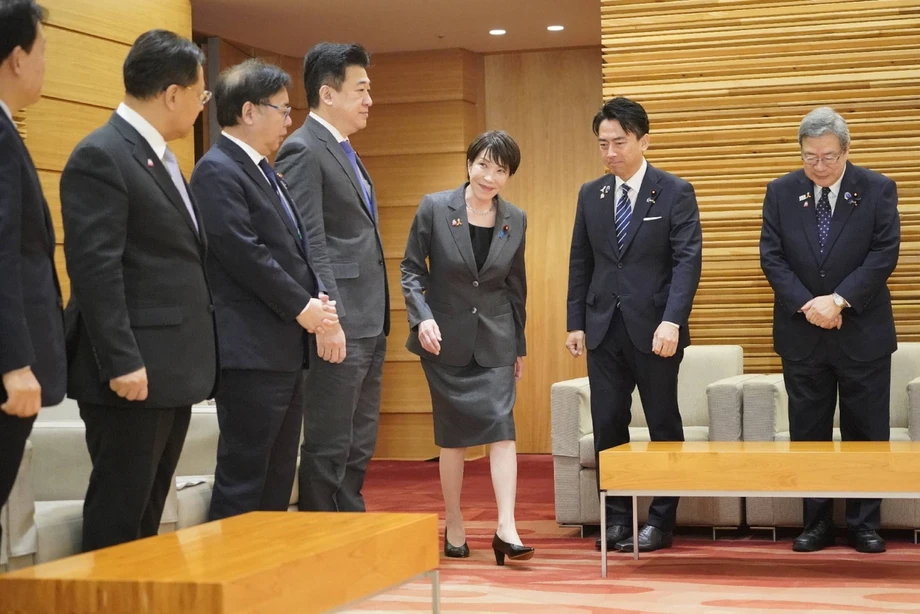
Perdana Menteri Sanae Takaichi mengarahkan para menteri pada mesyuarat keselamatan siber pada 6 November supaya meneliti pindaan yang akan memperkukuh keupayaan kerajaan mengumpulkan maklumat tentang serangan siber. Parti-parti pemerintah telah mengesyorkan agar komunikasi domestik turut dimasukkan, dan kerajaan merancang untuk mengambil kira cadangan itu.
Cadangan itu dikemukakan bersama pakej keselamatan siber kecemasan yang disokong peruntukan 10 bilion yen, kira-kira $63 juta, daripada dana rizab tahun fiskal 2026. Pakej itu merangkumi penggunaan kecerdasan buatan untuk mengesan ancaman, pasukan pakar bagi menangani serangan dan bantuan kepada syarikat yang terjejas.
Isu utamanya ialah skop pengumpulan maklumat kerajaan. Pertukaran komunikasi antara dua lokasi di Jepun tidak termasuk dalam kategori pemantauan komunikasi di bawah rangka kerja pertahanan siber aktif semasa. Perubahan sempadan itu akan memasukkan kategori komunikasi baharu dalam skop yang berpotensi dipantau.
Bagi syarikat, sistem yang sedang dibangunkan itu turut membawa tanggungjawab praktikal. Pelaksanaan yang meliputi 258 pengendali infrastruktur kritikal merentasi 15 sektor memerlukan maklumat tentang sistem komputer penting serta laporan mengenai insiden siber serius. Perkhidmatan kewangan, penerbangan, elektrik, telekomunikasi, pelabuhan dan kad kredit antara sektor yang terlibat.
Oleh itu, Jepun sedang melaksanakan beberapa perubahan serentak: kuasa undang-undang yang lebih luas, keupayaan teknikal yang dipertingkat dan kerjasama lebih rapat dengan syarikat yang mengendalikan perkhidmatan penting. Cadangan untuk memperluas skop kepada komunikasi domestik masih dalam pertimbangan, dan tiada tarikh diberikan bagi pembentangan atau kelulusan pindaan.
Perkara yang merangkumi pertahanan siber aktif
Pertahanan siber aktif, yang sering disingkatkan sebagai ACD, bertujuan mengenal pasti dan menyekat serangan siber sebelum menyebabkan kerosakan serius. Pendekatan ini melangkaui tindakan menunggu sehingga sesebuah organisasi menyedari kebocoran, kemudian membantunya pulih.
Rangka kerja Jepun merangkumi pengumpulan maklumat tentang ancaman dan, tertakluk pada syarat undang-undang, membolehkan polis atau Pasukan Pertahanan Diri memasuki pelayan yang digunakan penyerang serta menghentikan program berniat jahat. Pelayan ialah komputer yang menyediakan perkhidmatan atau data kepada komputer lain. Penyerang boleh menggunakannya untuk menghantar arahan kepada perisian berbahaya dalam rangkaian mangsa.
Menghentikan program sedemikian boleh menyekat serangan. Namun, untuk mencari pelayan yang berkaitan, maklumat tentang cara serangan itu beroperasi dan sistem yang terlibat diperlukan. Hal ini membantu menjelaskan mengapa kerajaan sedang meneliti kuasa pengumpulan risikannya bersama keupayaan untuk mengambil tindakan yang mengganggu operasi serangan.
Cadangan mengenai komunikasi domestik berkaitan lokasi pihak berkuasa boleh mengumpulkan maklumat komunikasi. Peruntukan campur tangan terhadap pelayan pula berkaitan tindakan yang boleh diambil pihak berkuasa terhadap infrastruktur yang digunakan dalam serangan. Kedua-duanya sebahagian daripada pertahanan siber aktif, tetapi menjalankan fungsi yang berbeza.
Mengapa sempadan domestik penting
Rangka kerja sedia ada membezakan antara komunikasi yang menghubungkan lokasi di luar negara, komunikasi yang menghubungkan Jepun dengan negara lain, dan komunikasi yang berlaku sepenuhnya di Jepun. Dua kategori pertama diliputi, manakala kategori ketiga dikecualikan daripada rangka kerja pemantauan ini.
Serangan siber boleh melibatkan beberapa komputer, bukannya hanya sambungan terus antara penyerang dengan mangsa. Mesin yang diceroboh boleh menyampaikan arahan atau trafik berniat jahat. Bagi penyiasat, lokasi komputer yang membawa trafik itu menentukan kuasa undang-undang yang boleh digunakan.
Memperluas rangka kerja kepada pertukaran domestik akan memperluas maklumat yang berpotensi diperiksa pihak berkuasa ketika menjejaki serangan melalui sistem di Jepun. Skop praktikalnya bergantung pada kandungan pindaan dan peraturan pelaksanaannya, termasuk jenis data yang diliputi, syarat akses dan pengendalian maklumat yang dikumpulkan.
Komunikasi domestik juga melibatkan orang ramai dan syarikat yang menggunakan perkhidmatan di negara sendiri. Oleh itu, peraturan mengenai pemilihan, akses, penyimpanan dan pengawasan akan menjadi teras untuk memahami cara sistem yang diperluas itu berfungsi dalam kehidupan seharian.
Pakej kecemasan susulan serangan terhadap syarikat
Kerajaan Takaichi meluluskan langkah kecemasan itu dalam mesyuarat yang dipengerusikannya susulan beberapa kebocoran data peribadi besar. Serangan perisian tebusan yang menyasarkan GMO Internet Group mendorong beliau mengarahkan penyediaan pakej itu pada minggu sebelumnya.
Perisian tebusan ialah perisian berniat jahat yang digunakan untuk menyandera data atau sistem komputer, biasanya disertai tuntutan bayaran. Perniagaan yang terjejas mungkin perlu membendung pencerobohan, menentukan sistem yang selamat dan memulihkan perkhidmatan sambil menyiasat sama ada maklumat telah dicuri.
Pakej kecemasan itu merangkumi empat bidang: penambahbaikan keselamatan menggunakan kecerdasan buatan, pengumpulan risikan yang lebih kukuh, tindak balas strategik terhadap serangan dan sokongan lebih baik kepada mangsa. Sebahagian daripada peruntukan 10 bilion yen itu akan memperkukuh keupayaan polis mengumpulkan risikan.
Kerajaan juga merancang menubuhkan pasukan pakar keselamatan siber untuk menentang penyerang. Pasukan bantuan berasingan yang terdiri daripada sektor awam dan swasta akan membantu syarikat yang diserang, manakala satu lagi unit akan memberi nasihat kepada perniagaan yang berdepan kemungkinan ancaman.
Pasukan-pasukan itu menangani peringkat yang berbeza dalam sesuatu insiden. Nasihat boleh membantu perniagaan bertindak apabila ancaman mula dikesan; campur tangan pakar boleh menyokong tindak balas terhadap serangan yang sedang berlaku; bantuan pemulihan pula boleh membantu syarikat terjejas menangani kesannya. Kecerdasan buatan juga akan digunakan untuk mengenal pasti kelemahan dalam sistem komputer.
Pengendali infrastruktur berdepan tanggungjawab baharu
Pejabat Keselamatan Siber Negara di Sekretariat Kabinet dan Pejabat Kabinet menerbitkan bahan pelaksanaan pada 30 September yang menjelaskan pelaksanaan undang-undang tindak balas siber. Pengaturan organisasi dan kerjasama dengan pengendali infrastruktur kritikal bermula pada 1 Oktober.
Sistem itu meliputi 258 pengendali yang ditetapkan dalam 15 sektor. Perkhidmatan mereka menghubungkan keselamatan siber dengan kehidupan harian: gangguan boleh menjejaskan pembayaran, elektrik, komunikasi, pengangkutan atau pergerakan barangan melalui pelabuhan.
Pengendali yang diliputi perlu memaklumkan menteri yang bertanggungjawab bagi sektor mereka tentang sistem komputer penting yang ditetapkan, termasuk nama produk. Jadual pelaksanaan menetapkan Mac tahun berikutnya sebagai tarikh akhir bagi sistem yang sudah digunakan. Sistem baharu mesti dilaporkan dalam tempoh empat bulan.
Kerajaan merancang membandingkan inventori tersebut dengan maklumat tentang kelemahan yang belum didedahkan kepada umum. Kerentanan ialah kelemahan dalam perisian atau peralatan yang boleh dieksploitasi penyerang. Mengetahui pengendali yang menggunakan produk terjejas membolehkan pegawai menghantar amaran bersasar kepada syarikat yang memerlukannya.
Insiden serius mesti dilaporkan kepada kerajaan
Mulai 1 Oktober, pengendali yang diliputi perlu melaporkan insiden siber serius yang menjejaskan sistem komputer penting yang ditetapkan kepada menteri bertanggungjawab bagi sektor mereka serta perdana menteri. Insiden termasuk pelaksanaan perisian berniat jahat dan akses tanpa kebenaran.
Kewajipan itu menyediakan saluran kepada kerajaan untuk mengetahui tentang serangan serius yang menjejaskan perkhidmatan penting. Butiran teknikal daripada sesuatu insiden kemudiannya boleh dikongsi dengan pengendali lain, dengan mengambil kira privasi organisasi terjejas, supaya mereka dapat memperkukuh pertahanan terhadap aktiviti serupa.
Majlis perkongsian maklumat yang dirancang dijangka merangkumi kira-kira 100 organisasi, kebanyakannya pengendali infrastruktur kritikal. Tujuannya adalah untuk menghubungkan maklumat ancaman kerajaan dengan syarikat yang bertanggungjawab melindungi sistem operasi.
Pendekatan kerajaan menggabungkan dua jenis maklumat: produk yang digunakan pengendali dan ancaman yang dikesan. Inventori boleh mengenal pasti pihak yang perlu diberi amaran, manakala maklumat insiden boleh menjelaskan perkara yang perlu dicari oleh pengendali itu dalam sistemnya sendiri.
Cara amaran sensitif akan dikongsi
Maklumat ancaman kerajaan mungkin mengandungi butiran yang mendedahkan sumber risikan atau mengenal pasti syarikat tertentu. Sebelum mengedarkannya kepada pengendali, pegawai merancang untuk membuang butiran sulit atau menganonimkan maklumat pengenalan, iaitu proses yang dikenali sebagai sanitasi.
Amaran yang berguna mungkin mengekalkan petunjuk teknikal serangan sambil membuang butiran tentang cara pihak berkuasa mendapatkannya. Matlamatnya ialah menyampaikan maklumat yang boleh diambil tindakan kepada perniagaan dengan pantas sambil melindungi bahan sensitif.
Maklumat yang lebih sensitif akan dikongsi melalui aturan yang melibatkan maklumat terperingkat, syarikat tertentu atau kumpulan terhad yang dikenali sebagai Kumpulan Dipercayai. Aturan ini menyediakan saluran berbeza mengikut keluasan pengedaran maklumat yang dibenarkan.
Bagi pengendali, nilai praktikalnya terletak pada penerimaan amaran yang cukup khusus untuk diambil tindakan. Nama produk, petunjuk teknikal dan pengetahuan tentang sistem sesebuah syarikat boleh menukar amaran umum menjadi pemeriksaan atau pembaikan yang lebih tertumpu.
Pelaksanaan dengan beberapa pencapaian berasingan
Perubahan undang-undang, persediaan organisasi dan operasi teknikal Jepun mengikut jadual yang berbeza. Sebahagian undang-undang berkuat kuasa pada Oktober, manakala jadual pelaksanaan menetapkan penggunaan operasi maklumat komunikasi bermula pada musim luruh tahun berikutnya atau kemudian.
Pencapaian utama yang dinyatakan dalam pelaksanaan kerajaan dan pengumuman susulan ialah:
- 30 September: Pejabat Keselamatan Siber Negara dan Pejabat Kabinet menerbitkan bahan pelaksanaan.
- 1 Oktober: Pengaturan organisasi dan kerjasama dengan pengendali infrastruktur yang ditetapkan bermula, termasuk kewajipan melaporkan insiden serius.
- 6 November: Takaichi mengarahkan para menteri meneliti pindaan untuk memperkukuh pengumpulan maklumat bagi pertahanan siber aktif.
- Mac tahun berikutnya: Sistem komputer sedia ada yang ditetapkan mesti dilaporkan mengikut jadual pelaksanaan.
- Dalam tempoh empat bulan selepas diperkenalkan: Pengendali mesti melaporkan sistem baharu yang ditetapkan.
- Musim luruh tahun berikutnya atau kemudian: Penggunaan operasi maklumat komunikasi dijadualkan bermula.
Pendekatan berperingkat itu bermakna syarikat perlu memenuhi keperluan pelaporan dan persediaan sebelum semua unsur pengumpulan maklumat komunikasi mula beroperasi. Cadangan memasukkan komunikasi domestik memerlukan perubahan undang-undang tambahan, seiring dengan pelaksanaan tersebut.
Kesimpulan
- Jepun sedang mempertimbangkan untuk memasukkan komunikasi yang berlaku sepenuhnya di dalam negara dalam rangka kerja pengumpulan maklumat pertahanan siber aktifnya.
- Takaichi mengarahkan penelitian pindaan undang-undang dalam mesyuarat menteri pada 6 November, susulan saranan parti pemerintah.
- Pakej kecemasan memperuntukkan 10 bilion yen daripada dana rizab tahun fiskal 2026 untuk langkah keselamatan siber, termasuk memperkukuh keupayaan polis mengumpulkan risikan.
- Pasukan tindak balas pakar, bantuan pemulihan perniagaan dan kecerdasan buatan termasuk dalam pakej itu.
- Pelaksanaan bagi infrastruktur meliputi 258 pengendali dalam 15 sektor, dengan kewajipan menyediakan inventori sistem dan melaporkan insiden serius.
- Operasi maklumat komunikasi mengikut jadual yang lebih lewat berbanding langkah awal berkaitan organisasi dan pelaporan.