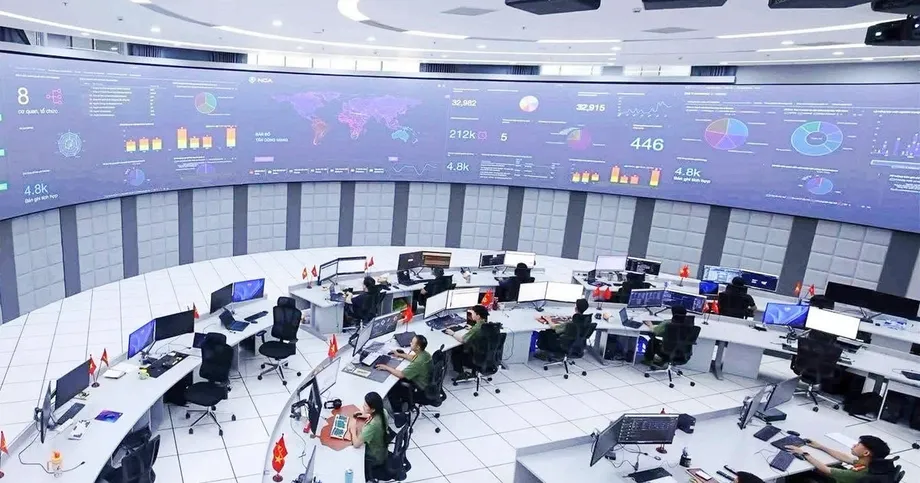
Lima tahap risiko akan menentukan cara Vietnam melindungi data
Kerajaan Vietnam membentangkan Rang Undang-Undang Keselamatan Data kepada Dewan Undangan Kebangsaan pada 26 Oktober 2026, dengan mencadangkan lima tahap risiko, pemeriksaan lebih ketat terhadap data sensitif yang dihantar ke luar negara serta perlindungan bagi maklumat yang digunakan oleh kecerdasan buatan. Draf itu mengandungi enam bab dan 29 perkara, dengan hanya dua prosedur kelulusan pentadbiran, yang kedua-duanya tertumpu pada data dengan tahap risiko tertinggi.
Kandungan
- Lima tahap risiko akan menentukan cara Vietnam melindungi data
- Mengapa kerajaan mahukan undang-undang berasingan
- Maksud lima tahap
- Bila urusan dokumentasi dan pemeriksaan awal bermula
- Pemindahan ke luar negara melalui tiga laluan berbeza
- Perlindungan AI bermula dengan data latihan
- Pembekal menjadi sebahagian daripada pelan keselamatan
- Kuasa kecemasan akan mempunyai batas undang-undang
- Penilai mahukan peraturan lebih ketat bagi risiko tertinggi
- Perubahan dan langkah seterusnya
- Perkara Utama
Menteri Keselamatan Awam, Jeneral Luong Tam Quang, yang bertindak atas kuasa Perdana Menteri, membentangkan cadangan itu semasa persidangan kedua Dewan Undangan Kebangsaan ke-16. Perniagaan dan pengawal data lain pada mulanya akan menilai data masing-masing, mengenakan perlindungan yang sepadan dengan tahap risikonya dan bertanggungjawab terhadap penilaian itu. Pihak berkuasa kebanyakannya akan memeriksa pematuhan selepas itu.
Kerajaan mencadangkan 1 Julai 2027 sebagai tarikh undang-undang itu berkuat kuasa. Ahli parlimen dijadual membincangkannya dalam kumpulan pada petang 26 Oktober. Perundangan itu masih berupa cadangan, dengan penilai parlimen menggesa kawalan lebih ketat terhadap maklumat paling sensitif, prosedur penilaian yang lebih jelas serta perlindungan lebih kukuh bagi data biometrik dan genetik.
Rang undang-undang itu akan terpakai melangkaui organisasi yang berpangkalan di Vietnam. Ia meliputi agensi, organisasi dan individu Vietnam; organisasi dan individu asing di Vietnam; serta pihak di luar negara yang memproses data di bawah bidang kuasa Vietnam atau bertindak menjejaskan keselamatan data Vietnam.
Bagi perniagaan, perubahan utama ialah sistem berperingkat: pemprosesan rutin akan tertakluk pada perlindungan asas dan sedikit urusan dokumentasi, manakala kegiatan yang berpotensi menyebabkan kemudaratan serius memerlukan penilaian, audit atau kelulusan sebelum dimulakan. Bagi individu, cadangan itu menambah kewajipan keselamatan terhadap maklumat ketika ia bergerak merentas sistem, pembekal dan sempadan negara.
Mengapa kerajaan mahukan undang-undang berasingan
Luong Tam Quang memberitahu ahli parlimen bahawa sistem maklumat Vietnam merekodkan kira-kira 552,000 serangan siber pada 2025, dengan 5,230 agensi dan perniagaan mengalami kerugian. Beliau turut menyebut kira-kira 300 kes data dikesan diiklankan untuk dijual, melibatkan lebih 1.7 juta rekod, serta satu kes kecurian yang melibatkan lebih 160 juta rekod pelanggan di sebuah institusi kredit.
Menteri itu berkata 60% hingga 70% kebocoran data berpunca daripada kakitangan dalam organisasi. Oleh itu, akses pekerja dan kontraktor menjadi isu utama selain perlindungan daripada penyerang luar. Mengehadkan pihak yang boleh melihat maklumat, memantau akses dan membatalkan kebenaran apabila perlu ialah langkah praktikal dalam rangka kerja yang dicadangkan.
Kerajaan berhujah bahawa peraturan sedia ada menangani bahagian masalah yang berbeza. Undang-undang Data mengawal kegiatan seperti penciptaan, pengurusan, perkongsian dan pengelasan data. Perundangan perlindungan data peribadi mengawal syarat pemprosesan dan hak individu. Perundangan keselamatan siber melindungi sistem maklumat daripada ancaman.
Rang Undang-Undang Keselamatan Data yang dicadangkan akan menumpukan pada maklumat itu sendiri sepanjang proses pengumpulan, penyimpanan, pemprosesan, penghantaran dan pemusnahan. Asas dasar undang-undang itu termasuk Resolusi Politburo No. 57-NQ/TW bertarikh 22 Disember 2024 mengenai sains, teknologi, inovasi dan transformasi digital negara.
Maksud lima tahap
Perkara 8 akan mengelaskan data berdasarkan kemungkinan berlakunya insiden dan kemudaratan yang boleh ditimbulkannya terhadap pertahanan negara, keselamatan negara, keselamatan awam serta hak sah organisasi dan individu. Tahap 1 paling rendah dan tahap 5 paling tinggi.
Kategori yang dicadangkan memberikan titik permulaan kepada perniagaan untuk mengenal pasti kewajipan masing-masing:
- Tahap 1 merangkumi data awam dan terbuka, dengan kemungkinan serta kesan insiden yang rendah.
- Tahap 2 merangkumi maklumat dalaman, data perniagaan dan data peribadi di luar kategori lebih tinggi, dengan risiko sederhana.
- Tahap 3 merangkumi data penting dan data peribadi sensitif yang diproses pada skala besar, tertakluk pada ambang yang ditetapkan kerajaan.
- Tahap 4 secara umumnya merangkumi data teras yang dikaitkan dengan risiko sangat tinggi dan kemungkinan kemudaratan serius.
- Tahap 5 merangkumi data teras pertahanan dan keselamatan serta maklumat yang digunakan untuk mengendalikan atau mengawal kemudahan yang amat penting dan berkaitan dengan keselamatan negara.
Penarafan risiko akan beroperasi seiring dengan pengelasan di bawah Undang-undang Data. Organisasi dan individu akan terus memiliki hak sah terhadap pemilikan, pengurusan dan penggunaan maklumat masing-masing. Tahap keselamatan akan menentukan perlindungan yang diperlukan.
Bila urusan dokumentasi dan pemeriksaan awal bermula
Pembentangan kerajaan mengenal pasti dua prosedur pentadbiran: penilaian dokumen reka bentuk bagi sistem tahap 4 dan 5 di bawah Perkara 11, serta penilaian dan kelulusan pemindahan ke luar negara bagi tahap tersebut di bawah Perkara 19.
Tahap 1 tidak melibatkan prosedur pentadbiran. Pengawal tahap 2 akan menyediakan pelan perlindungan ringkas menggunakan templat dan menyimpannya sendiri. Pengawal tahap 3 akan menilai kegiatan mereka tanpa mengemukakannya untuk penilaian atau pemberitahuan. Mulai tahap 3, penilaian impak dan audit keselamatan berkala akan diwajibkan.
Sistem yang memproses data tahap 4 atau 5 perlu menjalani penilaian keselamatan data sebelum mula beroperasi secara rasmi, diselaraskan dengan penilaian keselamatan siber. Penilaian impak meneliti perkara yang boleh berlaku dan pihak yang mungkin terjejas; audit pula memeriksa sama ada perlindungan yang dijanjikan benar-benar berfungsi.
Perniagaan isi rumah, perusahaan kecil dan mikro serta syarikat pemula inovatif yang mengendalikan data rutin secara amnya akan mengikuti panduan perlindungan asas. Kewajipan mereka tetap bergantung pada risiko pemprosesan, menjadikan jenis dan jumlah maklumat yang dikendalikan sebagai pertimbangan praktikal untuk pematuhan.
Draf itu juga berusaha mengurangkan pertindihan. Jika beberapa undang-undang mewajibkan pemeriksaan terhadap subjek dan risiko yang sama, organisasi akan menggunakan satu set dokumen dan satu saluran perhubungan. Keputusan sah yang diperoleh di bawah undang-undang lain akan diiktiraf. Penilaian keselamatan data AI akan disepadukan ke dalam proses penilaian risiko di bawah perundangan AI.
Pemindahan ke luar negara melalui tiga laluan berbeza
Data yang dihantar ke luar negara akan menerima layanan berbeza mengikut tahapnya. Tahap 1 dan 2 tidak memerlukan prosedur pemindahan di bawah undang-undang ini. Pengawal tahap 3 akan menilai sendiri pemindahan itu dan menyimpan rekod. Tahap 4 dan 5 memerlukan semakan serta kelulusan pihak berkuasa berwibawa sebelum pemindahan.
Oleh itu, perkhidmatan awan, platform antarabangsa dan syarikat yang beroperasi di beberapa negara perlu mengenal pasti maklumat yang dipindahkan ke luar negara serta tahap risiko yang ditetapkan. Kewajipan sedia ada di bawah undang-undang lain yang berkaitan akan terus terpakai.
Jawatankuasa Pertahanan Negara, Keselamatan dan Hal Ehwal Luar Dewan Undangan Kebangsaan secara umumnya menyokong kawalan berasaskan risiko tanpa mewajibkan semua data disimpan di Vietnam. Jawatankuasa itu mencadangkan peraturan lebih ketat bagi tahap 5: pemindahan ke luar negara dilarang melainkan Perdana Menteri memutuskan sebaliknya.
Jawatankuasa itu turut mencadangkan sekatan terhadap pemindahan ke luar negara bagi kunci penyahsulitan dan parameter kriptografi untuk sistem tahap 4 dan 5. Kunci penyahsulitan membuka maklumat yang disulitkan, maka kawalan terhadap kunci itu menjadi isu keselamatan tersendiri selain lokasi penyimpanan data.
Cadangan lain akan memperjelas pihak yang boleh menyekat atau menggantung sementara perkhidmatan yang beroperasi merentas sempadan serta mewajibkan pemberitahuan apabila kawalan berubah dalam perniagaan yang mengurus data tahap 4 atau lebih tinggi. Draf itu juga menangani permintaan maklumat secara langsung oleh pihak asing melalui mekanisme yang bertujuan memastikan saluran sah digunakan, termasuk aturan bantuan kehakiman.
Perlindungan AI bermula dengan data latihan
Organisasi yang menyelidik, membangunkan atau menggunakan AI yang memproses data berisiko tinggi perlu menerapkan keselamatan sejak peringkat reka bentuk. Mereka perlu memastikan sumber data latihan dan maklumat yang terhasil daripadanya adalah sah serta berintegriti.
Cadangan itu menangani keracunan data, pengekstrakan tanpa kebenaran dan kawalan manusia terhadap keputusan automatik. Keracunan data bermaksud sengaja merosakkan maklumat yang digunakan untuk melatih atau mengendalikan sistem AI, yang berpotensi menyebabkan hasil tidak boleh dipercayai atau dimanipulasi. Pengekstrakan tanpa kebenaran melibatkan pemerolehan maklumat terlindung tanpa izin.
Campur tangan dan pengawasan manusia perlu kekal tersedia bagi keputusan automatik di bawah undang-undang yang berkenaan. Keperluan itu menghubungkan perlindungan maklumat asas dengan keputusan yang dibuat oleh sistem menggunakan maklumat tersebut.
Pihak berkuasa dilarang meminta kod sumber atau pemberat model AI kecuali bagi siasatan jenayah. Kod sumber mengandungi arahan sesuatu program; pemberat model ialah tetapan berangka yang dipelajari sistem AI semasa latihan. Kedua-duanya boleh mengandungi pengetahuan komersial yang bernilai.
Perniagaan AI akan menggunakan proses penilaian di bawah perundangan AI dan bukannya menyediakan fail keselamatan data berasingan atau menjalani penilaian berasingan. Langkah ini menggabungkan pemeriksaan keselamatan yang dicadangkan dengan proses kawal selia sedia ada, sambil mengekalkan kewajipan khusus terhadap data itu sendiri.
Pembekal menjadi sebahagian daripada pelan keselamatan
Pengawal data akan memikul tanggungjawab yang merangkumi pembekal, perantara dan pihak lain yang terlibat dalam pemprosesan maklumat. Sebelum menyambungkan produk atau perkhidmatan, mereka akan menilai risiko penyedia dan mengehadkan aksesnya kepada perkara yang diperlukan.
Kontrak perlu menyatakan kewajipan kerahsiaan dan akibat kebocoran data. Pengawal juga akan memantau akses sepanjang tempoh hubungan dan membatalkannya apabila risiko atau insiden dikesan. Akses jarak jauh oleh pembekal kepada sistem yang mengendalikan data berisiko lebih tinggi akan dikawal dengan lebih ketat.
Skopnya meliputi infrastruktur digital kritikal, infrastruktur data negara, pemprosesan berskala besar serta sistem yang menghubungkan kawalan digital dengan peralatan fizikal. Dalam keadaan tersebut, data yang rosak atau dimanipulasi boleh menjejaskan operasi mesin dan kemudahan serta mendedahkan maklumat.
Jawatankuasa itu meminta tanggungjawab setiap pihak ditentukan berdasarkan kuasa membuat keputusan sebenar dan kawalan mereka terhadap data. Langkah itu akan membantu membezakan kewajipan pengawal yang memilih cara maklumat digunakan daripada kewajipan penyedia yang melaksanakan perkhidmatan lebih terhad.
Kuasa kecemasan akan mempunyai batas undang-undang
Draf itu akan menetapkan pemantauan, amaran awal, pelaporan insiden dan tindak balas terselaras. Pindaan yang dihuraikan dalam pembentangan kerajaan turut merangkumi pemberitahuan kepada individu terjejas apabila insiden berlaku dan mengehadkan skop penggantungan sementara pemindahan data.
Langkah teknikal kecemasan memerlukan asas undang-undang, pembuat keputusan yang diberi kuasa, skop yang ditetapkan dan tempoh tertentu. Pihak berkuasa akan diarahkan supaya mengutamakan langkah yang paling sedikit menyekat hak dan menamatkannya apabila asas pelaksanaannya tidak lagi terpakai.
Organisasi dan individu yang terjejas akan terus mempunyai hak untuk membuat aduan, memulakan prosiding undang-undang dan menuntut pampasan di bawah undang-undang. Penilai parlimen turut meminta syarat dan aturan pampasan yang lebih jelas apabila pihak berkuasa menggerakkan kakitangan, peralatan atau sumber lain milik persendirian.
Draf itu menggalakkan mereka yang bertanggungjawab terhadap keselamatan data dan pakar bebas untuk mengesan, menguji serta melaporkan kelemahan dengan niat baik, dengan perlindungan terhadap identiti dan kepentingan sah mereka serta pengecualian liabiliti yang berkaitan. Jawatankuasa itu turut mencadangkan latihan tindak balas insiden bagi sistem tahap 4 dan 5.
Penilai mahukan peraturan lebih ketat bagi risiko tertinggi
Leftenan Jeneral Kanan Le Tan Toi, pengerusi Jawatankuasa Pertahanan Negara, Keselamatan dan Hal Ehwal Luar Dewan Undangan Kebangsaan, membentangkan laporan penilaian. Jawatankuasa itu menyokong keperluan undang-undang berkenaan dan menganggap cadangan tersebut sedia untuk dipertimbangkan oleh parlimen.
Namun, penilai mahukan kriteria yang lebih jelas bagi setiap tahap risiko. Ada yang mencadangkan pihak berkuasa khusus menyemak dan mengemas kini pengelasan secara berkala, dengan proses lebih ketat bagi tahap 5 dan bukan menyerahkan keputusan itu kepada pengawal sendiri.
Jawatankuasa itu juga mahukan peraturan yang lebih jelas bahawa risiko data menentukan tahap perlindungan yang perlu dikenakan terhadap sistem pemprosesan. Ia meminta perlindungan lebih kukuh bagi maklumat biometrik dan genetik, seperti maklumat tentang ciri tubuh atau sifat yang diwarisi.
Persoalan prosedur masih dibincangkan, termasuk tempoh penilaian bagi sistem tahap 4 dan 5 yang tidak termasuk dalam penilaian keselamatan siber. Jawatankuasa itu meminta sempadan yang lebih jelas antara kriptografi keselamatan, sistem sifir kerajaan dan kriptografi awam, serta peraturan penyelarasan insiden bagi sistem sifir ketenteraan dan kerajaan.
Kementerian Keselamatan Awam akan mengetuai pengurusan negara bagi keselamatan data, Kementerian Pertahanan Negara akan menyelia sistem maklumat dan data ketenteraan, manakala Jawatankuasa Sifir Kerajaan akan mengurus sistem maklumat sifir. Tiada agensi baharu akan diwujudkan.
Perubahan dan langkah seterusnya
Cadangan yang dibentangkan kepada ahli parlimen berkembang daripada 25 kepada 29 perkara, menggugurkan rancangan Pusat Tadbir Urus Keselamatan Data Negara dan membatalkan denda yang dikira sebagai peratusan hasil. Huraian terdahulu bertarikh 7 September menyatakan draf itu mempunyai empat tahap data, kemungkinan denda sehingga 5% daripada hasil tahun kewangan sebelumnya serta syarat penyimpanan domestik bagi data kritikal dan teras. Sebaliknya, cadangan parlimen menggunakan lima tahap risiko dan kawalan pemindahan yang berbeza mengikut tahap.
Kerajaan juga membatalkan tarikh akhir tetap untuk beralih kepada kriptografi yang tahan terhadap pengkomputeran kuantum, dengan menyerahkan jadualnya kepada peraturan kerajaan kemudian. Insentif pelaburan dan cukai yang dicadangkan akan menyokong penyelidikan keselamatan, perkhidmatan awan berdaulat, pusat data selamat dan teknologi kriptografi, serta bantuan kepada perniagaan kecil dan syarikat pemula. Draf itu menyeru supaya dasar yang memberikan monopoli kepada produk atau pembekal tertentu dielakkan.
Kriptografi tahan kuantum direka untuk menahan serangan menggunakan komputer kuantum pada masa hadapan. Kebimbangan kerajaan termasuk maklumat yang dikumpulkan dalam bentuk tersulit sekarang dan dinyahkod kemudian apabila keupayaan pengkomputeran semakin maju.
Jadual perundangan berubah sepanjang proses penggubalan:
- Ogos 2026: Perundingan awam ditutup, menurut jadual penggubalan terdahulu.
- 7 September 2026: Huraian terdahulu menyatakan draf itu sedang disemak oleh Kementerian Kehakiman.
- 26 Oktober 2026: Kerajaan membentangkan cadangan itu, dengan perbincangan kumpulan dijadualkan pada petang tersebut.
- 1 Julai 2027: Tarikh kuat kuasa yang dicadangkan dalam usul parlimen, menggantikan tarikh 1 Disember 2027 yang dinyatakan sebelum ini.
Rang undang-undang itu akan meminda Undang-undang Keselamatan Siber dan Undang-undang Data serta mengekalkan rekod dan keputusan penilaian sedia ada yang sah melalui peruntukan peralihan. Sistem sedia ada akan diberi laluan untuk memenuhi keperluan baharu. Kewajipan muktamad bergantung pada teks yang diluluskan Dewan Undangan Kebangsaan dan peraturan pelaksanaannya.
Perkara Utama
- Vietnam mencadangkan lima tahap risiko keselamatan data, dengan perlindungan dipertingkat seiring meningkatnya potensi kemudaratan.
- Dua prosedur kelulusan pentadbiran akan meliputi reka bentuk sistem dan pemindahan ke luar negara yang melibatkan tahap 4 dan 5.
- Perlindungan AI akan menangani data latihan, pengekstrakan tanpa kebenaran dan pengawasan manusia, dengan penilaian disepadukan ke dalam prosedur AI.
- Penilai parlimen menggesa kawalan lebih ketat bagi tahap 5 serta perlindungan lebih kukuh untuk data biometrik dan genetik.
- Cadangan yang disemak menggugurkan denda berasaskan hasil dan rancangan menubuhkan pusat kebangsaan baharu.
- Kerajaan mencadangkan 1 Julai 2027 sebagai tarikh kuat kuasa, tertakluk pada kelulusan parlimen.