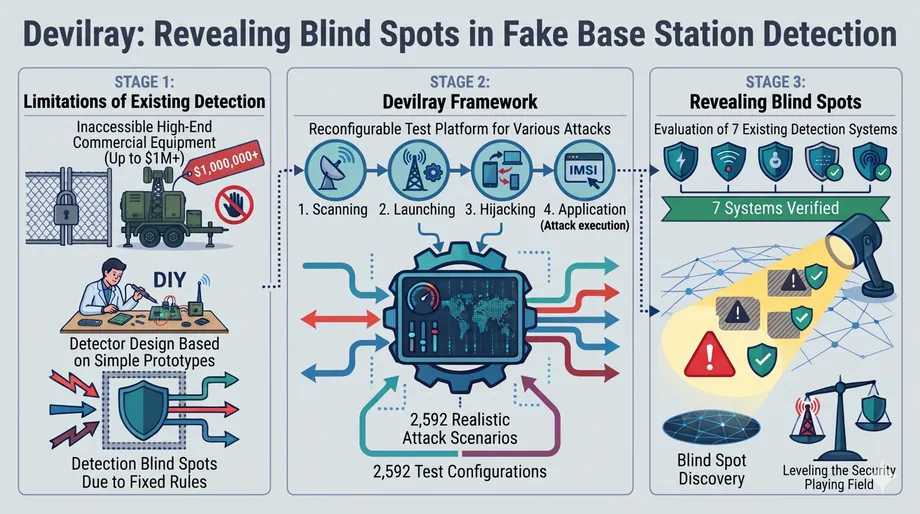
2,592 cara untuk menguji pertahanan telefon
Pasukan penyelidik KAIST telah menghasilkan semula 2,592 cara stesen pangkalan mudah alih palsu boleh beroperasi dan mengujinya terhadap tujuh sistem pengesanan sedia ada. Setiap pengesan terlepas sekurang-kurangnya 192 konfigurasi, sekali gus mendedahkan jurang dalam alat yang sepatutnya mengenal pasti peralatan untuk pengawasan, penjejakan lokasi dan pancingan data.
Kandungan
- 2,592 cara untuk menguji pertahanan telefon
- Mengapa ujian lazim masih mempunyai jurang
- Bagaimana LTE membuka ruang untuk penyamaran
- Membina rangkaian serangan yang realistik
- Perubahan kecil boleh mengatasi tanda amaran
- Pengesanan lebih baik membawa lebih banyak amaran palsu
- Pengalaman Korea Selatan menjadikan kajian ini mendesak
- Rangkaian 5G persendirian turut diberi perhatian
- Akses terkawal dan pembentangan awam seterusnya
- Perkara Utama
KAIST mengumumkan kajian itu pada 4 November 2026. Diketuai Yongdae Kim, profesor di Sekolah Kejuruteraan Elektriknya, para penyelidik membina platform pengujian bernama Devilray dengan meneliti peranti pengawasan komersial, kajian terdahulu dan piawaian komunikasi mudah alih antarabangsa. Mereka menguji setiap konfigurasi menggunakan telefon pintar sebenar bagi mengesahkan prosedur komunikasinya berfungsi.
Jumlah minimum konfigurasi yang terlepas itu bersamaan kira-kira 7.4 peratus daripada 2,592 konfigurasi yang diuji. Namun, dapatan utama melangkaui angka tersebut: pengesan yang bergantung pada tanda amaran lazim boleh terlepas penyerang yang mencapai hasil sama melalui urutan mesej berbeza atau isyarat radio yang kurang ketara.
Stesen pangkalan palsu, yang juga dikenali sebagai pemintas IMSI, simulator tapak sel atau StingRay, menyamar sebagai menara mudah alih yang sah dan mendorong telefon berdekatan untuk menyambung kepadanya. Kerajaan menggunakannya untuk pengawasan. Penjenayah juga pernah membawanya dengan kenderaan melalui jalan-jalan bandar untuk menghantar mesej yang menyamar sebagai bank atau syarikat penghantaran.
Bagi pengguna telefon, kesannya boleh merangkumi pendedahan pengenal pelanggan, penjejakan lokasi, gangguan perkhidmatan atau mesej penipuan yang dihantar di luar saluran pemesejan biasa syarikat telekomunikasi. Bagi syarikat telekomunikasi dan penyiasat, Devilray menyediakan cara untuk menguji lebih banyak tingkah laku mencurigakan tanpa perlu mendapatkan setiap peranti komersial yang mahal dan penggunaannya dikawal.
Mengapa ujian lazim masih mempunyai jurang
Para penyelidik telah menghabiskan kira-kira 20 tahun membangunkan cara untuk mengesan stesen pangkalan palsu. Namun, peralatan pengawasan komersial mahal dan tertakluk pada sekatan pembelian serta penggunaan. Pasukan universiti sering terpaksa membina menara tiruan sendiri, memerhatikan tingkah lakunya dan mereka bentuk pengesan berdasarkan pemerhatian itu.
Pengesan yang dinilai menggunakan peralatan yang dibina berdasarkan andaian sama mungkin menunjukkan prestasi baik, tetapi terlepas pendekatan lain. Penyerang boleh mengubah susunan mesej, memilih frekuensi lain atau mengurangkan kuasa penghantaran sambil tetap mengumpulkan maklumat yang dikehendaki.
Kim, profesor kejuruteraan elektrik KAIST yang mengetuai kajian itu, menjelaskan masalah tersebut:
Pengesanan dibina berdasarkan serangan yang sudah kita ketahui. Penyerang sebenar tidak terhad kepada cara itu. Sehingga kini, medan persaingan lebih memihak kepada mereka.
Devilray mengubah titik permulaan penilaian. Daripada bertanya sama ada pengesan mengenali satu menara tiruan tertentu, platform ini memetakan pelbagai pilihan yang tersedia kepada penyerang dan menguji sama ada pengesan dapat mengesan variasi tersebut.
Kerjasama itu turut melibatkan Institut Penyelidikan Keselamatan Negara Korea Selatan, Universiti Kyung Hee, Universiti Florida dan syarikat rangkaian mudah alih Cape. Para penyelidik menyifatkan kajian mereka sebagai kajian akademik pertama yang menganalisis stesen pangkalan palsu komersial yang dijual kepada agensi penguatkuasaan undang-undang dan perisikan.
Bagaimana LTE membuka ruang untuk penyamaran
LTE, teknologi yang lazim dikaitkan dengan perkhidmatan mudah alih 4G, membolehkan telefon bertindak terhadap sesetengah mesej rangkaian sebelum mengesahkan identiti rangkaian itu. Semasa proses sambungan awal, menara tiruan boleh mengeksploitasi jurang tersebut untuk mempengaruhi tindakan telefon seterusnya.
Menara palsu boleh meminta pengenal pelanggan kekal, iaitu maklumat yang boleh menghubungkan langganan mudah alih dengan seseorang. Pengesan Rayhunter milik Electronic Frontier Foundation memantau permintaan sedemikian. Prosedur lain boleh menggunakan mesej penolakan untuk menyebabkan telefon menyambung semula dan mendedahkan pengenal itu tanpa permintaan langsung yang sama.
Oleh itu, pengesan yang hanya memantau permintaan langsung mungkin terlepas cara lain untuk mendapatkan maklumat sama. Kelemahan itu berpunca daripada prosedur yang dibenarkan oleh piawaian LTE, menjadikan masalah ini lebih luas daripada kesilapan pada satu model telefon atau perisian satu pengeluar.
LTE juga masih relevan kepada pengguna telefon 5G. Banyak rangkaian 5G masih bergantung pada LTE, dan telefon boleh beralih kepada LTE apabila liputan 5G tiada atau apabila penyerang memaksa pertukaran itu. Membeli telefon yang menyokong 5G tidak menghapuskan pendedahannya kepada proses sambungan LTE.
Membina rangkaian serangan yang realistik
Peranti komersial yang diteliti pasukan itu boleh meniru identiti menara yang sah, menukar frekuensi dan mengendalikan dua rangkaian serentak. Peranti itu juga boleh mengurangkan kuasa penghantaran supaya liputannya hanya beberapa meter, keupayaan penting ketika menguji pengesan yang menjangkakan menara mencurigakan memancarkan isyarat luar biasa kuat.
Para penyelidik menggabungkan pemerhatian itu dengan kajian terdahulu dan spesifikasi daripada 3GPP, badan kerjasama yang membangunkan piawaian komunikasi mudah alih antarabangsa. Mereka membahagikan operasi kepada empat peringkat: meninjau rangkaian sekitar, melancarkan sel palsu, menarik sambungan telefon dan melaksanakan serangan.
Merentasi peringkat tersebut, pasukan itu mengenal pasti tujuh dimensi yang boleh diubah oleh penyerang. Menggabungkan semua pilihan secara langsung juga akan menghasilkan kombinasi yang tidak boleh berfungsi bersama dalam komunikasi sebenar, maka para penyelidik menggunakan 21 peraturan kebergantungan untuk menyingkirkan kombinasi yang tidak serasi.
Set yang terhasil mengandungi 2,592 konfigurasi. Setiap konfigurasi diuji menggunakan telefon pintar sebenar, sekali gus memberikan penilaian itu semakan praktikal selain berasaskan piawaian dan peralatan komersial. Angka itu merujuk kepada rangkaian ujian yang dibina oleh pasukan berkenaan; kajian itu tidak menyatakan kekerapan konfigurasi tersebut berlaku dalam serangan sebenar.
Bagi pihak pertahanan, ujian yang boleh diulang penting kerana pengesan boleh diuji semula selepas perubahan perisian. Pembangun boleh menyemak sama ada kemas kini dapat mengesan tingkah laku yang sebelum ini terlepas dan sama ada ia menimbulkan masalah di tempat lain, menggunakan set keadaan operasi yang sama.
Perubahan kecil boleh mengatasi tanda amaran
Tujuh sistem yang dinilai menggunakan beberapa jenis bukti, termasuk mesej isyarat, maklumat yang dipancarkan oleh stesen pangkalan, isyarat radio, corak statistik dan pembelajaran mesin. Setiap sistem mempunyai titik buta, yang sering berkait dengan petunjuk khusus yang dipilih oleh perekanya.
Pengesan mesej boleh terlepas prosedur yang mengumpulkan pengenal melalui pertukaran mesej yang berbeza. Pengesan yang mencari kekuatan isyarat berlebihan pula boleh terlepas peranti komersial itu apabila ia beroperasi pada kuasa rendah. Penyerang berdekatan yang meliputi kawasan kecil mungkin tidak perlu memancarkan isyarat ke seluruh kawasan kejiranan.
Pengesan statistik berdepan masalah lain. Ia memantau kekerapan telefon diminta mendedahkan pengenalnya, tetapi penyerang boleh mengumpulkan pengenal secara perlahan-lahan dan hanya menyasarkan sesetengah telefon berdekatan. Corak yang terhasil boleh kelihatan seperti aktiviti biasa di terminal bas, bukannya lonjakan permintaan pengawasan yang ketara.
Contoh-contoh ini menjelaskan mengapa pencarian menara palsu lebih rumit daripada menyelenggara senarai mesej mencurigakan. Penyerang boleh melaraskan masa, kuasa dan prosedur komunikasi sambil kekal hampir dengan tingkah laku yang juga berlaku pada rangkaian sah.
Pengesanan lebih baik membawa lebih banyak amaran palsu
Pasukan itu turut menyiasat sama ada pembelajaran mesin boleh menutup jurang tersebut. Mereka melatih semula pengesan menggunakan serangan yang sebelum ini terlepas, kemudian mengukur pengesanan yang berjaya serta amaran palsu pada trafik biasa syarikat telekomunikasi.
Bagi model yang meneliti mesej Radio Resource Control, atau RRC, kadar pengesanan meningkat daripada 51 peratus kepada 96 peratus. Mesej RRC membantu mengurus sambungan radio antara telefon dengan rangkaian. Kadar amaran palsunya juga meningkat, daripada 1.4 peratus kepada 5.3 peratus, hampir empat kali ganda kadar sebelumnya.
Bagi model yang meneliti mesej Non-Access Stratum, atau NAS, pengesanan meningkat daripada 27 peratus kepada 63 peratus. Isyarat NAS mengendalikan perkara seperti pendaftaran dan mobiliti antara telefon dengan rangkaian teras mudah alih. Kadar amaran palsunya meningkat daripada 4.7 peratus kepada 8.8 peratus. Dalam kes paling sukar yang dikaji, kadar amaran palsu model NAS mencecah 15 peratus.
Secara ringkas, kadar amaran palsu 5.3 peratus bermakna kira-kira 53 amaran bagi setiap 1,000 contoh sah yang dinilai dalam keadaan ujian tersebut, berbanding kira-kira 14 amaran pada kadar 1.4 peratus. Ini menambah jumlah aktiviti biasa yang perlu disiasat oleh seseorang atau sesuatu sistem.
Pengesan RRC memperoleh peningkatan 45 mata peratusan dalam pengesanan, manakala pengesan NAS meningkat 36 mata. Kedua-dua peningkatan itu datang bersama lebih banyak amaran palsu. Oleh itu, para penyelidik berpendapat penilaian perlu membentangkan kadar pengesanan dan amaran palsu secara bersama supaya pengguna boleh menilai sama ada liputan serangan yang lebih baik praktikal untuk penggunaan harian.
Pengalaman Korea Selatan menjadikan kajian ini mendesak
Korea Selatan pernah mengalami kerugian kewangan akibat peralatan selular haram. Siasatan kerajaan terhadap insiden melibatkan KT, yang diketahui umum pada Ogos 2025, merekodkan 368 mangsa dan kerugian kira-kira 200 juta won akibat bayaran kecil tanpa kebenaran.
Insiden itu melibatkan femtosel haram. Femtosel ialah stesen pangkalan kecil yang biasanya digunakan untuk meningkatkan liputan atau mengurangkan trafik pada rangkaian mudah alih. Dalam kes tersebut, penyerang menggunakan peralatan tiruan untuk memintas maklumat pengguna dan membolehkan caj tanpa kebenaran.
Kim membincangkan pengujian rangkaian mudah alih di Persidangan .HACK 2026 pada 8 April. Kerja makmalnya merangkumi penganalisis LTE, iaitu peranti yang mendengar mesej radio yang ditukar antara telefon dengan stesen pangkalan. Para penyelidik mendapati maklumat yang dihantar tanpa penyulitan boleh membantu menjejaki lokasi fizikal sesuatu peranti.
Metadata, seperti pengenal dan butiran sambungan, menerangkan komunikasi dan bukannya perkataan dalam mesej atau perbualan. Walaupun kandungan mesej disulitkan, maklumat sambungan yang terdedah masih boleh mendedahkan butiran berguna tentang peranti dan pergerakannya.
Makmal itu juga menjalankan eksperimen melibatkan amaran kecemasan palsu dan menggunakan Devilray untuk menghasilkan semula serangan SMS blaster serta SigOver yang memutuskan sambungan peranti daripada perkhidmatan internet. Demonstrasi itu menunjukkan pelbagai kesan yang cuba diuji oleh para penyelidik, daripada mesej mengelirukan hingga gangguan sambungan telefon.
Rangkaian 5G persendirian turut diberi perhatian
Pembentangan Kim pada April turut memperluas kebimbangan itu kepada rangkaian 5G persendirian yang dibina untuk organisasi atau tapak perindustrian tertentu. Kemudahan pertahanan, kompleks perindustrian dan institusi perubatan merupakan antara penggunanya, menjadikan keselamatan maklumat peranti dan lokasi penting dari segi praktikal.
Beliau memberi amaran bahawa kelemahan dalam perisian peralatan boleh bergabung dengan kelemahan prosedur komunikasi mudah alih lalu membuka laluan untuk pemintasan atau perisian hasad. Kebimbangannya turut meliputi komponen jalur asas, iaitu perkakasan dan perisian yang mengendalikan komunikasi radio selular peranti.
Makmal itu sedang membangunkan versi 5G bagi penganalisisnya, yang menurut pembentangan pada April sudah kira-kira 90 peratus siap. Kim turut membangkitkan kebimbangan bahawa metadata yang terdedah boleh membolehkan pemerhati membuat kesimpulan tentang kehadiran dan lokasi peranti di dalam sesebuah kemudahan.
Penilaian pengesan Devilray tertumpu pada LTE. Usaha selari terhadap 5G mencerminkan langkah makmal itu untuk meneliti rangkaian baharu sambil menangani teknologi yang masih membawa trafik mudah alih dan menyokong banyak pelaksanaan 5G.
Akses terkawal dan pembentangan awam seterusnya
Pasukan penyelidik mengehadkan akses kepada Devilray kepada penyelidik dan organisasi yang telah disaring, dengan kawalan tertentu, kerana keupayaannya menghasilkan semula tingkah laku serangan boleh disalahgunakan. Pengguna yang disasarkan termasuk syarikat telekomunikasi, penyiasat dan pembangun yang perlu menguji pertahanan terhadap lebih banyak bentuk tingkah laku peralatan.
Pasukan itu berkongsi kes serangan yang terlepas daripada Rayhunter dengan Electronic Frontier Foundation, yang sedang berusaha mencari cara untuk mengesannya. GSMA, persatuan pengendali mudah alih global, turut menjemput para penyelidik membentangkan Devilray kepada Kumpulan Penipuan dan Keselamatannya, tempat wakil industri dan piawaian membincangkan pendekatan pengesanan.
Kajian itu telah diterbitkan di arXiv dan diterima untuk ACSAC 2026, dengan pembentangan dijadualkan berlangsung di Los Angeles semasa persidangan pada 7–11 Disember. Peristiwa utama yang diumumkan kepada umum berlangsung dalam beberapa bulan:
- 8 April 2026: Kim membentangkan rangka kerja pengujian rangkaian mudah alih makmalnya di Persidangan .HACK 2026.
- 4 November 2026: KAIST mengumumkan Devilray dan penilaian terhadap tujuh sistem pengesanan.
- 7–11 Disember 2026: Kajian itu dijadualkan dibentangkan di ACSAC 2026 di Los Angeles.
Kumpulan Kim juga sedang membangunkan pengesan yang menggabungkan pemerhatian daripada telefon, rangkaian syarikat telekomunikasi dan penganalisis radio bebas untuk mengesan serta menentukan lokasi stesen pangkalan palsu. Usaha itu menghimpunkan maklumat daripada beberapa titik pemerhatian dan bukannya bergantung pada satu tanda amaran sahaja.
Kim menjelaskan tujuan platform pengujian itu seperti berikut:
Devilray bukan bertujuan menewaskan pengesan sedia ada. Ia memberikan pihak pertahanan pilihan yang sama seperti yang sudah dimiliki penyerang, supaya serangan dan pertahanan akhirnya dapat berkembang bersama.
Perkara Utama
- Devilray menghasilkan semula 2,592 konfigurasi stesen pangkalan palsu, dan setiap satunya diuji menggunakan telefon pintar sebenar.
- Ketujuh-tujuh pengesan yang dinilai terlepas sekurang-kurangnya 192 konfigurasi, kira-kira 7.4 peratus daripada set ujian.
- Penyerang boleh mengubah mesej, kuasa isyarat dan corak pengumpulan untuk mengelakkan tanda amaran yang lazim.
- Latihan semula dua model pembelajaran mesin meningkatkan pengesanan tetapi turut menambah amaran palsu pada trafik yang sah.
- Akses kepada Devilray dihadkan kepada pengguna yang telah disaring, dan kajian itu dijadualkan dibentangkan di ACSAC 2026 pada Disember.