Rangkaian komputer kediaman menjadi sasaran keselamatan negara
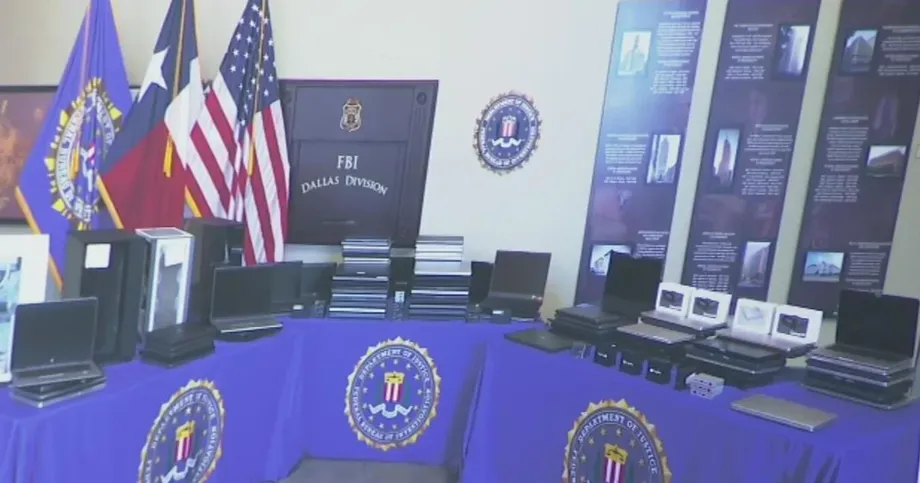
Ejen persekutuan menggeledah lebih 40 kediaman di Texas antara 21 September hingga 25 September dan merampas kira-kira 187 komputer riba serta peranti elektronik lain dalam siasatan terhadap dakwaan penipuan pekerjaan yang melibatkan Korea Utara. Lebih 100 peranti ditemukan di Texas Utara, tempat pihak berkuasa berkata rumah-rumah di sekitar kawasan Dallas dan Fort Worth dijadikan pangkalan bagi pekerja luar negara yang menyamar sebagai pekerja Amerika.
Kandungan
- Rangkaian komputer kediaman menjadi sasaran keselamatan negara
- Rampasan ejen di seluruh Texas
- Bagaimana ladang komputer riba membuat pekerja di luar negara kelihatan bekerja di dalam negara
- Warga Amerika yang membantu didakwa mengurus lebih daripada komputer
- Laporan tangkapan mengenal pasti dua warga Amerika dan 10 pengendali di China
- Angka kewangan menggambarkan skala yang berbeza
- Akses korporat mewujudkan risiko keselamatan yang berasingan
- Siasatan melangkaui penggeledahan di Texas
- Arahan kepada majikan dan perkara yang masih belum diketahui
- Perkara Utama
Operasi yang dinamakan Operation Lone Star Roundup itu menyasarkan rangkaian sokongan fizikal di sebalik pekerjaan jarak jauh yang kelihatan biasa. Pendakwa raya berkata fasilitator Amerika menerima komputer daripada majikan, memasang peralatan atau perisian yang membolehkan akses dari luar negara, dan membantu menyalurkan gaji ke akaun yang dikawal oleh operasi Korea Utara.
Peguam Amerika Syarikat Ryan Raybould, yang mengetuai pejabat pendakwa raya Daerah Utara Texas, berkata hasil pendapatan itu menyokong program nuklear dan peluru berpandu balistik Republik Demokratik Rakyat Korea. Beliau memetik anggaran Jabatan Perbendaharaan A.S. bahawa program pekerja IT Korea Utara yang lebih luas menjana lebih AS$800 juta pada tahun fiskal 2024.
Laporan berbeza mengenai prosiding jenayah yang mengiringi rampasan itu. Laporan mengenai sidang media pada Selasa menyatakan bahawa dakwaan terhadap fasilitator Amerika dijangka dibuat dan tiada tangkapan diumumkan. Laporan lain yang menghuraikan pengumuman Jabatan Kehakiman bertarikh 13 Oktober pula menyatakan dua warga Amerika telah ditangkap dan satu dakwaan mendakwa 10 individu yang berpangkalan di China. Huraian tersebut tidak seharusnya dianggap sebagai satu rekod prosedur yang lengkap dan telah diselaraskan sepenuhnya.
Perbezaan ini penting: rampasan itu menunjukkan usaha mengganggu infrastruktur yang disyaki, manakala pertuduhan jenayah mengemukakan dakwaan terhadap individu tertentu. Komputer yang dirampas mahupun dakwaan tidak membuktikan seseorang bersalah.
Rampasan ejen di seluruh Texas
Jumlah rampasan di seluruh negeri dinyatakan dalam sesetengah laporan sebagai lebih 185 peranti, manakala laporan yang lebih terperinci menyebut 187. Angka-angka itu selaras dan bukannya bercanggah. Huraian lokasi penggeledahan pula berbeza, daripada kira-kira 40 lokasi hingga lebih 40 kediaman.
Peralatan yang dirampas termasuk komputer riba serta peranti papan kekunci, video dan tetikus, yang lazimnya dikenali sebagai peralatan KVM. Peranti ini boleh membolehkan pengendali mengawal input papan kekunci, paparan dan tetikus komputer dari lokasi lain. Apabila digunakan bersama perisian akses jauh, peranti tersebut boleh membolehkan seseorang di luar negara mengendalikan komputer syarikat yang ditempatkan di sebuah kediaman di Amerika.
Pihak berkuasa tidak mendedahkan alamat hartanah di Texas itu. Mereka menyatakan kawasan sekitar Dallas dan Fort Worth menjadi tumpuan, dan mengaitkan pendedahan kawasan itu sebahagiannya dengan pasaran pekerjaan yang besar. Laporan juga sedikit berbeza mengenai jumlah rampasan di rantau tersebut, dengan menyebut sama ada kira-kira 100 atau lebih 100 peranti.
R. Joseph Rothrock, ejen khas yang mengetuai pejabat lapangan FBI di Dallas, menjelaskan kepentingan perkakasan itu kepada penyiasat:
Setiap komputer riba yang dirampas berpotensi mewakili sebuah syarikat yang telah mengambil pekerja IT DPRK.
Angka itu mengukur potensi pendedahan, bukannya jumlah majikan berasingan yang disahkan. Daripada 187 peranti itu, terdapat juga peralatan selain komputer riba, dan beberapa komputer mungkin milik syarikat yang sama. Oleh itu, jumlah rampasan tidak boleh terus ditukar menjadi jumlah syarikat mangsa.
Bagaimana ladang komputer riba membuat pekerja di luar negara kelihatan bekerja di dalam negara
Aturan yang didakwa itu bermula sebelum majikan menghantar komputer. Pekerja memohon jawatan IT jarak jauh menggunakan identiti yang dicuri atau direka, sementara peserta lain membantu melepasi pemeriksaan pengambilan pekerja. Setelah syarikat percaya bahawa mereka telah mengambil pekerja sah di Amerika Syarikat, syarikat itu menghantar peralatan ke alamat yang dikawal oleh seorang fasilitator.
Fasilitator kemudian menempatkan komputer riba itu dan mengkonfigurasi akses jauh. Rangkaian persendirian maya (VPN) dan pelayan proksi membantu menyamarkan lokasi individu yang membuat sambungan. VPN menyalurkan trafik internet melalui sambungan lain; proksi bertindak sebagai perantara. Kedua-dua alat itu tidak semestinya digunakan untuk jenayah, tetapi pihak berkuasa berkata rangkaian ini menggunakannya untuk menyembunyikan identiti dan lokasi pekerja.
Komputer riba yang disambungkan secara fizikal di Texas boleh membuat aturan pekerjaan itu kelihatan berpusat di dalam negara, walaupun individu yang mengendalikannya berada di luar negara. Alamat tempatan, komputer majikan dan sambungan yang disembunyikan bergabung untuk mewujudkan gambaran tersebut.
Laporan berbeza mengenai lokasi pekerja itu sendiri. Sesetengah huraian meletakkan mereka di Korea Utara, manakala laporan mengenai dakwaan mengenal pasti pengendali yang berpangkalan di China dan menghuraikan pekerja luar negara secara lebih umum. Skim yang didakwa itu tidak seharusnya dianggap memerlukan setiap pekerja berada secara fizikal di Korea Utara.
Siasatan di Texas itu menyusuli penelitian terdahulu terhadap penipuan pekerja IT global, termasuk penggunaan identiti palsu dan orang tengah Amerika untuk mendapatkan gaji dari luar negara. Operasi ini memberikan gambaran terperinci tentang infrastruktur kediaman yang membolehkan pekerjaan tersebut berlaku.
Warga Amerika yang membantu didakwa mengurus lebih daripada komputer
Penyiasat menyifatkan fasilitator sebagai peserta dalam pengambilan pekerja, pengesahan identiti dan pengendalian pembayaran, bukannya sekadar individu yang menyediakan ruang untuk meletakkan komputer riba. Sesetengah daripada mereka didakwa menerima gaji dan memindahkan wang ke akaun yang dikawal oleh pekerja Korea Utara. Yang lain membenarkan nama dan maklumat peribadi mereka digunakan sebagai balasan bagi hasil yang diperoleh.
Rothrock menghuraikan pelbagai bentuk bantuan yang disiasat pihak berkuasa, termasuk perbezaan antara identiti yang dicuri daripada individu tidak curiga dengan identiti yang diberikan oleh peserta secara sukarela:
Mereka mungkin menggunakan identiti warga Amerika yang tidak curiga dan dicuri untuk mendapatkan pekerjaan pekerja IT A.S.," kata Rothrock. "Dalam keadaan lain, mereka membayar individu untuk menggunakan identiti mereka atau melakukan tugas lain, termasuk menghadiri temu duga, mengesahkan identiti yang dicuri, menghantar bungkusan, menempatkan komputer riba, serta menjalani ujian dadah atau pengambilan cap jari.
Aktiviti yang didakwa itu menunjukkan sebab penyiasat meneliti lebih daripada sekadar sambungan internet. Individu yang menggantikan pemohon semasa temu duga atau menjalani pemeriksaan fizikal boleh membantu pemohon luar negara melepasi pemeriksaan yang tidak dapat dielakkan dengan perisian sahaja.
Raybould berkata individu yang sengaja menempatkan peralatan itu akan berdepan pendakwaan. Amaran beliau tidak menentukan pengetahuan atau niat mana-mana individu tertentu; perkara itu perlu dibuktikan melalui keterangan dalam prosiding jenayah berkaitan.
Laporan tangkapan mengenal pasti dua warga Amerika dan 10 pengendali di China
Laporan mengenai pengumuman Jabatan Kehakiman pada 13 Oktober mengenal pasti warga Amerika yang ditangkap sebagai Michael James Bostelle dari Pennsylvania dan Juan Cecilio Pena Carrillo dari Texas. Laporan itu menyatakan kedua-dua lelaki tersebut berdepan pertuduhan termasuk penipuan melalui pindahan wang, pengubahan wang haram dan kecurian identiti berkaitan skim pekerjaan yang didakwa.
Laporan yang sama mengenal pasti 10 peserta yang didakwa dan berpangkalan di China: Sun Sheng Ming, Pei Li Guang, Weng Shou Cheng, Han Guo Bin, Wang Jian Jun, Sheng Zhang Kun, Zhang Wei Ping, Zhang Li Ping, Yu Yang dan Jin Long.
Satu dakwaan dilaporkan menyatakan bahawa pengendali di China mengarahkan Pena Carrillo, Tey Michael Nolte dan sekurang-kurangnya empat warga Amerika lain. Nolte dinamakan dalam dakwaan itu tetapi tidak didakwa. Beliau didakwa merekrut, mengurus dan melatih Bostelle serta peserta Amerika lain. Penamaan seseorang dalam dakwaan tidak bermakna orang itu turut menjadi defendan.
Laporan ini menyatakan penipuan yang didakwa itu menjejaskan lebih 70 syarikat Amerika, menyalahgunakan identiti 25 warga Amerika, menjana sekurang-kurangnya AS$3 juta untuk pekerja IT luar negara dan menyebabkan maklumat palsu dikemukakan kepada beberapa agensi kerajaan A.S. Laporan itu tidak mengenal pasti semua majikan yang terjejas atau menyatakan agensi mana yang menerima maklumat tersebut.
Peguam Bostelle dan Pena Carrillo belum dapat dihubungi untuk mendapatkan komen, menurut laporan berkenaan. Tiada maklum balas daripada Nolte dilaporkan. Dakwaan itu belum dibuktikan, dan laporan berkenaan tidak menjelaskan hubungan prosedur antara tangkapan ini dengan dakwaan yang menurut sidang media Texas Utara akan dibuat kelak.
Angka kewangan menggambarkan skala yang berbeza
Angka AS$800 juta dan AS$3 juta tidak seharusnya digabungkan. Anggaran Raybould yang melebihi AS$800 juta merujuk kepada program pekerja IT Korea Utara secara lebih luas pada tahun fiskal 2024. Dakwaan sekurang-kurangnya AS$3 juta pula merujuk kepada skim pekerjaan yang dihuraikan dalam laporan mengenai dakwaan tersebut.
Huraian mengenai anggaran Jabatan Perbendaharaan juga berbeza. Sesetengah laporan menyatakan lebih AS$800 juta dihantar ke Korea Utara; yang lain menyifatkan jumlah itu sebagai hasil yang dijana oleh program tersebut. Hasil yang diperoleh dan wang yang dipindahkan ialah ukuran yang berbeza, maka angka itu tidak seharusnya digambarkan sebagai jumlah pemindahan yang didokumenkan dengan tepat tanpa penjelasan lanjut.
Pegawai juga menyatakan bahawa pekerja dianggarkan menghantar 85% hingga 90% daripada pendapatan mereka ke Korea Utara. Menurut anggaran itu, daripada setiap AS$100 yang diperoleh, kira-kira AS$10 hingga AS$15 tidak termasuk dalam jumlah yang dihantar. Hal ini menggambarkan struktur pembayaran yang didakwa, tetapi tidak membuktikan bagaimana setiap gaji dalam siasatan Texas itu dibahagikan.
Dakwaan kewangan itu menjelaskan sebab pendakwa raya melihat kes ini sebagai lebih daripada penipuan pekerjaan. Pihak berkuasa berkata gaji dari Amerika menjadi sumber pembiayaan bagi kerajaan yang dikenakan sekatan serta program persenjataannya. Laporan tersebut tidak menjejaki pembayaran gaji individu di Texas kepada pembelian senjata tertentu.
Akses korporat mewujudkan risiko keselamatan yang berasingan
Pengambilan pekerja secara penipuan yang berjaya boleh memberikan lebih daripada gaji. Raybould berkata akses kepada komputer riba syarikat juga boleh menjadi pintu masuk ke sistem perniagaan, komunikasi dan platform kewangan. Skop akses bergantung pada kebenaran yang diberikan bagi setiap pekerjaan.
CrowdStrike, syarikat keselamatan siber yang berkata pihaknya membekalkan risikan dan analisis teknikal bagi menyokong FBI, menjejaki rangkaian itu dengan nama Famous Chollima. Huraian mengenai permohonan mahkamah juga menyatakan bahawa sebuah syarikat keselamatan siber utama memberikan nama itu kepada kumpulan ancaman tersebut. Nama itu ialah label penjejakan, bukannya pertuduhan jenayah yang berasingan.
CrowdStrike berkata organisasi yang dikenal pasti dalam operasi yang diganggu itu termasuk perniagaan dalam sektor aeroangkasa, tenaga, perkhidmatan kewangan, penjagaan kesihatan, keselamatan siber, kejuruteraan pertahanan dan teknologi kerajaan. Kepelbagaian sektor itu menunjukkan potensi pendedahan merentasi industri sensitif, tetapi tidak membuktikan bahawa setiap organisasi terjejas kehilangan data.
Syarikat itu menghuraikan taktik yang digunakan untuk mengalihkan peralatan majikan. Sesetengah pengendali didakwa membuat laporan polis palsu dengan mendakwa komputer riba telah dicuri supaya komputer gantian dihantar ke tempat lain. Yang lain mendakwa terpaksa berpindah secara tiba-tiba atau mendapatkan pekerjaan melalui firma pengambilan pekerja, sekali gus membolehkan komputer dialihkan tanpa pengetahuan firma tersebut.
Butiran ini menghubungkan penipuan pengambilan pekerja dengan ladang fizikal: seseorang pekerja memerlukan identiti yang diterima serta cara untuk membawa komputer majikan ke lokasi yang dikawal rangkaian itu. Pihak berkuasa belum mendedahkan inventori lengkap data yang diakses atau dicuri dalam operasi di Texas.
Siasatan melangkaui penggeledahan di Texas
FBI mengenal pasti 11 akaun Google yang didakwa berkaitan dengan penipuan pekerjaan, menurut huraian rekod mahkamah. Penyiasat meminta maklumat akaun bagi tempoh sejak setiap akaun diwujudkan hingga 8 Oktober, termasuk butiran pelanggan, alamat, nombor telefon, masa sambungan, alamat IP serta rekod pembayaran dan pengebilan.
Sebuah mahkamah persekutuan di Daerah Utara Texas dilaporkan mengeluarkan perintah pada 9 Oktober yang mewajibkan Google memberikan rekod tersebut dalam tempoh 10 hari. Tempoh itu meletakkan 19 Oktober sebagai tarikh akhir penyerahan yang dinyatakan. Laporan berkenaan tidak mengesahkan bahawa Google telah menyerahkan semua rekod.
Tarikh utama yang dilaporkan ialah:
- 21 September hingga 25 September: FBI menggeledah dan mengambil tindakan berkaitan di lebih 40 kediaman di Texas.
- 8 Oktober: Tarikh akhir tempoh yang diliputi permintaan rekod daripada 11 akaun Google.
- 9 Oktober: Tarikh perintah mahkamah yang dilaporkan mengarahkan Google mengemukakan rekod akaun dalam tempoh 10 hari.
- 13 Oktober: Tarikh yang dikaitkan dengan laporan pengumuman operasi dan prosiding jenayah berkaitan.
Pegawai juga menyatakan kegiatan serupa berlaku di Louisiana, Nevada, Kentucky dan Ohio. CrowdStrike berkata usaha mengganggu operasi yang lebih luas itu merangkumi dua tangkapan di Ohio, tetapi tidak mengenal pasti individu yang ditangkap atau pertuduhan mereka. Pengumuman Texas tidak menyentuh tangkapan tersebut, maka tangkapan itu tidak seharusnya secara automatik dianggap berasingan daripada atau sama dengan dua tangkapan warga Amerika yang dikenal pasti.
Arahan kepada majikan dan perkara yang masih belum diketahui
Raybould dan Rothrock menggesa majikan menggunakan E-Verify dan meminta beberapa bentuk pengenalan diri semasa mengambil pekerja jarak jauh. E-Verify menyemak maklumat kelayakan bekerja berdasarkan rekod kerajaan. Langkah itu menangani satu bahagian proses pengambilan pekerja, manakala dakwaan penggunaan pengganti semasa temu duga dan komputer riba yang dikawal dari jauh menunjukkan bahawa identiti individu yang melakukan kerja merupakan perkara berasingan yang turut perlu diberi perhatian.
Pihak berkuasa menggalakkan perniagaan dan individu yang percaya mereka terjejas supaya melaporkan maklumat kepada FBI. Mereka tidak menerbitkan senarai penuh majikan, alamat kediaman yang digeledah atau akaun lengkap gaji yang diselewengkan atau diperoleh semula.
Siasatan masih berjalan. Tiada tarikh bagi dakwaan, perbicaraan atau persidangan lanjut diberikan dalam laporan mengenai taklimat Texas Utara. Huraian yang bercanggah tentang tangkapan dan pertuduhan yang dijangka menyebabkan hubungan tepat antara pengumuman-pengumuman itu masih belum jelas.
CrowdStrike memberi amaran bahawa penutupan ladang komputer berkemungkinan hanya memperlahankan kegiatan di lokasi yang infrastrukturnya dibuang, bukannya menamatkan operasi yang lebih luas secara berkekalan. Rampasan itu menunjukkan pihak berkuasa boleh mengganggu rangkaian peralatan tempatan. Namun, ia tidak membuktikan bahawa semua pekerja, identiti, akaun atau fasilitator yang berkaitan telah ditemukan.
Perkara Utama
- Ejen menggeledah lebih 40 kediaman di Texas pada akhir September dan merampas kira-kira 187 komputer riba serta peranti lain.
- Pihak berkuasa berkata lebih 100 peranti ditemukan di Texas Utara, walaupun satu laporan menyebut jumlahnya kira-kira 100.
- Ladang komputer yang didakwa itu membolehkan pekerja luar negara mengawal komputer majikan yang ditempatkan di rumah-rumah di Amerika dan kelihatan bekerja di dalam negara.
- Laporan berbeza antara janji untuk mengemukakan dakwaan kemudian dengan pengumuman dua tangkapan warga Amerika dan pertuduhan terhadap 10 individu yang berpangkalan di China.
- Laporan mengenai dakwaan itu menyebut lebih 70 syarikat terjejas, 25 identiti warga Amerika disalahgunakan dan hasil sekurang-kurangnya AS$3 juta.
- Anggaran yang melebihi AS$800 juta merujuk kepada program pekerja IT Korea Utara yang lebih luas, bukan rampasan di Texas sahaja.
- Penyiasat meminta rekod bagi 11 akaun Google, dan siasatan masih berjalan.