Kebocoran Data Mengakibatkan Kerugian kepada Pelanggan
Jepun akan merangka pakej keselamatan siber kecemasan menjelang akhir minggu yang bermula pada 2 November, kata Perdana Menteri Sanae Takaichi pada 26 Oktober 2026, ketika serangan terhadap syarikat mendedahkan maklumat peribadi dan menyebabkan sebilangan pelanggan mengalami kerugian akibat transaksi kewangan tanpa kebenaran.
Kandungan
- Kebocoran Data Mengakibatkan Kerugian kepada Pelanggan
- Skop Pakej Kecemasan
- Penglibatan Pelbagai Kementerian
- Bagaimana Pencerobohan GMO Menjejaskan Akaun Dagangan
- Pampasan dan Ancaman terhadap Pengguna
- Kuasa Pertahanan Siber Aktif
- Siapa yang Menentukan Sama Ada Campur Tangan Diperlukan?
- Menguji Pertahanan dan Menyiasat Serangan
- Tarikh Penting dalam Tindak Balas Kecemasan
- Perkara Utama
Pengumuman itu menyusuli pencerobohan yang melibatkan GMO Internet Group, yang berkata 26,739 pelayan berkemungkinan terjejas, termasuk akaun dagangan di lebih 70 firma sekuriti, penyedia pertukaran asing dan perniagaan lain di Jepun serta luar negara. Seorang pelanggan di Wilayah Kanagawa berkata dagangan pertukaran asing tanpa kebenaran menyebabkan kerugian lebih 6 juta yen.
Takaichi mengadakan mesyuarat pertama kerajaan yang melibatkan menteri berkaitan keselamatan siber di pejabatnya di Tokyo. Beliau menggesa tindak balas terselaras yang mungkin merangkumi penggunaan kuasa undang-undang baharu untuk memasuki sistem penyerang dan meneutralkan ancaman, di samping memperkukuh ujian serta pemantauan perniagaan Jepun.
Taklimat Ketua Setiausaha Kabinet Minoru Kihara pada 26 Oktober mengumumkan mesyuarat itu akan diadakan pada pukul 6 petang dan menjelaskan kebimbangan utama kerajaan: kebocoran maklumat besar yang berulang kini disusuli kemudaratan lanjut akibat penyalahgunaan data yang dicuri. Kementerian akan membincangkan langkah tambahan serta kerjasama yang lebih erat.
Takaichi menjelaskan desakan untuk bertindak selepas mesyuarat itu, dengan merujuk kepada kerosakan yang berlaku apabila maklumat bocor digunakan terhadap pihak yang memilikinya.
"Keadaan ini serius, dengan kebimbangan yang semakin meningkat tentang kerugian sivil akibat penyalahgunaan maklumat yang bocor. Kita mesti segera memperkukuh langkah tindak balas," katanya.
Tugas segera itu lebih luas daripada membaiki komputer yang diceroboh. Menteri perlu menangani cara maklumat yang dicuri boleh mendedahkan wang pelanggan kepada risiko, cara perniagaan mengesan pencerobohan dan bila negara patut campur tangan terhadap penyerang.
Skop Pakej Kecemasan
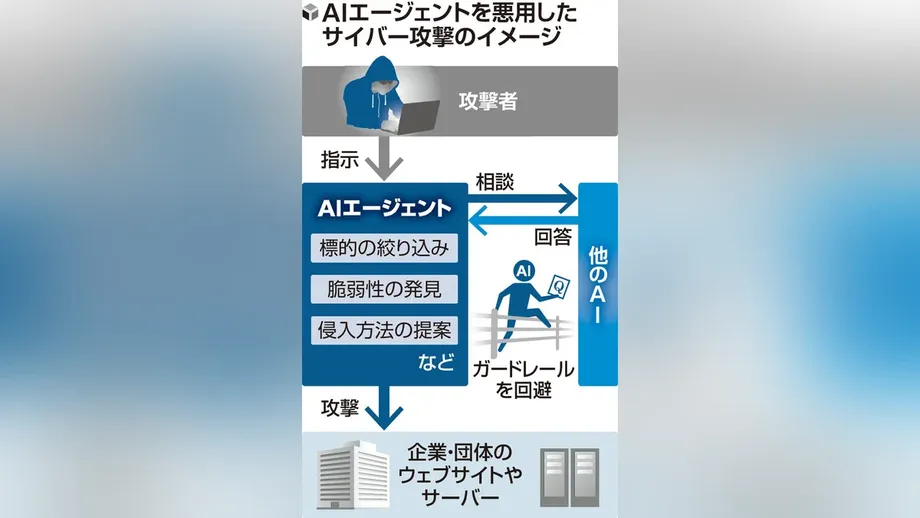
Takaichi menyenaraikan serangan simulasi menggunakan kecerdasan buatan generatif dan rangkaian pemantauan yang merangkumi perusahaan kecil dan sederhana sebagai langkah untuk memperkukuh pertahanan Jepun. AI generatif menghasilkan kandungan seperti teks atau kod komputer; dalam ujian keselamatan terkawal, ia boleh membantu mewujudkan senario serangan untuk menguji tindak balas sesuatu sistem.
Serangan simulasi ialah latihan yang mendapat kebenaran. Pasukan keselamatan cuba mencari kelemahan sebelum penjenayah mengeksploitasinya. Rangkaian pemantauan pula mempunyai tujuan berbeza: ia mengawasi aktiviti mencurigakan supaya organisasi dapat mengesan dan bertindak balas terhadap pencerobohan.
Cadangan untuk melibatkan perniagaan lebih kecil penting kerana tindak balas kerajaan itu bertujuan melangkaui syarikat besar dan badan awam. Pakej itu akan membawa lebih banyak perniagaan menyertai usaha terselaras untuk mengesan serangan dan berkongsi amaran.
Takaichi mengarahkan menteri meneliti langkah dan pembiayaannya dengan segera. Beliau turut menggesa seluruh kekuatan kerajaan digembleng bagi mempercepat usaha itu. Butiran belanjawan pakej, aturan pemantauan dan tarikh penerbitan tepat belum diumumkan.
Penglibatan Pelbagai Kementerian
Pengumuman Kihara menyenaraikan peserta yang bertanggungjawab terhadap keselamatan siber, kepolisan, kewangan, komunikasi, industri, pengangkutan dan pertahanan. Selain Takaichi dan Kihara, mereka yang dinamakan termasuk Menteri Keselamatan Siber Toshiharu Furukawa, Pengerusi Suruhanjaya Keselamatan Awam Kebangsaan Yasuhiro Hanashi dan Menteri Pertahanan Shinjiro Koizumi.
Skop tanggungjawab yang luas itu mencerminkan pelbagai aspek masalah berkenaan. Pencerobohan pada penyedia pelayan boleh mendedahkan maklumat yang digunakan pelanggan kewangan. Polis mungkin menyiasat kegiatan jenayah, manakala pihak berkuasa pertahanan mempunyai tanggungjawab di bawah kerangka baharu untuk menangani ancaman siber.
Mesyuarat pada 26 Oktober itu bertujuan memberikan gambaran bersama kepada menteri tentang insiden semasa dan memperkukuh kerjasama antara jabatan mereka. Mesyuarat itu menyusuli cadangan yang diserahkan kepada Takaichi pada 23 Oktober oleh ibu pejabat strategi keselamatan siber Parti Liberal Demokratik yang memerintah.
Parti itu menggesa penubuhan ibu pejabat tindak balas khusus di bawah pejabat perdana menteri, peningkatan kesedaran dalam kalangan eksekutif korporat, khususnya di syarikat tersenarai, serta pengambilan dan latihan pakar keselamatan siber yang dipertingkat. Takaichi berjanji menangani keselamatan siber di bawah kepimpinan pejabatnya.
Bagaimana Pencerobohan GMO Menjejaskan Akaun Dagangan
GMO mengakui pada 24 Oktober bahawa maklumat daripada Onamae.com Desktop Cloud, perkhidmatan yang menyewakan akses kepada pelayan jauh, mungkin telah dicuri. Pelanggan menggunakan perkhidmatan itu untuk dagangan pertukaran asing automatik, yang membolehkan perisian dagangan dijalankan pada komputer jauh dan bukannya bergantung pada komputer di rumah.
Dagangan margin pertukaran asing, yang biasanya dipanggil dagangan FX, melibatkan pengambilan posisi berdasarkan perubahan harga mata wang dengan hanya menyediakan sebahagian daripada nilai dagangan. Pelanggan boleh mengalami kerugian besar apabila transaksi bergerak bertentangan dengan jangkaan mereka. Dalam kes ini, pelanggan mengadu dagangan dilakukan tanpa kebenaran mereka.
GMO berkata kata laluan dan maklumat lain yang berkaitan dengan akaun dagangan pada pelayannya mungkin telah dilihat oleh pihak ketiga. Pendedahan yang berpotensi itu melibatkan 26,739 pelayan dengan akaun di lebih 70 perniagaan. Syarikat itu belum memberikan jumlah pasti pelanggan yang kehilangan wang atau nilai keseluruhan kerugian mereka.
Seorang pekerja pejabat berusia 44 tahun di Wilayah Kanagawa berkata transaksi tanpa kebenaran pada 21 Oktober menyebabkan kerugian lebih 6 juta yen. Beliau menggambarkan reaksinya secara ringkas:
"Saya panik," katanya.
Pelanggan itu kemudian menerima e-mel daripada pengirim yang memperkenalkan diri sebagai "Hacking Team" dan mendakwa telah menghapuskan baki akaunnya. Pengalamannya menggambarkan sebab kerajaan menganggap penyalahgunaan maklumat yang bocor sebagai ancaman segera terhadap kewangan orang ramai, selain masalah bagi syarikat yang menyimpan data mereka.
Pampasan dan Ancaman terhadap Pengguna
GMO berkata ia akan membayar 5,000 yen kepada setiap pengguna perkhidmatan terjejas, termasuk mereka yang tidak mengalami kerugian kewangan. Syarikat itu turut berjanji memberi pampasan bagi kerugian yang diputuskan berpunca daripada akses tanpa kebenaran. Oleh itu, bayaran umum dan proses pampasan melibatkan kumpulan berbeza: semua pengguna perkhidmatan menerima bayaran itu, manakala kerugian dagangan perlu dinilai.
Ketua Pegawai Eksekutif GMO, Masatoshi Kumagai, memohon maaf dalam catatan blog pada 25 Oktober atas kegagalan syarikat melindungi pelanggan dan berikrar memberikan pampasan. Beliau turut meminta kerajaan menggunakan langkah pertahanan siber aktif.
GMO berkata penyerang yang disyaki telah menuntut wang dan mengugut untuk mendedahkan maklumat syarikat serta pelanggan. Syarikat itu menjelaskan sebab pembayaran tuntutan tersebut tidak akan melindungi pelanggan:
"Walaupun kami memenuhi tuntutan itu, tiada jaminan bahawa maklumat yang diperoleh akan dipadamkan atau penyalahgunaannya dapat dicegah," kata GMO.
Pada 24 Oktober, seseorang yang dipercayai berada di sebalik serangan itu turut mengugut dalam talian untuk melancarkan serangan ransomware terhadap komputer pelanggan. Ransomware ialah perisian hasad yang boleh mengunci fail atau sistem dan menuntut bayaran. GMO menggesa pengguna membuat salinan sandaran data dan menjalankan imbasan virus.
Kuasa Pertahanan Siber Aktif
Akta Pertahanan Siber Aktif Jepun diluluskan parlimen pada Mei 2025 dan berkuat kuasa pada 1 Oktober 2026. Peruntukan peneutralan aksesnya membolehkan pihak berkuasa memasuki sistem penyerang dan mengambil tindakan untuk menghentikan ancaman siber pada puncanya.
Pendekatan itu melangkaui usaha mempertahankan komputer mangsa sendiri. Pihak berkuasa boleh bertindak terhadap sistem yang digunakan untuk melancarkan serangan, dan bukan sekadar menyekat aktiviti masuk atau membaiki kerosakan. Polis dan Pasukan Pertahanan Diri mempunyai peranan dalam melaksanakan kerangka itu.
Takaichi berkata kerajaan akan memilih dan melaksanakan tindak balas yang tersedia secara strategik, termasuk peneutralan akses, terhadap serangan siber yang keadaannya telah dikenal pasti. Kenyataan beliau meletakkan siasatan dan pertimbangan operasi sebagai teras kepada setiap keputusan.
Permintaan GMO membawa kuasa tersebut ke dalam pertikaian nyata yang melibatkan aset pelanggan persendirian. Kumagai mengakui campur tangan kerajaan lazimnya dikaitkan dengan pengendali infrastruktur kritikal seperti syarikat utiliti dan pengangkutan, serta menyedari pihak berkuasa menentukan bila dan bagaimana tindakan diambil.
Kumagai berhujah bahawa serangan yang menggunakan kaedah sama boleh merebak daripada perkhidmatan syarikat swasta kepada infrastruktur lain dan aset peribadi. Rayuannya bertujuan menjadikan undang-undang yang baru berkuat kuasa itu sebahagian daripada tindak balas terhadap kerugian yang sudah dilaporkan pelanggan.
Siapa yang Menentukan Sama Ada Campur Tangan Diperlukan?
Kihara berkata kerajaan akan membuat penilaian sendiri sama ada peneutralan akses wajar digunakan. Permintaan syarikat boleh memberikan maklumat dan menunjukkan keadaan mendesak kepada pihak berkuasa, tetapi keputusan terletak pada negara berdasarkan keperluan undang-undang yang berkenaan.
Ketika ditanya tentang tindak balas terhadap kes GMO, Kihara enggan membincangkan butiran operasi dengan alasan ulasan tentang serangan tertentu boleh mendedahkan strategi kerajaan. Beliau menjelaskan pendekatan lazim kerajaan terhadap maklumat yang diterima daripada organisasi terjejas:
"Secara umum, kerajaan menerima pelbagai bentuk maklumat daripada organisasi terjejas, memberikan sokongan yang diperlukan dan mengambil langkah sewajarnya mengikut keadaan setiap kes," katanya.
Seorang pegawai di pejabat perdana menteri berkata analisis lanjut diperlukan untuk menentukan sama ada kes GMO memenuhi syarat. Sebarang operasi berkemungkinan tidak akan didedahkan kepada umum kerana pengumumannya boleh mendedahkan keupayaan kerajaan. Oleh itu, pelanggan dan perniagaan mungkin lebih mudah mengikuti tindak balas awam melalui pampasan, perlindungan perkhidmatan dan pengumuman dasar berbanding butiran tindakan terhadap penyerang.
Menguji Pertahanan dan Menyiasat Serangan
Menteri Industri Ryosei Akazawa turut mengumumkan rancangan untuk menubuhkan pasukan penggodam beretika pada bulan berikutnya. Pakar keselamatan siber itu akan bertugas dalam Innovation Platform Agency yang bernaung di bawah Kementerian Ekonomi, Perdagangan dan Industri, untuk mengenal pasti kelemahan dalam sistem komputer.
Penggodam beretika menguji sistem dengan kebenaran supaya kelemahan dapat dibaiki. Usaha mereka akan melengkapi ujian serangan simulasi dan rangkaian pemantauan yang dicadangkan: ujian mencari titik kelemahan, manakala pemantauan mengesan tanda-tanda seseorang cuba mengeksploitasinya.
Pengumuman Akazawa dibuat ketika beberapa laman web kementerian dan perkhidmatan korporat digantung sebahagiannya sebagai langkah berjaga-jaga selepas kelemahan dikesan dalam PHP, bahasa pengaturcaraan yang digunakan secara meluas untuk membina laman web. Kementerian telah mengedarkan amaran keselamatan siber melalui kira-kira 1,000 organisasi dan persatuan industri.
Penyiasat turut meneliti alat yang dikaitkan dengan pencerobohan GMO. GMO Cybersecurity by Ierae, anak syarikat kumpulan itu, berkata pihaknya mengesan serangan tersebut kepada alat kecerdasan buatan bernama Artex. Siasatan CrowdStrike terhadap serangan Artex di Korea Selatan menilai bahawa ancaman itu kemungkinan besar berasal dari China. Asal usul serangan terhadap GMO masih belum disahkan.
Tarikh Penting dalam Tindak Balas Kecemasan
Bulan Oktober menyaksikan pengenalan kuasa baharu kerajaan, laporan tentang kerugian pelanggan dan rentetan pantas keputusan politik. Tarikh utama menunjukkan betapa cepat isu itu beralih daripada insiden yang menjejaskan pelanggan dagangan kepada tindak balas yang melibatkan pelbagai kementerian.
- Mei 2025: Parlimen meluluskan undang-undang Pertahanan Siber Aktif.
- 1 Oktober 2026: Kerangka undang-undang itu berkuat kuasa, termasuk peruntukan peneutralan akses.
- 21 Oktober: Pelanggan di Kanagawa berkata transaksi FX tanpa kebenaran menyebabkan kerugian melebihi 6 juta yen.
- 23 Oktober: Parti Liberal Demokratik mengemukakan cadangan kecemasan, termasuk penubuhan ibu pejabat tindak balas di bawah pejabat perdana menteri.
- 24 Oktober: GMO mengakui maklumat daripada Onamae.com Desktop Cloud disyaki telah dicuri. Ancaman terhadap komputer pelanggan turut muncul dalam talian.
- 25 Oktober: Kumagai memohon maaf, berikrar memberikan pampasan dan meminta campur tangan kerajaan.
- 26 Oktober: Takaichi mengadakan mesyuarat menteri dan mengarahkan penyediaan pakej kecemasan untuk minggu berikutnya.
Pakej itu ialah langkah dasar awam seterusnya. Manfaat praktikalnya kepada perniagaan dan pelanggan bergantung pada langkah yang dipilih menteri, pembiayaan yang diperuntukkan dan seberapa cepat ujian, pemantauan serta tindak balas insiden dapat dilaksanakan oleh organisasi yang menjadi sasaran.
Perkara Utama
- Takaichi mahu pakej keselamatan siber kecemasan disiapkan pada minggu yang bermula 2 November 2026.
- GMO berkata 26,739 pelayan berkemungkinan terjejas, termasuk akaun dagangan di lebih 70 perniagaan.
- Seorang pelanggan melaporkan kerugian lebih 6 juta yen akibat transaksi FX tanpa kebenaran.
- GMO berjanji membayar 5,000 yen kepada setiap pengguna perkhidmatan terjejas dan memberikan pampasan bagi kerugian yang dikaitkannya dengan akses tanpa kebenaran.
- Langkah kerajaan yang dicadangkan termasuk simulasi serangan menggunakan AI generatif dan pemantauan yang merangkumi perniagaan lebih kecil.
- Pihak berkuasa akan membuat keputusan sendiri sama ada menggunakan kuasa baharu untuk memasuki sistem penyerang dan meneutralkan ancaman.