Sabitan yang menguji perlindungan data bank
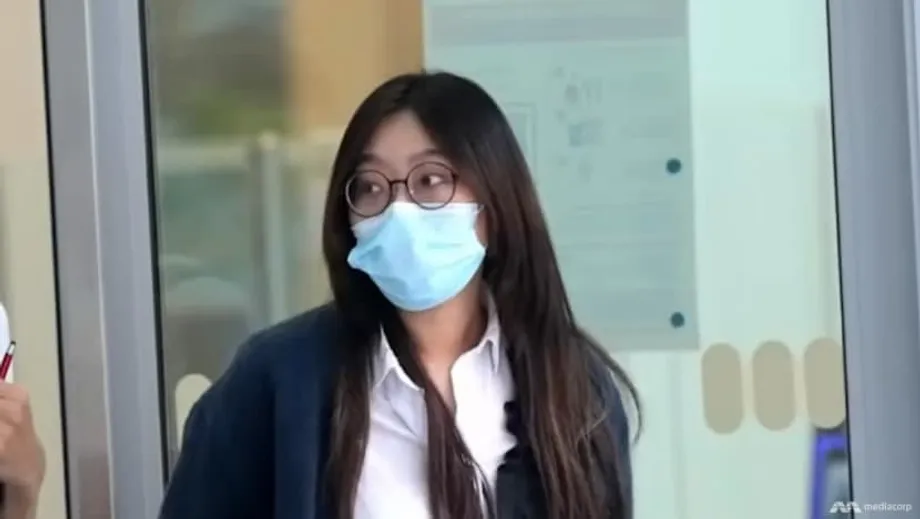
Seorang bekas pegawai junior di United Overseas Bank telah disabitkan kesalahan kerana mendedahkan butiran peribadi lebih 1,000 pelanggan kepada seseorang yang menyamar sebagai pegawai polis China. Kes itu, yang bermula apabila penipu menghubunginya pada Mac 2021 dan berakhir dengan sabitan pada Oktober 2025, menunjukkan bagaimana kejuruteraan sosial boleh mengatasi kawalan dalaman apabila orang dalam ditekan untuk melanggar peraturan. Tertuduh, Cao Wenqing, 30 tahun, pemastautin tetap Singapura dan warga China, didapati bersalah atas 14 pertuduhan di bawah Akta Penyalahgunaan Komputer dan 13 pertuduhan di bawah Akta Perbankan. Hukuman dijangka dijatuhkan pada Disember.
Kandungan
- Sabitan yang menguji perlindungan data bank
- Apa yang berlaku dalam sistem bank
- Bagaimana skim penyamaran itu berfungsi
- Dapatan undang-undang dan keputusan mahkamah
- Tindakan UOB dan langkah perlindungan yang ditawarkan kepada pelanggan
- Mengapa penyalahgunaan data oleh orang dalam sukar dibendung
- Penipuan menyamar di Singapura, ancaman berterusan
- Apa yang boleh anda lakukan untuk mengurangkan risiko
- Isyarat kes ini kepada bank dan pengawal selia
- Perkara Utama
Menurut dapatan mahkamah, Cao mengakses rekod pelanggan sulit menggunakan log masuk kerjanya yang sah, menyusun rekod terpilih dalam hamparan elektronik dan menghantar imej data itu melalui aplikasi pesanan kepada seseorang yang mendakwa dirinya kapten polis Shanghai. Dia kemudian memberitahu pihak berkuasa bahawa dia percaya dirinya sedang disiasat dan berasa terpaksa mematuhi arahan. Mahkamah menolak perkara itu sebagai pembelaan undang-undang, dengan menyatakan bahawa dia telah dilatih tentang kerahsiaan dan gagal mengesahkan identiti pemanggil sehingga selepas kebocoran itu berlaku.
Apa yang berlaku dalam sistem bank
Cao bekerja di jabatan gadai janji UOB, yang memberinya akses kepada pangkalan data bank khusus untuk urusan kerja. Pada Mac 2021, dua individu menghubunginya melalui telefon, memperkenalkan diri sebagai polis China dan memberi amaran bahawa dia dikaitkan dengan suatu kes. Atas arahan mereka, dia mencari pelanggan dengan nama keluarga Cina yang lazim, menapis senarai untuk warga China, lalu menyalin nama, nombor pengenalan, nombor telefon bimbit dan baki bank mereka ke dalam fail Excel. Dia kemudian mengambil gambar hamparan itu dan menghantar imejnya melalui WhatsApp. Atas permintaan mereka, dia turut mencari pelanggan tertentu dan menghantar tangkap layar profil mereka.
Pangkalan data yang diaksesnya mengandungi butiran seperti nama, kewarganegaraan, alamat, nombor pengenalan, nombor akaun dan baki. Sejurus selepas kejadian, UOB menyatakan bahawa nombor akaun pelanggan tidak didedahkan dan sistem bank kekal selamat. Walaupun nombor akaun tidak didedahkan, gabungan nama, nombor pengenalan, nombor telefon bimbit dan baki merupakan maklumat yang sangat sensitif. Penjenayah boleh menggunakan maklumat sedemikian untuk melancarkan taktik kejuruteraan sosial yang meyakinkan, mengambil alih akaun dengan memperdaya mangsa atau menggabungkannya dengan data daripada kebocoran lain untuk melakukan penipuan.
Pada April 2021, selepas membaca tentang penipuan serupa dan menghubungi polis Shanghai sendiri, Cao menyimpulkan bahawa dia telah diperdaya. Dia membuat laporan kepada Pasukan Polis Singapura pada hari yang sama dia ditangkap. Penyiasat kemudian mendapati bahawa dia telah mengakses lebih 3,000 profil pelanggan dan menghantar butiran jauh lebih 1,000 pelanggan.
Bagaimana skim penyamaran itu berfungsi
Pemanggil mempermainkan unsur kuasa, kesegeraan dan ketakutan. Penipuan menyamar sebagai pegawai kerajaan lazimnya bermula dengan dakwaan bahawa mangsa sedang disiasat, diikuti tekanan supaya mereka bekerjasama secara rahsia. Mangsa diberitahu supaya merahsiakan panggilan itu dan segera mematuhi arahan, termasuk berkongsi data peribadi atau membuat pemindahan wang. Taktik sebegini bertujuan mengetepikan pemikiran kritis dengan membuat sasaran bimbang tentang akibat undang-undang atau status pekerjaan mereka.
Penyiasat berkata Cao mematuhi arahan kerana takut disiasat oleh pihak yang didakwanya polis China dan tidak mahu kehilangan pekerjaan atau dihantar pulang ke China. Ini pola lazim dalam penipuan telefon yang bersifat paksaan. Desakan berulang, ugutan tindakan undang-undang dan permintaan supaya komunikasi hanya dilakukan melalui aplikasi tertentu boleh mewujudkan tanggapan palsu bahawa prosedur rasmi sedang dijalankan. Perlindungan paling berkesan dalam situasi begini ialah pengesahan secara bebas. Letakkan telefon, hubungi agensi sebenar menggunakan nombor rasmi dan sahkan sama ada kes itu benar-benar wujud.
Dapatan undang-undang dan keputusan mahkamah
Mahkamah membuat kesimpulan bahawa Cao tahu data pelanggan adalah sulit dan akses hanya dibenarkan untuk urusan kerja. Dia telah menerima latihan tentang kerahsiaan perbankan dan pengendalian data. Hakim mendapati tindakannya tidak munasabah kerana tidak mengesahkan identiti individu yang menghubunginya, sedangkan dia melakukan perkara itu selepas membaca laporan media tentang penipuan sedemikian. Mahkamah turut menyatakan bahawa dia tahu tindakannya melanggar dasar dalaman dan undang-undang Singapura, sekali gus melemahkan dakwaannya bahawa dia bertindak dengan niat baik di bawah tekanan. Keputusannya: bersalah atas 14 pertuduhan di bawah Akta Penyalahgunaan Komputer dan 13 pertuduhan di bawah Akta Perbankan.
Di bawah Akta Penyalahgunaan Komputer, akses tanpa kebenaran kepada bahan komputer merupakan kesalahan jenayah. Akta Perbankan melarang kakitangan bank dan penyedia perkhidmatan daripada mendedahkan maklumat pelanggan kecuali dalam keadaan yang ditetapkan dengan ketat. Hukuman berbeza mengikut pertuduhan, tetapi boleh merangkumi denda dan hukuman penjara. Hukuman terhadap Cao dijadualkan dijatuhkan pada Disember.
Tindakan UOB dan langkah perlindungan yang ditawarkan kepada pelanggan
UOB berkata pihaknya bekerjasama dengan Pasukan Polis Singapura dan agensi lain selepas mengesan kebocoran itu. Bank berkenaan menghubungi semua pelanggan yang terjejas, menyahaktifkan akses perbankan internet dan mudah alih serta membantu mereka menetapkan semula kelayakan digital. UOB meningkatkan pemantauan, menambah amaran SMS bagi pemindahan dalam talian bernilai rendah dan memaparkan amaran tentang penipuan yang sedang berlaku pada halaman log masuk. Bank itu memohon maaf dan berkata keselamatan pelanggan kekal sebagai keutamaan utama.
UOB turut menyatakan bahawa sistemnya selamat dan nombor akaun tidak termasuk dalam maklumat yang didedahkan. Walaupun hal ini mengurangkan risiko pengeluaran tanpa kebenaran secara langsung, maklumat yang terdedah tetap menjadikan pelanggan sasaran pancingan data, pemalsuan nombor pemanggil dan kejuruteraan sosial. Sebagai langkah berjaga-jaga, bank menasihatkan pelanggan supaya berwaspada dan menegaskan bahawa sebarang aktiviti mencurigakan perlu dilaporkan dengan segera.
Bank itu berkata pihaknya bekerjasama dengan penguat kuasa undang-undang dan pihak berkuasa berkaitan. Makluman awam tentang insiden itu disediakan sebagai kenyataan rasmi yang menerangkan tindakan segera bank dan panduan untuk pelanggan. Anda boleh membaca notis bank di sini: kenyataan rasmi.
Mengapa penyalahgunaan data oleh orang dalam sukar dibendung
Bank melabur dalam pertahanan berlapis yang bertujuan mencegah pencerobohan dari luar dan penyalahgunaan dalaman. Kawalan akses, log audit dan alat pemantauan mengehadkan pihak yang boleh melihat maklumat tertentu serta mengesan aktiviti luar biasa. Cabarannya ialah kakitangan sering memerlukan akses kepada maklumat sensitif untuk melayani pelanggan. Apabila orang dalam memilih untuk melanggar peraturan atau dimanipulasi supaya berbuat demikian, penyalahgunaan itu boleh kelihatan seperti tugasan kerja biasa.
Kes ini menunjukkan satu kelemahan yang lazim. Walaupun bank menggunakan penapis kandungan dan menghalang eksport data berskala besar, orang dalam yang nekad boleh merakam maklumat dengan mengambil gambar skrin menggunakan telefon peribadi. Mengurangkan risiko itu memerlukan gabungan perlindungan teknikal dan prosedur. Ini termasuk pemberian kebenaran akses untuk tempoh terhad, pembahagian akses yang lebih ketat tentang pihak yang boleh mencari medan tertentu, tera air dan kawalan tangkapan skrin serta sekatan penggunaan peranti di ruang kerja sensitif. Amaran masa nyata boleh mengesan carian yang menepati corak luar biasa, contohnya mencari ribuan rekod yang tidak berkaitan merentas banyak cawangan atau menapis mengikut kewarganegaraan tanpa tujuan kerja yang didokumenkan.
Latihan dan budaya kerja juga penting. Kakitangan perlu dilengkapi kemahiran untuk mengenali taktik penyamaran, berhenti sejenak dan membuat pengesahan, serta melaporkan permintaan mencurigakan kepada penyelia atau pasukan keselamatan. Saluran yang jelas untuk melaporkan paksaan atau panggilan mencurigakan boleh memudahkan pekerja mendapatkan bantuan sebelum kerosakan berlaku.
Penipuan menyamar di Singapura, ancaman berterusan
Penipuan menyamar sebagai pegawai kerajaan menjadi antara jenis penipuan yang paling merugikan di Singapura. Penipu sering mendakwa mereka daripada polis atau agensi penguatkuasaan undang-undang asing, menunjukkan dokumen atau kad waran palsu, malah bergambar di hadapan latar yang menyerupai tempat rasmi. Mereka mungkin meminta mangsa memindahkan wang untuk “siasatan”, berkongsi maklumat perbankan, menghantar kata laluan sekali guna atau memasang perisian kawalan jauh. Ramai mangsa mematuhi arahan kerana panggilan itu kedengaran rasmi dan ugutannya terasa benar.
Nasihat kepada orang awam menegaskan bahawa pegawai yang sah tidak meminta kelayakan perbankan, Kata Laluan Sekali Guna atau pemindahan wang melalui telefon atau aplikasi pesanan. Mereka tidak akan mengarahkan anda mengklik pautan ke laman web perbankan. Panggilan yang menuntut kerahsiaan, meminta akses jauh kepada peranti anda atau menyuruh anda memindahkan simpanan ke “akaun selamat” ialah tanda amaran yang lazim. Jika ragu-ragu, letakkan telefon dan hubungi talian rasmi bank atau agensi yang kononnya menghubungi anda.
Sejak beberapa tahun kebelakangan ini, Singapura melabur dalam pendidikan antipenipuan dan alat untuk membantu orang ramai menapis panggilan serta mesej. Bank telah menambah amaran transaksi, tempoh bertenang bagi penerima bayaran baharu dan ciri “suis pemati” yang membolehkan pelanggan menggantung akses digital dengan cepat jika mengesyaki akaun mereka telah dicerobohi. Langkah-langkah ini mengurangkan risiko tetapi tidak menghapuskannya. Kumpulan penjenayah terus menyesuaikan taktik dan menyasarkan pelanggan serta pekerja.
Apa yang boleh anda lakukan untuk mengurangkan risiko
Beberapa langkah praktikal boleh menghentikan taktik paling lazim yang digunakan dalam kes seperti ini.
- Sahkan dakwaan pihak berkuasa. Jika seseorang berkata mereka pegawai polis atau pekerja bank, letakkan telefon dan hubungi agensi atau bank itu menggunakan nombor rasmi. Jangan hubungi semula nombor yang diberikan dalam mesej.
- Lindungi kelayakan keselamatan. Jangan sekali-kali berkongsi butiran perbankan, kelayakan Singpass, nombor kad atau kata laluan sekali guna melalui telefon atau aplikasi pesanan.
- Waspada terhadap desakan dan kerahsiaan. Permintaan supaya merahsiakan perbualan, membuat keputusan dengan segera atau memindahkan wang ke “akaun selamat” ialah tanda amaran yang jelas.
- Gunakan amaran bank. Aktifkan amaran SMS bagi pemindahan bernilai rendah dan perubahan pada profil anda. Tetapkan had transaksi dan semak penyata dengan kerap.
- Lindungi peranti anda. Pasang kemas kini, gunakan gedung aplikasi rasmi dan elakkan memasang alat akses jauh kecuali atas panduan juruteknik dipercayai yang anda hubungi secara bebas.
- Buat laporan segera. Jika anda mengesyaki data atau akaun anda telah dicerobohi, hubungi bank dengan segera dan buat laporan polis. Tindakan pantas boleh menyekat atau mendapatkan semula wang.
Isyarat kes ini kepada bank dan pengawal selia
Institusi kewangan beroperasi di bawah piawaian kerahsiaan dan risiko teknologi yang ketat. Di Singapura, Akta Perbankan mewajibkan maklumat pelanggan dirahsiakan kecuali dalam keadaan yang ditetapkan, manakala Penguasa Kewangan Singapura menetapkan jangkaan terperinci bagi pengurusan risiko teknologi. Ini merangkumi tadbir urus akses, pemantauan aktiviti, tindak balas insiden dan latihan keselamatan. Kes penyalahgunaan oleh orang dalam lazimnya mencetuskan semakan terhadap peraturan akses data, ambang pemantauan dan prosedur pengendalian kakitangan.
Kes UOB menegaskan bagaimana seorang sahaja dalam organisasi boleh membahayakan ramai pelanggan apabila ketakutan atau paksaan mengatasi latihan. Kes ini juga menunjukkan bahawa langkah membendung insiden dengan segera, menghubungi pelanggan secara langsung dan bersikap telus tentang tindakan perlindungan dapat membina kepercayaan selepas kejadian. Pelaburan berterusan dalam budaya pengesahan, kawalan lebih ketat terhadap carian berskala besar dan keupayaan bertindak balas dengan pantas boleh menyukarkan penipu memperalat orang dalam sebagai rakan subahat tanpa rela.
Perkara Utama
- Bekas pekerja UOB disabitkan atas 14 pertuduhan di bawah Akta Penyalahgunaan Komputer dan 13 pertuduhan di bawah Akta Perbankan kerana membocorkan data lebih 1,000 pelanggan.
- Dia menyusun nama pelanggan, nombor pengenalan, nombor telefon bimbit dan baki akaun, kemudian menghantar imej melalui WhatsApp kepada seseorang yang menyamar sebagai pegawai polis China.
- Hakim memutuskan bahawa dia mengetahui peraturan, gagal mengesahkan identiti pemanggil dan tetap bertindak walaupun memahami perbuatannya melanggar dasar dan undang-undang.
- UOB menghubungi pelanggan yang terjejas, menyahaktifkan akses digital, menambah amaran dan bekerjasama dengan pihak berkuasa; bank itu berkata nombor akaun tidak didedahkan dan sistemnya selamat.
- Hukuman dijadualkan dijatuhkan pada Disember; hukuman di bawah Akta Penyalahgunaan Komputer dan Akta Perbankan boleh merangkumi denda dan penjara.
- Penipuan menyamar masih berleluasa; agensi rasmi dan bank tidak meminta kelayakan perbankan atau pemindahan wang melalui telefon atau aplikasi pesanan.
- Pelanggan boleh mengurangkan risiko dengan mengesahkan identiti pemanggil secara bebas, melindungi kelayakan keselamatan, mengaktifkan amaran transaksi dan segera melaporkan aktiviti mencurigakan.