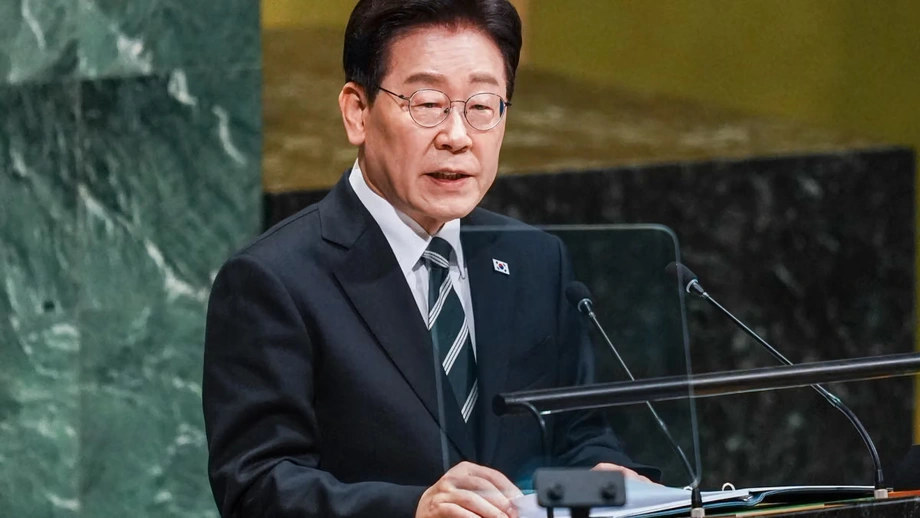
Lee Mahu Satu Pihak Berkuasa Menyelaras Pertahanan Siber
Presiden Korea Selatan Lee Jae Myung mengarahkan pegawai meneliti penubuhan sebuah badan keselamatan siber yang berkuasa susulan kecurian bernilai AS$6.3 bilion daripada Binance yang dilaporkan, ketika pemeriksaan keselamatan meliputi lebih 2,100 institusi awam dan kira-kira 170 kemudahan infrastruktur swasta utama.
Kandungan
- Lee Mahu Satu Pihak Berkuasa Menyelaras Pertahanan Siber
- Mengapa Kecurian Binance Menjadi Amaran
- Bagaimana Peristiwa Ini Berlaku
- Apakah Perubahan yang Dibawa oleh Ketua Keselamatan Siber?
- Pemeriksaan Meliputi Badan Awam dan Rangkaian Penting
- Pencerobohan di Korea Tumpukan Perhatian kepada Maklumat Pelanggan
- Mengapa Dompet Dalam Talian dan Luar Talian Penting
- Lee Kaitkan Kemajuan AI dengan Perlindungan Lebih Kukuh
- Perkara Utama
Dalam mesyuarat Kabinet di Seoul pada 3 November, Lee menggesa penyelarasan lebih kukuh antara kementerian kerajaan dan syarikat swasta. Cadangannya menyusul serangan yang melibatkan perniagaan kewangan Korea serta kebimbangan yang semakin meningkat tentang keselamatan rangkaian kewangan, tenaga dan komunikasi.
Lee, yang mahu pegawai mengesan bahaya lebih awal dan berkongsi amaran dengan lebih pantas, menyifatkan kelemahan pendekatan semasa:
Sistem keselamatan sedia ada yang tertumpu pada pemeriksaan dan tindak balas selepas kejadian jelas menunjukkan keterbatasannya.
Ketua keselamatan siber yang dicadangkan itu akan menyelia tugas yang kini dibahagikan antara beberapa pihak berkuasa. Dalam konteks ini, ketua merujuk kepada pegawai atau organisasi yang mempunyai kuasa besar untuk menyelaraskan bidang dasar tertentu. Lee turut meminta pegawai mempertimbangkan penubuhan pasukan petugas yang menghimpunkan kerajaan dan perniagaan swasta.
Cadangan itu masih dalam penelitian. Kerajaan belum mengumumkan strukturnya, kuasa yang akan diberikan kepadanya daripada agensi sedia ada atau jadual penubuhannya.
Mengapa Kecurian Binance Menjadi Amaran
Penyerang dilaporkan mengeluarkan aset digital bernilai kira-kira AS$6.3 bilion daripada Binance pada 29 Oktober. Kecurian itu melibatkan dompet dalam talian merentas 10 rantaian blok, dengan sebahagian besar wang dikeluarkan dalam kira-kira 20 minit. Rantaian blok ialah rekod digital yang digunakan untuk menjejak transaksi mata wang kripto.
Kepantasan dan skala pengeluaran itu membantu menjelaskan tumpuan Lee terhadap amaran awal. Serangan yang berlaku merentas beberapa rangkaian dalam masa beberapa minit hanya memberikan sedikit masa kepada institusi untuk mengenal pasti aktiviti mencurigakan, menghubungi pihak berkuasa berkaitan dan mengehadkan kerugian selanjutnya.
Syarikat analisis rantaian blok TRM menyifatkan insiden itu sebagai kecurian mata wang kripto terbesar dalam rekod. Kerugian AS$6.3 bilion yang dilaporkan itu kira-kira 4.2 kali ganda daripada AS$1.5 bilion yang dicuri daripada Bybit pada Februari 2025, menggambarkan skala insiden yang dirujuk dalam perbahasan dasar.
FBI mengaitkan serangan itu dengan Korea Utara pada 31 Oktober, dengan mengenal pasti kumpulan penggodam TraderTraitor. Korea Utara menafikan bertanggungjawab. Kim Yo Jong, adik kepada pemimpin Korea Utara Kim Jong Un, menolak tuduhan itu:
retorik tidak masuk akal dan bukan perkara baharu.
Lee merujuk insiden Binance ketika membincangkan keperluan memperkukuh pertahanan, tetapi tidak menyebut Korea Utara dalam kenyataannya. Arahan beliau tertumpu pada cara Korea Selatan harus menyusun tindak balas terhadap ancaman siber yang menyasarkan perkhidmatan awam dan perniagaan.
Bagaimana Peristiwa Ini Berlaku
Kecurian itu, dakwaan AS tentang pihak yang bertanggungjawab dan arahan Lee berlaku dalam tempoh beberapa hari antara satu sama lain. Pencerobohan domestik menambah desakan terhadap perbincangan yang turut melangkaui bursa mata wang kripto.
- Februari 2025: Bybit mengalami kecurian mata wang kripto bernilai kira-kira AS$1.5 bilion, angka perbandingan yang digunakan untuk menggambarkan skala insiden Binance.
- 29 Oktober: Penyerang dilaporkan mengeluarkan kira-kira AS$6.3 bilion daripada dompet Binance merentas 10 rantaian blok.
- 31 Oktober: FBI mengaitkan serangan Binance dengan Korea Utara.
- 3 November: Lee mengarahkan pegawai dalam mesyuarat Kabinet supaya meneliti penubuhan badan keselamatan siber dan langkah pencegahan yang lebih kukuh.
Pihak berkuasa Korea Selatan turut menjalankan pemeriksaan keselamatan di institusi awam dan kemudahan swasta utama. Pemeriksaan itu menjadi tindak balas segera sementara pegawai meneliti perubahan jangka panjang terhadap penyusunan tanggungjawab keselamatan siber.
Apakah Perubahan yang Dibawa oleh Ketua Keselamatan Siber?
Cadangan Lee menangani masalah praktikal: tanggungjawab keselamatan tersebar antara institusi yang mempunyai tugas berlainan. Perkhidmatan Perisikan Negara, kementerian sains dan pengawal selia kewangan kini terlibat dalam bahagian tindak balas yang berasingan.
Pihak berkuasa penyelaras akan menghimpunkan fungsi tersebut dalam satu rangka kerja yang meliputi kerajaan dan syarikat swasta. Lee menggesa sistem yang mampu mengesan tanda-tanda serangan, menyebarkan maklumat itu dan menyusun tindak balas sebelum kerosakan bertambah buruk.
Amaran yang ditemui oleh satu organisasi mungkin penting kepada organisasi lain. Contohnya, maklumat tentang cubaan pencerobohan boleh membantu institusi lain menyemak sama ada mereka turut berdepan aktiviti serupa. Perkongsian maklumat yang lebih pantas merupakan teras sistem pencegahan yang disifatkan Lee.
Pasukan petugas awam dan swasta yang dicadangkan itu akan menghubungkan penyelarasan kerajaan dengan perniagaan yang mengendalikan perkhidmatan kewangan dan rangkaian penting lain. Keanggotaan dan tanggungjawabnya bergantung pada keputusan yang belum dibuat oleh pegawai.
Pemeriksaan Meliputi Badan Awam dan Rangkaian Penting
Perkhidmatan Perisikan Negara telah mengarahkan pemeriksaan keselamatan kecemasan di lebih 2,100 kementerian, kerajaan tempatan dan institusi awam. Kementerian sains sedang menyemak kira-kira 170 kemudahan infrastruktur swasta utama, termasuk pengendali kewangan dan telekomunikasi.
Lee mengenal pasti kewangan, tenaga serta maklumat dan komunikasi sebagai bidang keutamaan. Beliau mengarahkan pegawai menangani kelemahan di institusi dan infrastruktur utama milik kerajaan, sekali gus mengaitkan keselamatan siber dengan perkhidmatan yang diperlukan orang ramai dalam kehidupan seharian.
Rangkaian kewangan menyokong pembayaran dan akses kepada wang. Rangkaian komunikasi membawa maklumat antara orang ramai, syarikat dan badan awam. Infrastruktur tenaga menyokong bekalan elektrik dan bekalan penting lain. Arahan Lee meletakkan perlindungan perkhidmatan ini seiring dengan perlindungan aset digital dan maklumat peribadi.
Pemeriksaan itu kekal sebagai sebahagian daripada tindak balas segera. Pembaharuan yang lebih luas akan memperkukuh penyelarasan dan tindakan awal supaya pihak berkuasa dapat bertindak terhadap tanda amaran, selain menyiasat insiden selepas ia berlaku.
Pencerobohan di Korea Tumpukan Perhatian kepada Maklumat Pelanggan
Mirae Asset Global Investments, bursa mata wang kripto Bithumb dan Daishin Securities baru-baru ini terjejas akibat insiden penggodaman yang melibatkan maklumat pelanggan. Kes-kes itu menjadikan pengendalian data peribadi satu lagi tumpuan perbincangan kerajaan, selain kecurian mata wang kripto.
Wang dan maklumat menimbulkan masalah yang berbeza bagi pelanggan terjejas. Bursa mungkin perlu menggantikan aset yang dicuri, manakala perniagaan yang berdepan kebocoran data perlu menangani pendedahan maklumat pengguna. Rangka kerja yang dicadangkan Lee meliputi keselamatan merentas institusi, bukan hanya satu jenis kerugian.
Perbahasan itu turut menyusul laporan kebocoran senarai penumpang pesawat yang digunakan oleh presiden. Insiden itu meluaskan kebimbangan daripada syarikat kewangan kepada maklumat berkaitan operasi negara.
Suruhanjaya Perkhidmatan Kewangan telah memanggil wakil lima bursa mata wang kripto untuk menilai tahap kesiapsiagaan mereka: Upbit, Bithumb, Coinone, DigitalX dan Gopax. Mesyuarat itu melibatkan platform dagangan domestik dalam tindak balas terhadap insiden Binance dan pencerobohan terbaharu di Korea.
Mengapa Dompet Dalam Talian dan Luar Talian Penting
Bursa Korea mesti menyimpan sekurang-kurangnya 80% mata wang kripto pelanggan dalam dompet sejuk. Dompet ini menyimpan secara luar talian kelayakan digital yang diperlukan untuk membenarkan pemindahan, sekali gus mengurangkan pendedahan kepada serangan melalui sambungan internet.
Dompet panas kekal bersambung ke internet dan membolehkan bursa memproses pemindahan dengan lebih mudah. Kecurian Binance yang dilaporkan melibatkan dompet panas, menjadikan perbezaan antara akses dalam talian dengan simpanan luar talian penting untuk memahami cara bursa menguruskan keselamatan.
Keperluan Korea bermakna sekurang-kurangnya empat perlima mata wang kripto pelanggan mesti disimpan dalam storan sejuk. Sehingga satu perlima boleh disimpan di luar peruntukan minimum itu. Angka tersebut menerangkan keperluan penyimpanan; pengendali bursa masih perlu menetapkan kawalan bagi akses, kelulusan pemindahan dan pergerakan aset antara dompet.
Pelanggan juga bergantung pada cara bursa bertindak selepas kerugian berlaku. Binance berkata perkhidmatannya telah dipulihkan dan kerugian akibat insiden itu ditanggung, dengan kira-kira 95% daripada jumlah yang dicuri dibiayai daripada rizabnya sendiri. Jika dikira daripada kecurian bernilai AS$6.3 bilion yang dilaporkan, bahagian itu bersamaan kira-kira AS$5.99 bilion.
Akta Asas Aset Digital Korea Selatan yang dicadangkan akan menangani pampasan kepada pelanggan selepas penggodaman, tetapi belum diluluskan. Oleh itu, pampasan merupakan isu dasar yang berasingan daripada keperluan sedia ada untuk menyimpan kebanyakan aset pelanggan di luar talian. Yang satu berkaitan cara aset disimpan; yang satu lagi berkaitan pihak yang perlu membayar apabila pelanggan mengalami kerugian.
Lee Kaitkan Kemajuan AI dengan Perlindungan Lebih Kukuh
Lee memberi amaran bahawa kemajuan kecerdasan buatan menjadikan kaedah penggodaman lebih canggih dan lebih meluas. Beliau berkata sistem keselamatan perlu mengenal pasti kelemahan dan bertindak balas terhadap tanda awal serangan seiring perkembangan kaedah tersebut.
Kecerdasan buatan merupakan sebahagian daripada penjelasan beliau tentang perubahan persekitaran ancaman. Arahan beliau menggesa langkah pencegahan merentas bidang teknologi, institusi kerajaan dan kesedaran awam, bukannya bergantung pada pemeriksaan semata-mata.
Lee turut mengaitkan keselamatan siber dengan cita-cita Korea Selatan dalam bidang semikonduktor dan AI. Presiden berkata daya saing digital memerlukan perlindungan yang kukuh seiring kemajuan dalam industri tersebut:
Untuk menjadi peneraju dalam era digital, kita mesti memiliki keupayaan keselamatan siber bertaraf dunia, bersama-sama semikonduktor dan AI.
Bagi agensi awam dan syarikat, tugas segera ialah memeriksa kelemahan dan bersedia berkongsi amaran dengan lebih pantas. Keputusan yang lebih besar ialah sejauh mana kuasa yang akan diberikan kepada badan penyelaras baharu terhadap institusi yang sudah mempunyai tanggungjawab keselamatan.
Bagi pelanggan, perkara paling nyata ialah keselamatan maklumat peribadi, akses berterusan kepada perkhidmatan kewangan dan pampasan selepas kecurian. Badan keselamatan siber yang dicadangkan dan undang-undang aset digital yang masih menunggu kelulusan menangani aspek berlainan dalam kebimbangan tersebut.
Perkara Utama
- Lee telah mengarahkan penelitian terhadap penubuhan badan keselamatan siber yang menyelaras agensi kerajaan dan perniagaan swasta.
- Cadangan itu menyusul kecurian Binance bernilai AS$6.3 bilion yang dilaporkan pada 29 Oktober dan pencerobohan terbaharu di firma kewangan Korea.
- FBI mengaitkan serangan Binance dengan Korea Utara, yang menafikan bertanggungjawab.
- Pemeriksaan keselamatan meliputi lebih 2,100 institusi awam dan kira-kira 170 kemudahan infrastruktur swasta utama.
- Bursa Korea mesti menyimpan sekurang-kurangnya 80% mata wang kripto pelanggan dalam dompet sejuk.
- Akta Asas Aset Digital masih belum diluluskan, dan tiada jadual diumumkan bagi penubuhan badan keselamatan siber yang dicadangkan.