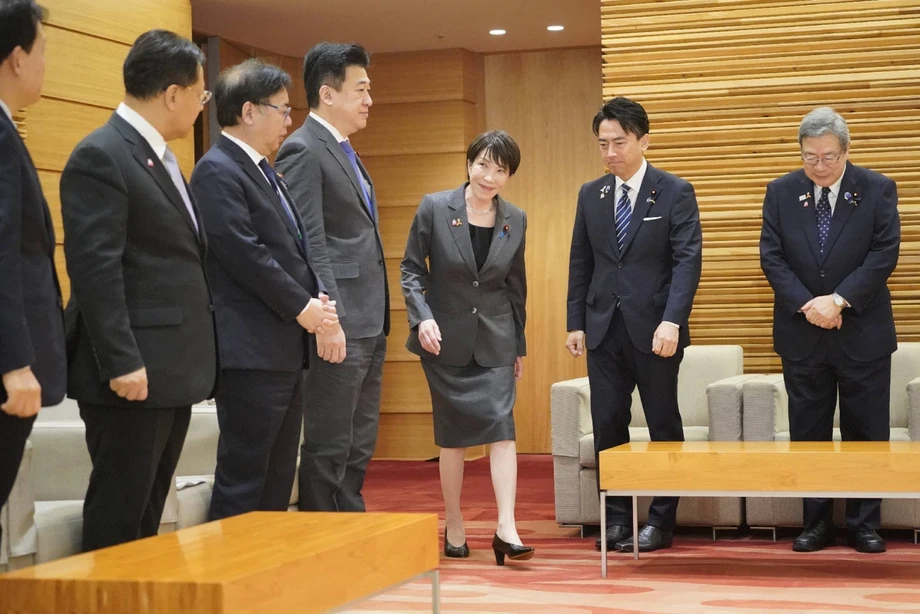
Pakej kecemasan sasar serangan dan kesan susulannya
Jepun meluluskan dana kecemasan keselamatan siber sebanyak 10 bilion yen, kira-kira $63 juta, pada 6 November 2026, ketika kerajaan Perdana Menteri Sanae Takaichi menerima pakai langkah untuk mengenal pasti kelemahan keselamatan, menghantar pakar ke syarikat dan mengkaji sekatan akses kepada laman web yang menyiarkan maklumat peribadi yang dicuri.
Kandungan
- Pakej kecemasan sasar serangan dan kesan susulannya
- Mengapa pencerobohan GMO mendorong tindakan
- AI menjadi sebahagian daripada keselamatan asas
- Pasukan berbeza untuk peringkat serangan yang berbeza
- Perkara yang akan dibiayai oleh 10 bilion yen
- Pertahanan siber aktif melangkaui perlindungan rangkaian individu
- Sekatan laman web yang memaparkan data bocor perlu dikaji dari segi undang-undang
- Insiden keselamatan negara mendapat tindak balas berasingan
- Pelancaran pada November menjadi ujian praktikal seterusnya
- Perkara Utama
Pakej itu dimuktamadkan dalam mesyuarat menteri berkaitan di pejabat perdana menteri sebagai tindak balas terhadap kebocoran data berulang, termasuk serangan yang melibatkan GMO Internet Group Inc. dan disertai tuntutan wang tebusan. Pakej itu menangani kedua-dua pencerobohan awal ke dalam sistem komputer dan kemudaratan yang boleh berlaku apabila maklumat dicuri tersebar.
Satu pasukan pakar yang menumpukan pada pengujian dan pengukuhan pertahanan dijadualkan mula bertugas pada November. Satu lagi pasukan akan mendekati syarikat yang dianggap berisiko sebelum penyerang melancarkan serangan, manakala pasukan penyelamat yang dirancang, dengan gabungan pakar kerajaan dan sektor swasta, akan membantu syarikat bertindak balas selepas pencerobohan.
Takaichi, perdana menteri Jepun, menggesa tindak balas kerajaan yang diselaraskan dalam mesyuarat itu:
mengerahkan segala keupayaan untuk memperkukuh kapasiti Jepun bertindak balas
Pakej itu mempunyai empat tonggak: memperkukuh keselamatan asas dengan menggunakan kecerdasan buatan, menambah baik pengumpulan maklumat dan analisis siasatan, tindak balas strategik terhadap serangan, serta sokongan kepada mangsa di samping langkah mencegah kemudaratan lanjut.
Empat bidang itu menghubungkan tugas yang sebaliknya mungkin dikendalikan oleh organisasi berbeza. Syarikat perlu membaiki kelemahan, penyiasat memerlukan maklumat tentang penyerang, dan pelanggan perlu dilindungi daripada penyalahgunaan rekod yang terdedah. Rancangan Jepun berusaha menyatukan usaha tersebut dan tidak terhenti setakat membaiki sistem yang diceroboh.
Mengapa pencerobohan GMO mendorong tindakan
Takaichi mengarahkan pegawai menyediakan pakej itu pada 26 Oktober selepas beberapa kebocoran besar data peribadi. Kebimbangan kini bukan sekadar rekod yang dicuri, tetapi juga kerugian kewangan yang dialami mereka yang maklumatnya mungkin disalahgunakan.
Pencerobohan GMO dan kerugian sebelum ini melibatkan 26,739 pelayan yang menurut syarikat itu mungkin terjejas, merangkumi akaun dagangan di lebih 70 firma sekuriti, penyedia pertukaran asing dan perniagaan lain di Jepun serta luar negara. Seorang pelanggan di Wilayah Kanagawa berkata urus niaga pertukaran asing tanpa kebenaran menyebabkan kerugian lebih 6 juta yen.
Bagi pelanggan, bahaya praktikalnya ialah pencerobohan boleh terus menimbulkan kemudaratan selepas pencerobohan asal berakhir. Maklumat yang diambil daripada syarikat mungkin digunakan untuk cuba mengakses akaun kewangan atau menyokong penipuan lain. Langkah kerajaan merangkumi sokongan kepada mangsa dan kawalan terhadap penyebaran data yang bocor bagi menangani peringkat susulan itu.
Langkah utama dalam tindak balas itu merangkumi beberapa tarikh:
- Oktober: Undang-undang yang membolehkan pertahanan siber aktif, termasuk akses proaktif kepada pelayan yang digunakan penyerang, berkuat kuasa.
- 26 Oktober: Takaichi mengarahkan menteri menyediakan pakej kecemasan keselamatan siber.
- 6 November: Menteri memuktamadkan pakej itu dan kerajaan meluluskan 10 bilion yen daripada rizab tahun fiskal 2026.
- Sepanjang November: Pasukan keselamatan pakar dan pasukan yang mendekati syarikat berisiko dijadualkan ditubuhkan.
- Dalam tahun fiskal ini: Kerajaan menyasarkan penubuhan pasukan penyelamat siber sektor awam dan swasta.
AI menjadi sebahagian daripada keselamatan asas
Pakej Jepun mengenal pasti pertahanan asas yang tidak memadai sebagai masalah berulang dalam kebocoran terkini. Ia juga menyentuh ancaman yang lebih pantas: kemajuan kecerdasan buatan membolehkan kelemahan dieksploitasi dengan cepat dan terhadap banyak sasaran.
Kebersihan keselamatan bermaksud kerja rutin untuk melindungi sistem komputer, seperti memasang kemas kini keselamatan, mengawal akses dan memeriksa kelemahan. Tugas ini mungkin kedengaran biasa, tetapi ruang yang terlepas pandang boleh memberi penyerang laluan ke rekod sensitif.
Kerajaan merancang menggunakan AI untuk membantu mengenal pasti kelemahan dan bekerjasama dengan pembangun AI canggih serta syarikat teknologi luar negara supaya maklumat tentang kelemahan sentiasa terkini. Kerentanan ialah kecacatan yang boleh dieksploitasi seseorang untuk memasuki sistem atau menyebabkan sistem berfungsi dengan cara yang tidak sepatutnya.
Keperluan mendesak itu susulan bukti tentang alatan yang boleh mengautomasikan sebahagian serangan. Dalam demonstrasi keselamatan ARTEX sebelum ini, syarikat keselamatan siber Jepun S&J berkata ejen AI mengumpulkan maklumat peribadi rekaan daripada laman web ujian dalam kira-kira 15 saat. Presiden S&J Nobuo Miwa berkata kerja yang mungkin mengambil masa berhari-hari bagi seseorang boleh diselesaikan AI dalam beberapa saat atau minit.
Tindak balas kerajaan turut menggunakan AI dalam kerja pertahanan. Pemeriksaan automatik boleh membantu pakar mencari ruang kelemahan, manakala kerjasama dengan syarikat teknologi boleh menyediakan maklumat lebih baharu tentang kecacatan yang mungkin cuba dieksploitasi penyerang.
Pasukan berbeza untuk peringkat serangan yang berbeza
Pasukan pakar yang digelar pasukan "top gun" itu akan menghimpunkan individu dengan pengetahuan teknikal canggih. Tugasnya termasuk ujian penembusan dan pengukuhan langkah keselamatan. Ujian penembusan ialah percubaan yang dibenarkan untuk menceroboh sistem supaya pemiliknya dapat mengenal pasti dan membaiki kelemahan.
Pasukan jangkauan mempunyai tugasan berbeza: mendekati syarikat yang menghadapi risiko berpotensi dan menggalakkan tindakan pencegahan. Pelancaran yang dirancang pada November itu akan menyediakan saluran untuk campur tangan sebelum sesebuah perniagaan menjadi mangsa.
Pasukan penyelamat siber akan menggabungkan kepakaran sektor awam dan swasta serta membantu perniagaan dalam tindak balas awal terhadap serangan. Kerajaan menyasarkan penubuhannya dalam tahun fiskal ini, selepas dua pasukan yang dijadualkan pada November.
Tugasan ini merangkumi tiga peringkat praktikal: memeriksa pertahanan, memberi amaran kepada organisasi tentang risiko dan membantu apabila serangan berlaku. Bagi perniagaan yang berdepan pencerobohan, akses kepada pakar luar boleh memberikan bantuan ketika mereka perlu menilai apa yang berlaku dan menentukan tindakan seterusnya.
Perkara yang akan dibiayai oleh 10 bilion yen
Kerajaan meluluskan peruntukan 10 bilion yen daripada dana rizab akaun am tahun fiskal 2026 pada 6 November. Dana rizab ialah wang yang telah diperuntukkan dalam belanjawan dan boleh digunakan kerajaan bagi keperluan yang timbul sepanjang tahun fiskal.
Peruntukan itu akan menyokong pemeriksaan kerentanan dalam sistem komputer yang dikendalikan institusi kerajaan dan organisasi awam lain. Dana itu juga akan digunakan untuk membeli dan menaik taraf peralatan keselamatan siber, termasuk peralatan polis untuk mengumpul dan menganalisis risikan.
Menteri Kewangan Katayama berkata dana itu akan menyokong perlindungan terselaras merentas kementerian dan agensi:
Dengan menggunakan dana rizab ini, kami akan bekerjasama rapat dengan kementerian dan agensi berkaitan bagi memastikan semua langkah keselamatan yang diperlukan tersedia,
Takaichi turut mengarahkan menteri kewangan dan menteri berkaitan lain supaya mempertimbangkan dana yang diperlukan untuk melaksanakan langkah kecemasan itu. Keputusan perbelanjaan tersebut menyediakan sumber untuk pemeriksaan dan peralatan segera kepada agensi, sementara pasukan baharu sedang dibentuk.
Pertahanan siber aktif melangkaui perlindungan rangkaian individu
Jepun juga merancang memperkukuh keupayaannya meneutralkan ancaman dengan mengakses secara proaktif pelayan yang digunakan penyerang. Kerajaan menyifatkan pendekatan ini sebagai pertahanan siber aktif, yang dibolehkan oleh undang-undang yang berkuat kuasa pada Oktober.
Pelayan ialah komputer yang menyediakan perkhidmatan atau menyimpan maklumat untuk komputer lain. Penyerang boleh menggunakan pelayan untuk mengarahkan kegiatan berniat jahat atau menyimpan data yang dicuri. Akses kepada sistem itu memberi kerajaan cara untuk mengambil tindakan terhadap infrastruktur yang menyokong serangan, selain melindungi organisasi Jepun yang menjadi sasaran.
Takaichi mengarahkan Menteri Keselamatan Siber Toshiharu Furukawa supaya mempertimbangkan pindaan kepada Akta Peningkatan Keupayaan Tindak Balas Siber. Ini meletakkan kemungkinan perubahan undang-undang seiring dengan langkah operasi yang sudah terkandung dalam pakej kecemasan.
Gabungan ini penting untuk memahami pendekatan kerajaan. Sesetengah langkah berkaitan cara syarikat menyelenggara sistem masing-masing. Langkah lain pula melibatkan kuasa negara terhadap infrastruktur penyerang dan memerlukan rangka kerja undang-undang serta operasi yang berbeza.
Sekatan laman web yang memaparkan data bocor perlu dikaji dari segi undang-undang
Kerajaan akan mempercepat pertimbangan untuk menyekat akses kepada laman web yang memaparkan maklumat peribadi yang bocor. Kerajaan juga sedang mempertimbangkan untuk membenarkan syarikat telekomunikasi menyekat akses kepada laman web atau pelayan tertentu yang dikaitkan dengan serangan siber.
Sekatan bermaksud menghalang sambungan ke destinasi tertentu melalui rangkaian telekomunikasi. Tujuannya dalam pakej itu ialah mengehadkan kemudaratan lanjut selepas kebocoran awal, termasuk pendedahan maklumat peribadi yang berterusan.
Perlindungan perlembagaan Jepun terhadap kerahsiaan komunikasi menjadi perkara utama dalam kajian itu. Pakej tersebut menggesa penelitian segera terhadap isu undang-undang sebelum langkah diteruskan. Cadangan sekatan itu masih dalam pertimbangan, dengan skop, perlindungan dan jadual pelaksanaannya belum dimuktamadkan.
Bagi mereka yang rekodnya telah terdedah, bahagian pakej ini menyentuh apa yang berlaku kepada maklumat mereka selepas ia terlepas daripada kawalan syarikat asal. Bagi syarikat telekomunikasi, langkah itu akan melibatkan tanggungjawab yang melangkaui keselamatan rangkaian mereka sendiri.
Insiden keselamatan negara mendapat tindak balas berasingan
Insiden yang boleh menjejaskan keselamatan negara dengan serius akan menerima sokongan daripada pasukan yang merangkumi pegawai Pejabat Keselamatan Siber Negara, Agensi Polis Negara dan Kementerian Pertahanan, antara badan lain.
Aturan itu menyatukan penyelarasan keselamatan siber negara, kepolisan dan pertahanan dalam tindak balas yang sama. Ia melengkapi pasukan penyelamat yang dirancang untuk perniagaan terjejas, dengan menyediakan mekanisme berasingan bagi kerajaan menangani insiden yang membawa kesan lebih luas kepada negara.
Pengumpulan dan analisis maklumat yang lebih baik menyokong kedua-dua usaha itu. Peralatan polis yang dibiayai melalui peruntukan rizab, kerjasama dengan syarikat teknologi luar negara dan perkongsian maklumat kerentanan semuanya menyokong matlamat pakej untuk mengesan dan bertindak balas terhadap ancaman dengan lebih berkesan.
Pelancaran pada November menjadi ujian praktikal seterusnya
Pencapaian pertama yang dijadualkan ialah penubuhan pasukan pakar dan pasukan jangkauan sepanjang November. Pasukan penyelamat siber pula menyusul mengikut jadual yang berlanjutan hingga penghujung tahun fiskal.
Pelancaran itu akan mula menterjemahkan pakej tersebut kepada bantuan untuk organisasi: pengujian teknikal, amaran sebelum serangan dan bantuan selepas serangan. Kerajaan dan organisasi awam juga akan menerima pemeriksaan kerentanan yang disokong oleh peruntukan kecemasan itu.
Usaha perundangan berjalan seiring dengan langkah operasi tersebut. Furukawa diminta mempertimbangkan pindaan kepada undang-undang tindak balas, manakala kerajaan mengkaji cara sekatan laman web boleh dilaksanakan dalam kerangka perlindungan komunikasi. Oleh itu, tindak balas kecemasan Jepun menggabungkan keputusan segera tentang perbelanjaan dan kakitangan dengan cadangan yang masih memerlukan keputusan undang-undang.
Perkara Utama
- Jepun memuktamadkan pakej kecemasan keselamatan siber pada 6 November 2026 susulan kebocoran besar data peribadi.
- Kerajaan meluluskan 10 bilion yen, kira-kira $63 juta, untuk pemeriksaan, peralatan dan langkah keselamatan siber lain.
- Pasukan pengujian pakar dan pasukan jangkauan dijadualkan mula bertugas pada November.
- Pasukan penyelamat sektor awam dan swasta dirancang untuk ditubuhkan dalam tahun fiskal ini bagi membantu perniagaan yang diserang.
- Pakej itu merangkumi pemeriksaan keselamatan berbantukan AI dan kerjasama lebih erat dengan syarikat teknologi luar negara.
- Sekatan laman web masih tertakluk kepada kajian undang-undang, termasuk perlindungan Jepun terhadap kerahsiaan komunikasi.
- Pegawai daripada badan keselamatan siber, polis dan pertahanan akan menyokong pengendalian insiden yang boleh menjejaskan keselamatan negara dengan serius.